

Домашний сервер у меня для тестов и своих сервисов. Это мини-ПК с Ubuntu Server и жёстким диском на 2 ТБ. На нём работают Docker-контейнеры, которые перепаковывают видео с камер наблюдения, и музыкальный сервер Navidrome.
На этом же сервере теперь лежит и домашний S3 для сканов: файлы с телефона сами попадают в бакет.
Как выглядит сервер
Вот он целиком: снаружи, изнутри и в BIOS. Корпус сам работает радиатором, вентилятора нет. Нажмите на фото, чтобы открыть его на весь экран.


Как я его настроил
Это мой третий по счёту домашний сервер, простой мини-ПК без претензий. Охлаждение пассивное, вентилятора нет, поэтому он работает бесшумно и при этом не перегревается. Так он трудится уже три-четыре года.
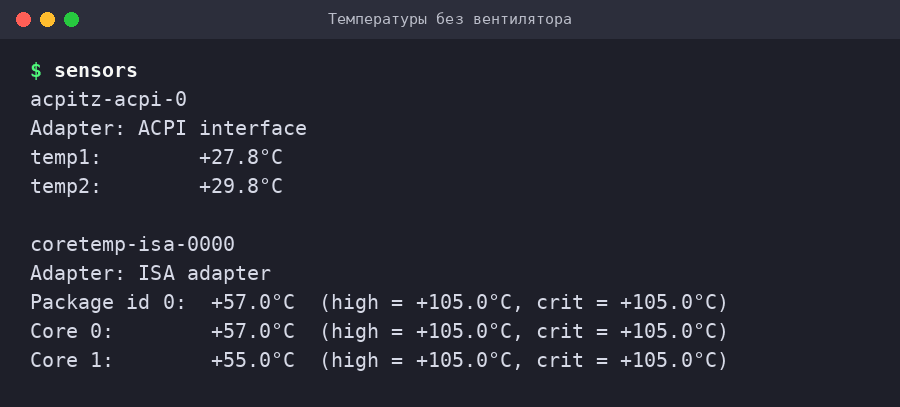
Систему я поставил Ubuntu Server. Веб-стек собран вручную: nginx, PHP 8.5 FPM и MariaDB, у сайтов на PHP свои пулы процессов.

Дисков два. Система и сайты работают с SSD на 256 ГБ, а второй диск почти на 2 ТБ подключён как хранилище под всё подряд: бэкапы, музыку, видео и другие файлы. Так быстрые операции идут через SSD, а объёмные данные не забивают системный диск.

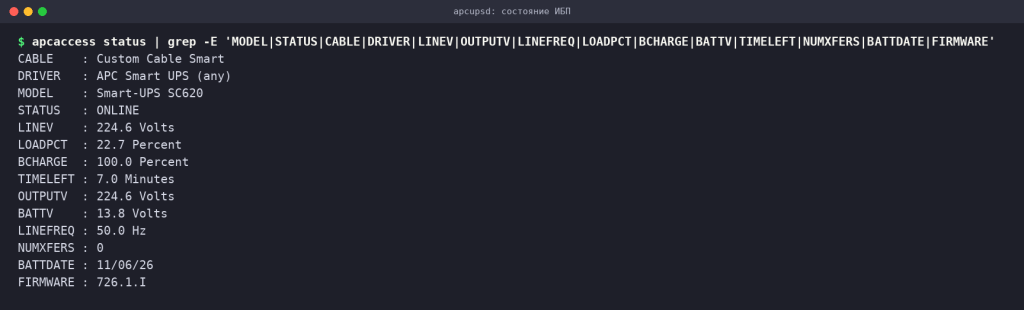
Питание идёт через ИБП APC Smart-UPS SC620. Он подключён к серверу по COM-порту, и сервер видит его через apcupsd: напряжение, нагрузку, заряд батареи и запас времени.
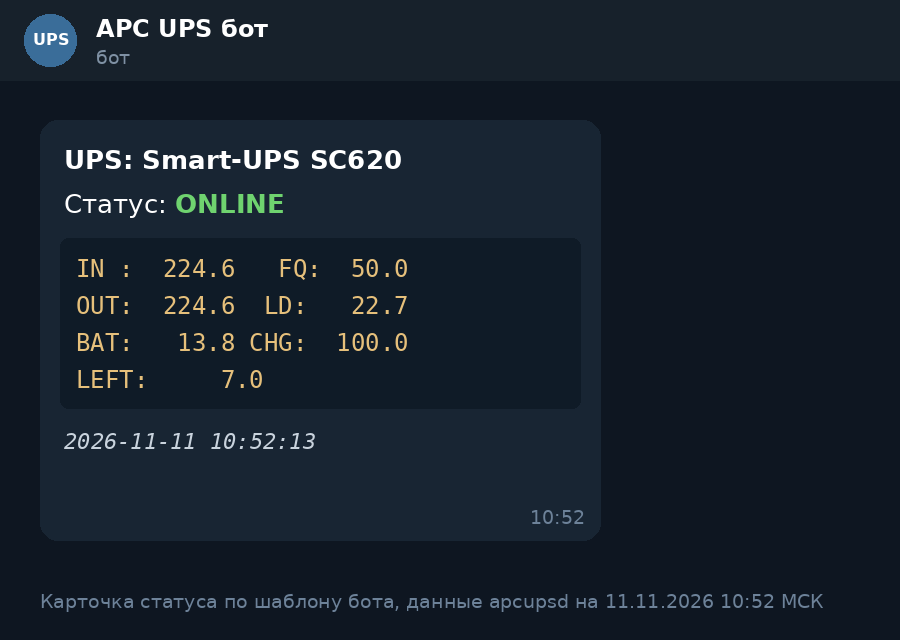
Для ИБП я написал на Python Telegram-бота. По команде он присылает карточку с состоянием ИБП, а сам пишет, если сервер перешёл на батарею, заряд упал или напряжение в сети ушло за допустимые пределы.
За нагрузкой слежу через Netdata Cloud. Там видны графики процессора, памяти, дисков и сети, и сразу заметно, если что-то пошло не так.


В сеть сервер подключён по проводу на 1 Гбит/с, а встроенный Wi-Fi остаётся резервом. При желании можно подключить ещё и сотовый модем как дополнительный резервный канал.
Временный хостинг после аварии Beget
С ноября 2026 у сервера новая работа. После кибератаки на Beget я перенёс сюда несколько сайтов, и они временно живут дома, пока я выбираю, куда переезжать дальше. Железо скромное, но сервер честно тянет всю нагрузку. Главное здесь не мощность, а настройка и оптимизация.
Железо и система:
- процессор Intel Core i3-5020U: два ядра, четыре потока, до 2,2 ГГц;
- 8 ГБ оперативной памяти;
- SSD на 256 ГБ под систему и сайты, жёсткий диск Toshiba на 2 ТБ под данные;
- Ubuntu 26.04 LTS, nginx 1.28, PHP 8.5 и MariaDB 11.8.
Что сейчас работает на сервере:
- этот блог krivoshein.site на WordPress;
- лендинги на поддоменах krivoshein.site: landing, direct, ai-ready, wordpress, flask и sergey;
- drslon.ru и интернет-радио на Icecast;
- DomainTools на Python и Flask и CyberTools;
- семейный архив сжс.рф, а также тестовые копии сайтов клиентов;
- старые домашние задачи: контейнеры для камер и Navidrome.


Как выжимаю максимум из восьми гигабайт. Страницы блога отдаёт готовыми кеш WP Fastest Cache, так что PHP запускается не на каждый визит. В PHP 8.5 включён OPcache на 128 МБ с буфером JIT на 64 МБ. У сайтов на PHP свои пулы PHP-FPM в режиме dynamic с жёстким потолком от 4 до 10 процессов и перезапуском процессов после заданного числа запросов, поэтому один сайт не может съесть всю память. nginx работает с числом воркеров по ядрам, до 4096 соединений на воркер и общим кешем TLS-сессий на 20 МБ, статике блога выставлен срок кеширования в браузере 30 дней. Память подстрахована сжатым свопом zram на 3,8 ГБ с приоритетом над обычным файлом подкачки, а vm.swappiness снижен до 10. Снаружи сервер прикрывают ufw и fail2ban.
Что ещё можно сделать для такого сервера, от обновлений и SSH до шифрования и сегментации сети, и как поручить локальной ИИ-модели разбор логов nginx, WordPress и Flask, я подробно разобрал в лонгриде «Открытые ИИ-модели для кибербезопасности».
Подключение диска
После сборки диск появился в BIOS, но в системе раздела на нём не было. Сначала смотрю, как система его видит:
sudo fdisk -l | grep 'Disk /dev/sd'Диск определился как 1,82 ТБ. Дальше в fdisk создаю раздел: n новый раздел, p показать таблицу, w записать и выйти, q выйти без записи. Раздел форматирую, монтирую в /mnt/data и прописываю в /etc/fstab, чтобы он подключался после перезагрузки.
Контейнеры для камер
Контейнеры забирают RTSP-поток с камер и отдают RTMP, дальше поток обрабатывается и выводится на сайт. Как это устроено, рассказал в карточке «Видеотрансляция с камер на сайт». Мои образы лежат на Docker Hub.
Navidrome за Nginx
Navidrome это лёгкий сервер для своей музыкальной коллекции, совместимый с клиентами Subsonic. Я ставлю его бинарным файлом в /opt/navidrome и запускаю как службу systemd:
[Unit]
Description=Navidrome Music Server
After=network.target

[Service]
User=navidrome
Group=navidrome
ExecStart=/opt/navidrome/navidrome --configfile /var/lib/navidrome/navidrome.toml
Restart=on-failure

[Install]
WantedBy=multi-user.target
В navidrome.toml указаны папка с музыкой на большом диске, ежедневное сканирование, русский интерфейс, кеш транскодирования и ограничение попыток входа. Снаружи Navidrome доступен через Nginx: он перенаправляет HTTP на HTTPS с сертификатом Let’s Encrypt и проксирует запросы к службе.
Связанные статьи
- Я поднял дома S3 и складываю туда сканы прямо с телефона
- Открытые ИИ-модели для кибербезопасности: на чём запустить, как дообучить на своих логах и как защитить сервер
- Кибератака на Beget
- Navidrome: свой музыкальный сервер на Linux
- UPS в Телеграм: как я подружил старенький APC со смартфоном
- Шпаргалка по командам Linux для Debian и Ubuntu
Мини-ПК с большим диском закрывает домашние задачи без аренды VPS: камеры, музыка и тесты живут дома, а наружу смотрит только то, что нужно. А осенью 2026 он показал, что и несколько живых сайтов на время аварии хостинга вытянет, если его как следует настроить. С ИБП, мониторингом и резервным каналом связи на таком сервере можно спокойно переждать падение хостинга.