

Fail2Ban читает журналы сервера и ищет повторяющиеся неудачные попытки входа. Когда один IP-адрес слишком часто ошибается с паролем, Fail2Ban временно блокирует его через файрвол. Это простая и действенная защита от подбора паролей к SSH, почте и панели сайта.
Установка
sudo apt update
sudo apt install fail2ban
sudo systemctl enable --now fail2ban
Настройка
Основной файл /etc/fail2ban/jail.conf при обновлении пакета перезаписывается, поэтому свои настройки кладут в /etc/fail2ban/jail.local:
[DEFAULT]
bantime  = 1h
findtime = 10m
maxretry = 5
ignoreip = 127.0.0.1/8 ::1

[sshd]
enabled = true
backend = systemd
bantimeэто длительность блокировки;findtimeэто окно, в котором считаются ошибки;maxretryэто число ошибок до бана;- в
ignoreipдобавьте свой постоянный IP, чтобы случайно не заблокировать себя.
Строка backend = systemd нужна в новых версиях Ubuntu, где журнал SSH ведёт journald, а не файл /var/log/auth.log.
Применить изменения:
sudo systemctl restart fail2ban
Проверка
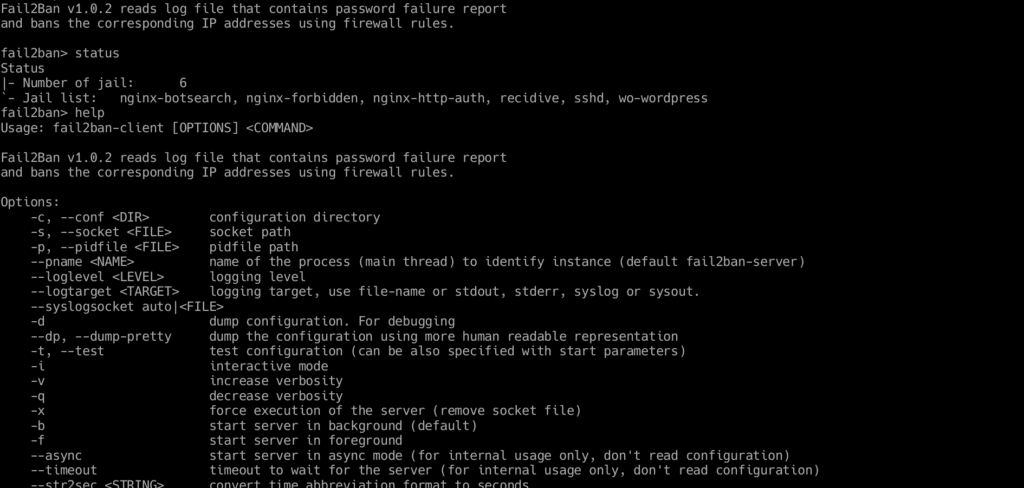
sudo fail2ban-client status
sudo fail2ban-client status sshd
Вторая команда показывает число неудачных попыток и список заблокированных адресов.
Разблокировать IP
sudo fail2ban-client set sshd unbanip 203.0.113.10
Защита других служб
В Fail2Ban есть готовые фильтры для Nginx, Postfix, Dovecot и многих других программ. Например, [nginx-http-auth] защищает страницы с HTTP-авторизацией. Для WordPress можно написать фильтр по неудачным входам в wp-login.php.
Что ещё сделать
Fail2Ban хорошо работает вместе с файрволом UFW или iptables и входом по SSH-ключам без паролей.

