

17 ноября компания Socket сообщила, что в PyPI появились заражённые версии agent-framework 1.26.1 и 1.26.2. Это официальная библиотека Microsoft для создания ИИ-агентов на Python, у неё около 200 тысяч загрузок в месяц. В обе версии встроен код, который собирает токены, ключи и пароли от облаков и CI и отправляет их на сторонний сервер.
Касается это всех, кто ставил agent-framework без жёстко закреплённой версии в ночь на 18 ноября по Москве: на рабочей машине, на сервере, в контейнере или в сборке CI. Обе версии уже убраны из PyPI, последняя чистая версия 1.26.0. Но если заражённая версия успела установиться, ключи нужно считать утёкшими.

Вредоносный код запускается при любом старте Python
Хитрость в файле с расширением .pth. Python читает такие файлы из каталога site-packages при каждом запуске интерпретатора, и строка import в них выполняется сразу. Поэтому вредоносный код срабатывает, даже если ваша программа agent-framework вообще не импортирует: достаточно, чтобы пакет стоял в том же окружении.
- В 1.26.1 это файл agent_framework_meta.pth, он загружает модуль agent_framework_meta/_telemetry.py.
- В 1.26.2 это файл af_runtime_diag.pth и модуль af_runtime_diag.py, а agent_framework_meta/__init__.py оставлен таким же, как в чистой 1.26.0. Если искать только следы первой версии, вторую легко пропустить.
После запуска код уходит в фоновый процесс и глушит все ошибки, чтобы основная программа работала как обычно. Остального кода библиотеки он не трогает, сам пакет тянет настоящую agent-framework-core 1.26.0. Дополнительных файлов из интернета он не скачивает и команд не ждёт: собрал данные, сжал, закодировал в Base64 и одним POST-запросом отправил на адрес в сервисе webhook.site.
Что именно крадёт: Azure, GitHub Actions, Azure DevOps и файлы с паролями
По разбору Socket и Wiz, код нацелен прежде всего на Azure и CI, но берёт всё, что похоже на секрет:
- переменные окружения, в имени которых есть TOKEN, SECRET, PASSWORD, KEY, AZURE, AWS, GITHUB, OPENAI, HF_ и похожие слова;
- переменные окружения других процессов через /proc/*/environ;
- файлы ~/.azure, .npmrc, .netrc, .git-credentials, pip.conf, .docker/config.json, токен Hugging Face, файлы .credentials агентов Azure DevOps, а также .env и JSON в /app и /workspace;
- свежие токены: код сам запрашивает токены управляемой идентичности Azure (managed identity) и OIDC-токены Azure DevOps, а версия 1.26.2 ещё и OIDC-токены GitHub Actions.
Последний пункт самый неприятный. Код не просто копирует то, что лежит на диске, а получает новые токены от облака и CI прямо во время сборки. Даже короткоживущий токен успевает пригодиться, если его сразу отправили злоумышленнику.
Заражённые версии продержались в PyPI меньше часа
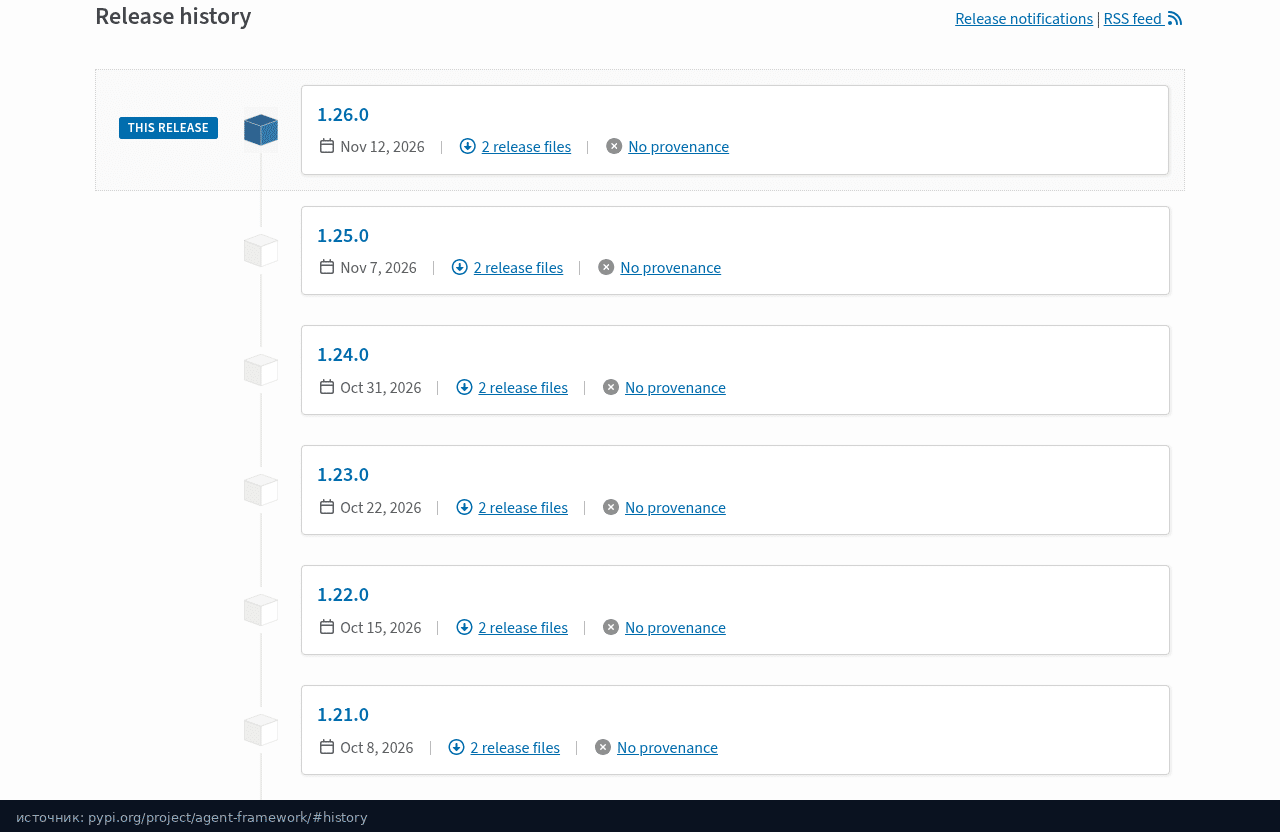
По данным Wiz, версия 1.26.1 появилась в PyPI 17 ноября в 23:35 по Москве, 1.26.2 через 33 минуты, а примерно к 00:30 18 ноября обе были недоступны. В базе PyPA эти выпуски значатся как PYSEC-2026-4388, там сказано, что их загрузили без разрешения, а PyPI вместе с Microsoft проверил учётные записи проекта.
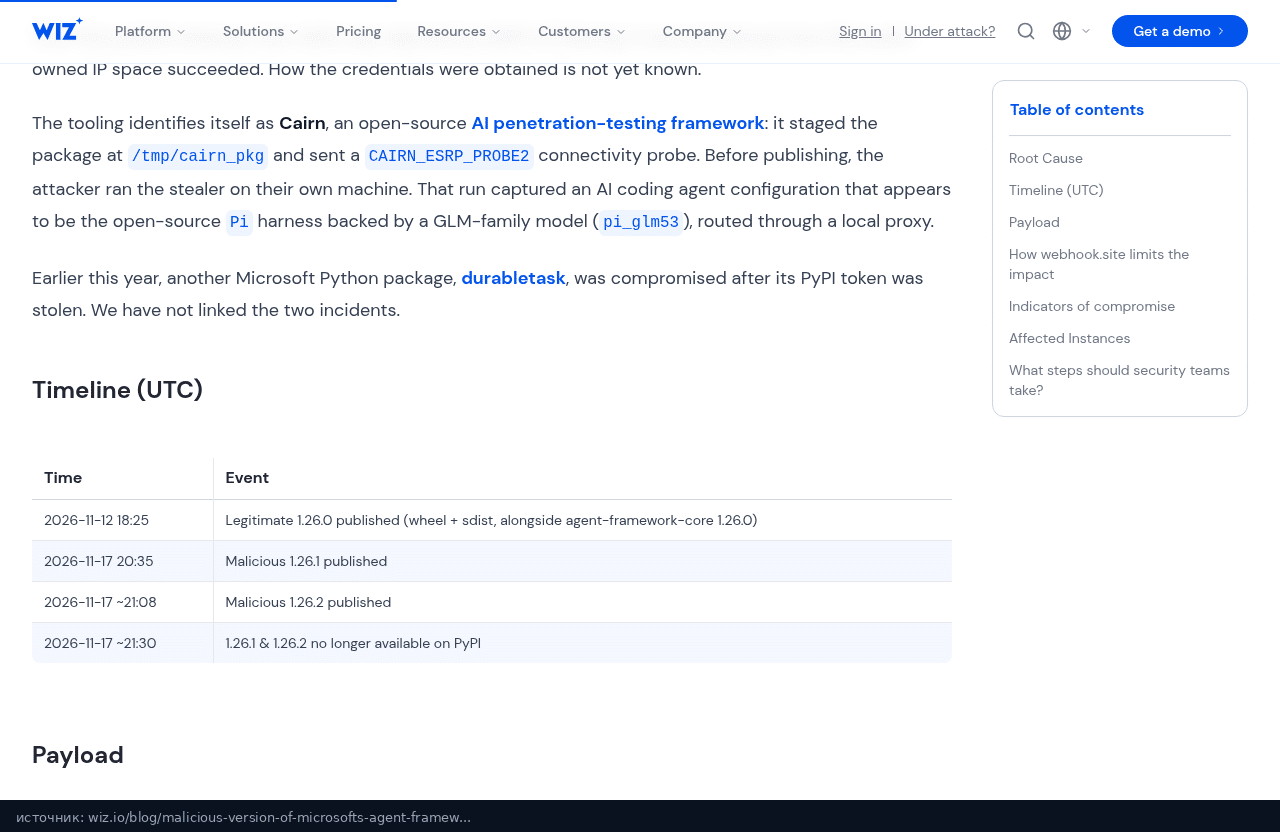
Как злоумышленник получил право публиковать пакет, Microsoft не объясняет. Wiz считает, что у него оказались клиентский сертификат и закрытый ключ от ESRP, внутреннего сервиса Microsoft, через который пакет подписывается и выкладывается. Как они утекли, пока неизвестно.
Репозитории agent-framework и ONNX Runtime на GitHub закрыты
Репозиторий microsoft/agent-framework на GitHub сейчас недоступен. Вместе с ним пропал и репозиторий ONNX Runtime, гораздо более популярного проекта Microsoft для запуска нейросетей. Связана ли эта пропажа с атакой, никто пока не подтвердил: новых версий onnxruntime в PyPI в эти дни не выходило, последней там остаётся 1.32.0.
Microsoft сказала изданию The Register, что временно закрыла часть репозиториев, пока разбирается с вредоносным содержимым. Какие именно, компания не уточнила. Если у вас сборка клонирует ONNX Runtime с GitHub или качает оттуда архивы выпусков, она сейчас падает.

Как проверить, не попала ли заражённая версия к вам
Команды ниже ничего не меняют, они только показывают, что установлено. Запускать их стоит в каждом виртуальном окружении, где мог стоять agent-framework, и в корне каждого проекта.
# какая версия стоит в текущем окружении
pip show agent-framework
pip freeze | grep -i '^agent-framework'

# файлы, которые оставляют заражённые версии
python -c "import site; print('\n'.join(site.getsitepackages() + [site.getusersitepackages()]))"
find / \( -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.pth' \
  -o -name 'af_runtime_diag.py' -o -name '_telemetry.py' -path '*agent_framework_meta*' \) 2>/dev/null

# что записано в файлах зависимостей и lock-файлах
grep -rnE 'agent[-_]framework' requirements*.txt pyproject.toml Pipfile* 2>/dev/null
grep -nA2 'name = "agent-framework"$' uv.lock poetry.lock 2>/dev/null

# не лежит ли заражённый wheel в кэше pip
pip cache list 'agent_framework*'
Если find нашёл agent_framework_meta.pth или af_runtime_diag.pth, а pip показывает 1.26.1 или 1.26.2, окружение заражено. Чистая 1.26.0 тоже ставит agent_framework_meta, но без _telemetry.py и без .pth-файлов.
В CI посмотрите логи сборок с 23:35 17 ноября до 00:30 18 ноября по Москве: не ставился ли там agent-framework без закреплённой версии. То же касается Docker-образов, собранных в это время. Ещё один след в логах прокси и файрвола: исходящие запросы к webhook.site с User-Agent runtime-diagnostics/1 или af-runtime-diagnostics/1.
Что делать, если нашли 1.26.1 или 1.26.2
Сначала убрать пакет и закрепить чистую версию:
pip uninstall -y agent-framework
# проверьте, что .pth-файлы и af_runtime_diag.py исчезли, если нет, удалите вручную
pip cache remove 'agent_framework*'
pip install 'agent-framework==1.26.0'
- В requirements.txt, pyproject.toml и lock-файлах закрепите agent-framework==1.26.0, обновите lock и пересоберите Docker-образы, собранные в опасное окно.
- Смените всё, до чего мог дотянуться процесс Python на этой машине или в этой сборке: ключи и секреты сервисных учёток Azure, токены Azure DevOps, токены GitHub и секреты GitHub Actions, ключи AWS, OpenAI и Hugging Face, токены PyPI и npm из pip.conf и .npmrc, логины из .netrc, .git-credentials и .docker/config.json, всё из файлов .env.
- Для Azure выйдите из az и войдите заново, отзовите сессии и посмотрите журнал действий подписки за 17 и 18 ноября. Токены managed identity живут недолго, но за это время ими могли успеть воспользоваться.
- Удаление пакета останавливает кражу: закрепиться в системе код не пытается. Но всё, что он успел отправить, уже у злоумышленника, поэтому смена ключей обязательна.
На будущее помогает закреплять версии с хешами (pip install —require-hashes или lock-файл uv и poetry) и не ставить в CI свежие выпуски в первые часы после публикации. 10 ноября я писал о вредоносных пакетах в PyPI, которые маскировались под полезные инструменты. Здесь хуже: заражённым оказался настоящий пакет крупного вендора, выложенный от его имени.
Итог простой. Если у вас нигде не стоит agent-framework 1.26.1 или 1.26.2, делать ничего не нужно, но версию стоит закрепить на 1.26.0. Если стоял хотя бы минуту, удалите его и смените все ключи, которые были доступны этому окружению.

