

6 октября 2026 года вышел OpenSSH 10.6. В релизе есть несколько исправлений безопасности, изменения совместимости и поддержка гибридной постквантовой подписи ssh-mldsa44-ed25519. Часть привычных настроек после обновления ведёт себя иначе, поэтому одним перечислением новых возможностей здесь не обойтись.
Разработчики также рассказали о большом числе сообщений о безопасности, подготовленных с помощью ИИ. Многие не имеют реального влияния при разумной модели угроз, но полезные отчёты приветствуются, особенно с человеческим разбором, тестами и предложенными исправлениями.
Почему релизы могут выходить чаще
Команда замечает случаи, когда разные исследователи независимо находят одну и ту же ошибку с помощью ИИ инструментов. Из этого авторы делают практический вывод: подобные дефекты могут обнаруживать и те, кто не собирается сообщать проекту о находке.
Поэтому OpenSSH намерен пока выпускать исправления чаще, а не накапливать их до очередного планового релиза. Это не признание полезности любого автоматически созданного отчёта. В анонсе отдельно ценятся проверка, анализ и подтверждение настоящего влияния.
Компрессия стала менее эффективной ради защиты
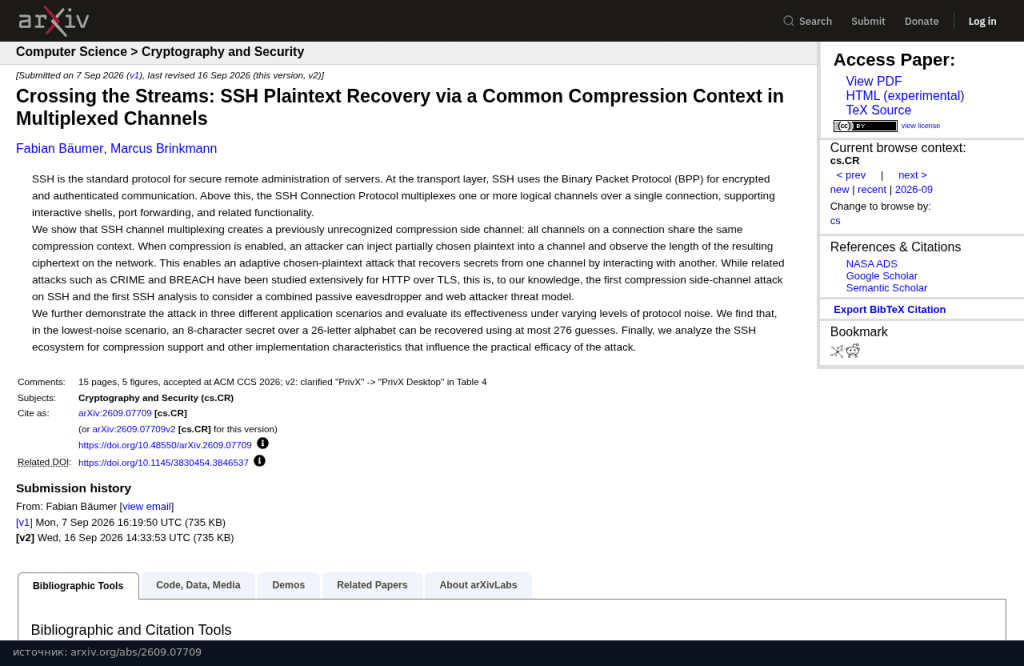
В ssh и sshd отключён словарный кодер LZ77. Изменение связано с работой Crossing the Streams о восстановлении открытого текста через общий контекст сжатия в нескольких каналах одной SSH сессии.
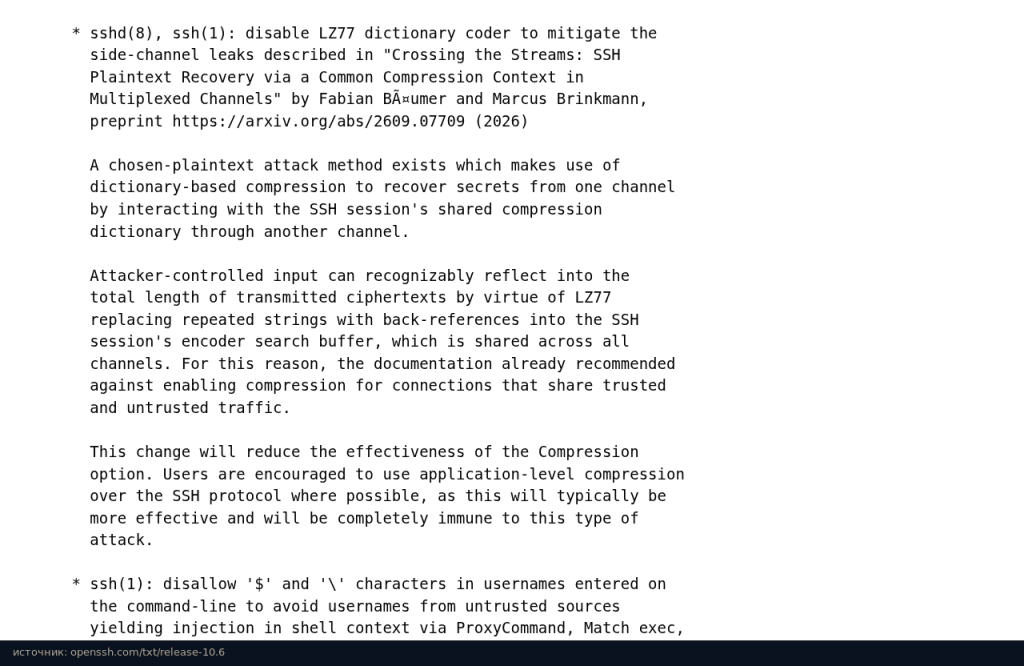
Описанный сценарий использует контролируемые атакующим данные и наблюдение за длинами зашифрованного трафика. Общий словарь позволяет повторяющимся фрагментам влиять на размер передачи. Это не общий взлом шифрования SSH и не утверждение, что любые соединения без условий раскрывают секреты.
После изменения Compression работает менее эффективно. Разработчики рекомендуют по возможности сжимать данные на уровне приложения. Отдельно напомнено, что смешивать доверенный и недоверенный трафик при общем сжатии и раньше не рекомендовалось.
Пути, аутентификация и параметры
Клиент sftp строже проверяет пути, возвращённые сервером, чтобы рекурсивное копирование нельзя было направить за пределы целевого каталога. Это касается поведения при недоверенном сервере и обработке его ответов.
Для GSSAPI исправлены сохранение учётных данных после неудачной попытки и смешение состояния между попытками аутентификации. Эти пункты относятся к системам, использующим GSSAPIAuthentication, а не означают, что любая конфигурация SSH имела один и тот же сценарий риска.
Имена пользователей, переданные ssh в командной строке, теперь не могут содержать доллар и обратную косую черту. Ограничение направлено против попадания недоверенных значений в контекст команд оболочки через настройки вроде ProxyCommand. Значения User в конфигурационном файле этим новым запретом не охватываются.
Исправлены и другие случаи: применение restrict к туннельному перенаправлению, отдельные значения none в sshd_config, проверка размера распакованных пакетов и преобразование дат сертификатов с учётом летнего времени. Их практическое влияние зависит от используемой конфигурации.
Новая подпись требует внимания к старым ключам
OpenSSH включает гибридный алгоритм ssh-mldsa44-ed25519. Теперь он не использует суффикс @openssh.com, который был у прежней экспериментальной реализации. Ключи, созданные с той экспериментальной поддержкой, нужно пересоздать либо удалить.
У сервера появился WarnWeakCrypto. По умолчанию он включён и сообщает в журнале об использовании клиентом схемы согласования ключей, не защищённой от квантовых атак. Это предупреждение не следует путать с автоматическим запретом каждого старого клиента.
Среди остальных новшеств есть сохранение требования проверки пользователя для резидентных FIDO ключей, настройка размещения сокета агента и дробные секунды в ChannelTimeout. Для scp -R начинается устаревание: пока параметр работает с предупреждением, а изменение поведения запланировано на будущее.
При обновлении стоит сверить release notes со своими сценариями: сжатие, GSSAPI, нестандартные имена, экспериментальные ключи и старые платформы. Релиз не требует выдумывать одну универсальную аварийную процедуру для всех серверов, но требует проверить именно те возможности, которыми пользуется ваша система.
С проблемой потока автоматизированных отчётов по-своему столкнулась Google: подробнее о паузе в части OSS VRP.

