

6 октября 2026 года Google рассказала в блоге Google о захвате доменов в национальных зонах .gh, .sl и .as. Злоумышленники меняли авторитетные записи DNS и получали HTTPS сертификаты для чужих адресов, в том числе принадлежащих Google. Системы самой Google при этом взломаны не были.
Инцидент показывает неприятную границу привычной защиты. Сертификат подтверждает контроль над доменом по правилам удостоверяющего центра. Если атакующий временно получил такой контроль через инфраструктуру реестра, он может пройти проверку, не взламывая ни сервер владельца сайта, ни сам удостоверяющий центр.
Что произошло с национальными доменами
Атака затронула стороннюю инфраструктуру зон Ганы, Сьерра-Леоне и Американского Самоа. По оценке Google, риску подвергался любой домен с соответствующим окончанием. Это не означает, что злоумышленники обязательно воспользовались каждым таким адресом.

Сначала команда Chrome обнаружила чужие сертификаты для ресурсов Google. Затем анализ журналов Certificate Transparency показал другие затронутые организации, включая крупные бренды и популярные онлайн-сервисы. Поэтому первоначальную защиту расширили и на них.
Google не считает, что центры сертификации, выпустившие эти сертификаты, обязательно нарушили правила. Они могли добросовестно проверить тот контроль над DNS, который на момент проверки оказался у атакующего. В такой ситуации проблема начинается раньше выдачи сертификата.
Что сделал Chrome
Чужие сертификаты были заблокированы в Chrome через CRLSets. Параллельно Google связалась с выдавшими их центрами, чтобы сертификаты отозвали и защита распространилась на другие клиенты. По возможности пострадавшим организациям сообщили о находках.

Пользователю Chrome не требовалось вручную импортировать список или менять настройки ради этой блокировки. Но владельцу сайта нельзя строить всю защиту на действиях одного браузера. У посетителей бывают другие клиенты, а выявленный набор сертификатов не обязательно охватывает все последствия атаки.
Отзыв сертификата и восстановление DNS тоже решают разные части проблемы. Один шаг ограничивает использование конкретного удостоверения, другой возвращает управление именем. Пока причина захвата сохраняется, замена одного файла на сервере не устраняет риск повторной выдачи.
Зачем следить за Certificate Transparency
CT позволяет увидеть, что для домена появился новый публично доверенный сертификат. Владельцу полезно наблюдать за всем портфелем адресов, включая региональные и припаркованные домены. Они могут казаться второстепенными, но остаются частью доверия к организации.

Для адресов в затронутых зонах Google рекомендует отдельно изучить недавние записи CT. Неожиданный издатель или неизвестный сертификат заслуживает разбора. При этом сама запись ещё не объясняет, кто именно запросил выдачу и каким способом получил возможность подтвердить домен.
Мониторинг CT не предотвращает изменение DNS. Его ценность в раннем обнаружении результата: владелец может быстрее узнать о выдаче и начать отзыв, восстановление контроля и проверку связанных систем.
Чем помогает CAA после восстановления
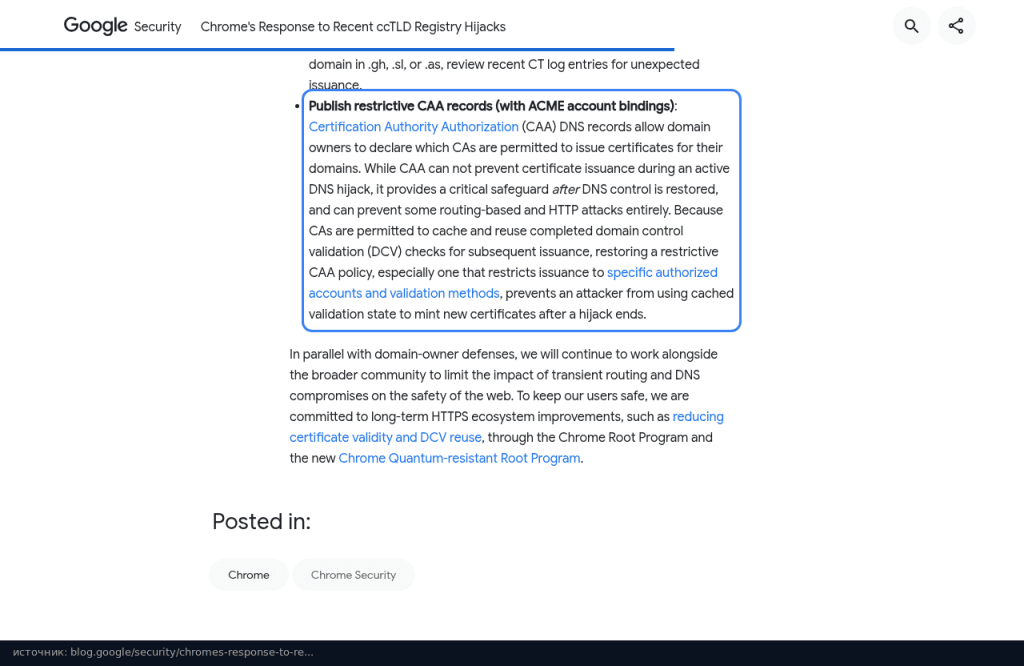
Записи CAA ограничивают круг центров, которым разрешено выдавать сертификаты. Дополнительные привязки к учётной записи ACME и способам проверки позволяют сузить разрешение ещё сильнее. Но во время активного захвата DNS атакующий способен менять и эти записи.
После возврата контроля ограничительная политика снова становится важна. Удостоверяющие центры могут повторно использовать результаты прежней проверки домена. Поэтому восстановленная CAA с привязкой к разрешённым аккаунтам помогает не дать использовать сохранённое подтверждение для новой выдачи.
Практический вывод здесь не в отказе от HTTPS. Нужно защищать управление доменом, замечать неожиданные сертификаты и заранее понимать, как отозвать их при инциденте. Браузерная блокировка сокращает последствия, но не заменяет владельцу контроль над собственной инфраструктурой.
По теме также: Let’s Encrypt перейдёт на сертификаты сроком 64 дня в феврале 2027 года.

