

3 ноября FirstVDS рассказал в блоге, как компенсирует клиентам атаку 17 октября. Тогда злоумышленник через уязвимость в VMmanager 6, панели управления виртуализацией от ISPsystem, получил права администратора и копировал с дисков клиентских VPS пароли, ключи, токены и конфиги.
Компенсаций две: перерасчёт за время, когда сервер не работал, и бонус на баланс до 500 ₽ тем, кто долго ждал ответа поддержки. За утечку данных и за работу по смене паролей и ключей FirstVDS ничего не платит. Ниже по порядку, кому что положено и как это получить.
Перерасчёт за время, когда сервер не работал
Перерасчёт положен, если оплаченный сервер так и не выдали или он был недоступен из-за инцидента. FirstVDS проверит списания и пересчитает оплату за этот период.
Для этого нужно написать в техподдержку через личный кабинет: указать сервер, примерный период, когда он не работал, и коротко описать ситуацию. Если тикет по этому вопросу уже есть, новый создавать не надо, достаточно дописать в старый.
Под «не выдали» как раз попадают заказы 19 и 20 октября. По постмортему FirstVDS, экстренное обновление ISPsystem от 18 октября сломало выдачу IP-адресов, и новые VPS в эти дни не создавались. Работу восстановили 21 октября.
Бонус 150, 200 или 500 ₽ за долгое ожидание поддержки
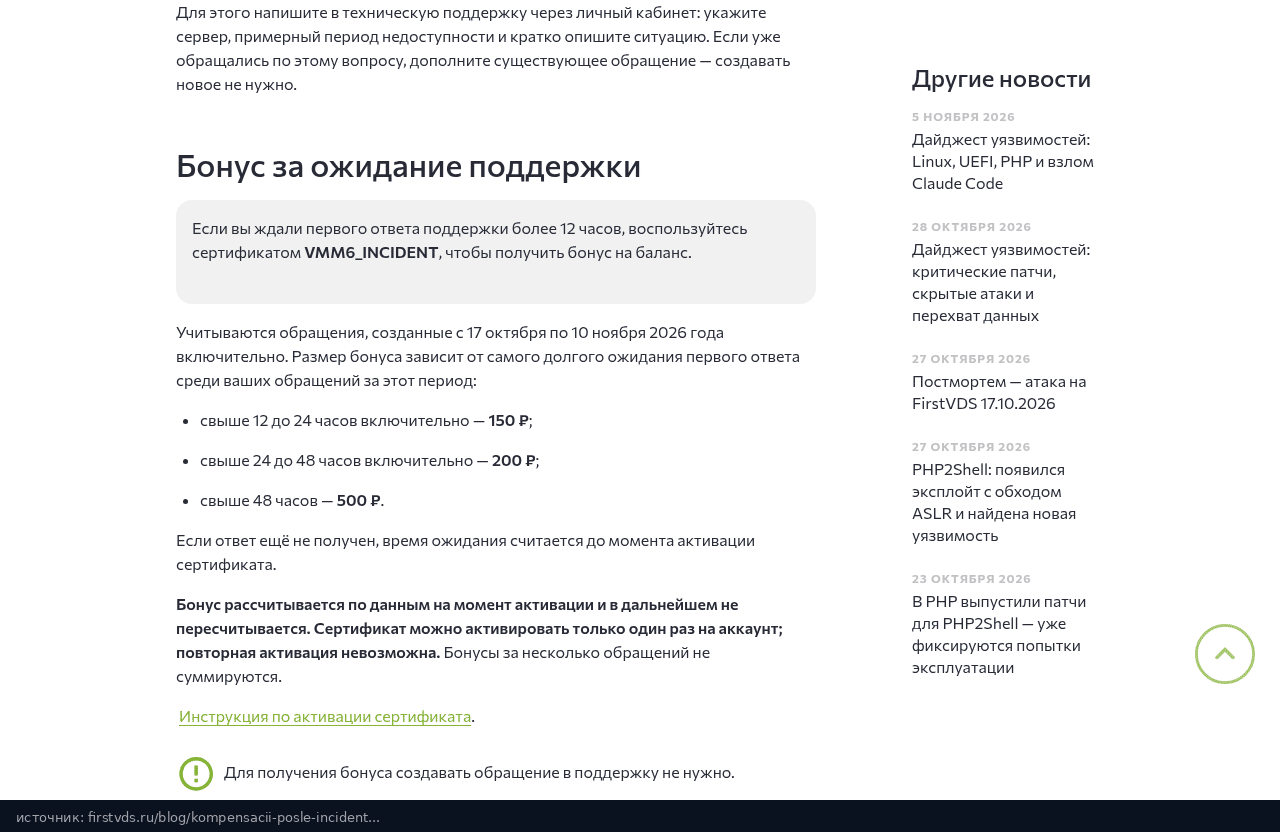
Бонус получают те, кто ждал первого ответа поддержки дольше 12 часов. Считаются обращения, созданные с 17 октября по 10 ноября 2026 года включительно. Сумма зависит от самого долгого ожидания среди ваших тикетов за этот период:
- больше 12 и до 24 часов включительно: 150 ₽;
- больше 24 и до 48 часов включительно: 200 ₽;
- больше 48 часов: 500 ₽.
Если на тикет до сих пор не ответили, ожидание считается до момента активации. Бонус рассчитывается один раз, в момент активации, и потом не пересчитывается. Активировать можно только один раз на аккаунт, бонусы за разные тикеты не складываются. Срок, до которого нужно ввести код, FirstVDS не назвал.
Писать в поддержку ради бонуса не нужно. Код сертификата VMM6_INCIDENT вводится в личном кабинете: на главной странице есть кнопка «Использовать сертификат». По инструкции FirstVDS, деньги приходят на баланс в течение 3 минут. Их можно тратить только на услуги FirstVDS: вывести или перевести на другой аккаунт нельзя.
Что FirstVDS не компенсирует
Выплат за компрометацию данных не будет. Расходы на смену паролей, перевыпуск ключей и токенов тоже не возмещают. FirstVDS объясняет это обстоятельствами атаки и ограничениями ответственности за несанкционированный доступ, которые есть в законе и договоре. При этом компания извинилась за сам инцидент, за ограничения в управлении серверами и за долгие ответы поддержки.
Что случилось 17 октября
Как развивалась атака в первые дни и что FirstVDS советовал клиентам, я разбирал в заметке о взломе FirstVDS через VMmanager 6. Подробности FirstVDS описал в постмортеме от 27 октября. Злоумышленник получил административный доступ к VMmanager 6 и штатными функциями панели запустил сборщик данных на узлах виртуализации. Сборщик подключал диски клиентских виртуальных машин только на чтение и копировал нужные файлы: пароли, ключи, токены, конфигурации, историю команд, данные криптокошельков. Внутри самих VPS ничего не запускалось, поэтому отсутствие чужих входов по SSH не значит, что файлы никто не читал.
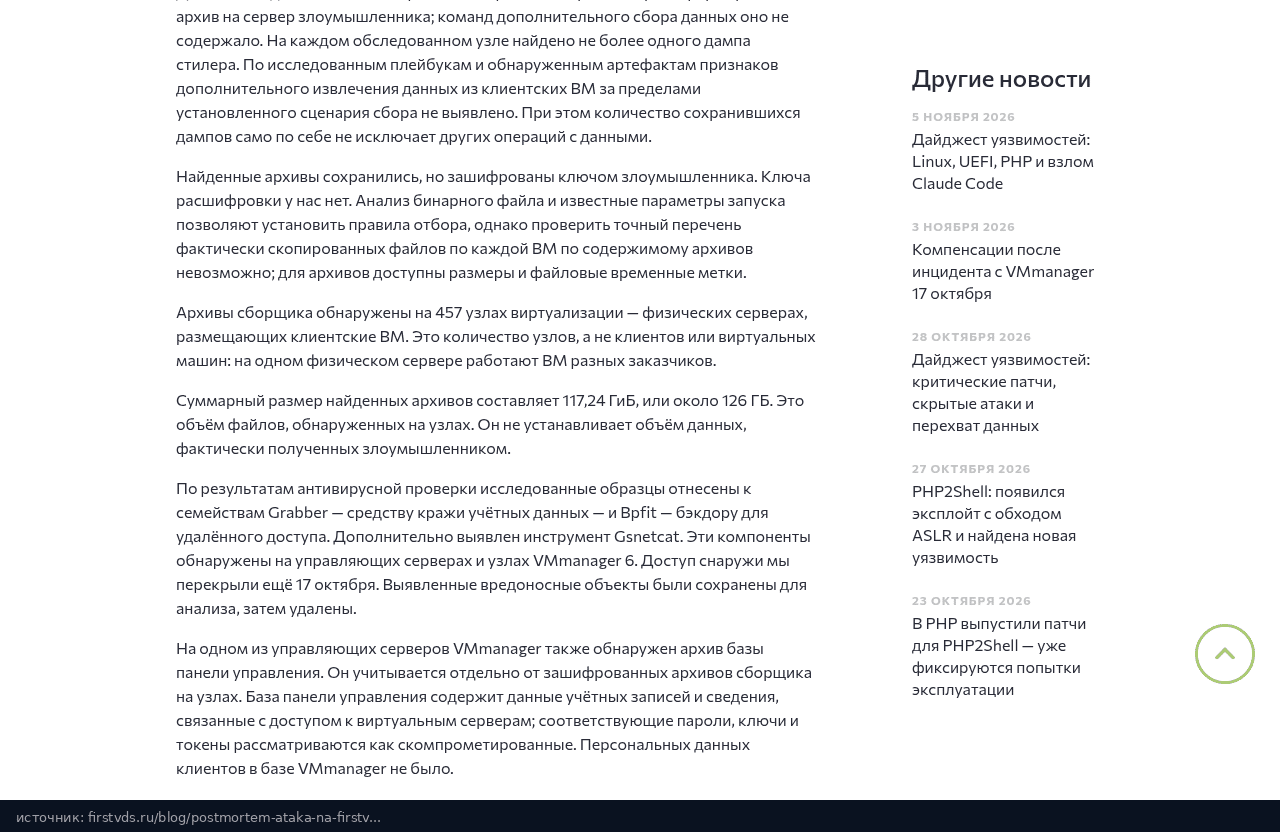
Самый ранний архив сборщика создан 17 октября в 00:44 МСК. Около 23:00 МСК того же дня, после предупреждения от ISPsystem, дежурная смена остановила панели VMmanager и закрыла их от сети. Архивы нашли на 457 узлах виртуализации, это физические серверы, на каждом из которых живут VPS разных клиентов. Общий объём архивов 117,24 ГиБ. Они зашифрованы ключом злоумышленника, поэтому точный список скопированных файлов по каждой машине установить нельзя.
Биллинг, личный кабинет, платёжные данные и резервные копии через VMmanager не управляются, и, по словам FirstVDS, атака их не задела. Отдельно на одном из управляющих серверов нашли архив базы панели: учётные записи и данные для доступа к VPS из неё FirstVDS считает скомпрометированными, персональных данных клиентов в этой базе не было.
Уязвимость в VMmanager 6 и патчи ISPsystem
ISPsystem выпустила свой разбор инцидента 27 октября. Под атаку попали несколько десятков хостинг-провайдеров с VMmanager 6 Hosting. Права администратора злоумышленник получил через уязвимость нулевого дня (0-day) в сервисе самой ISPsystem, а эксплуатировать её позволяла особенность nginx.
Схема называется контрабандой HTTP-запросов (HTTP Request Smuggling). Атакующий отправлял запрос на открытие websocket-соединения и прятал в его тело второй HTTP-запрос. Nginx передавал всё это внутреннему сервису целиком. Сервис отклонял websocket, но тело не дочитывал и соединение не закрывал, поэтому остаток разбирал как новый запрос. Во вложенном запросе стоял заголовок, которым внутренние службы помечают доверенные обращения. Снаружи nginx такой заголовок режет, но внутри тела он его не видел. В итоге запрос выполнялся с правами администратора.
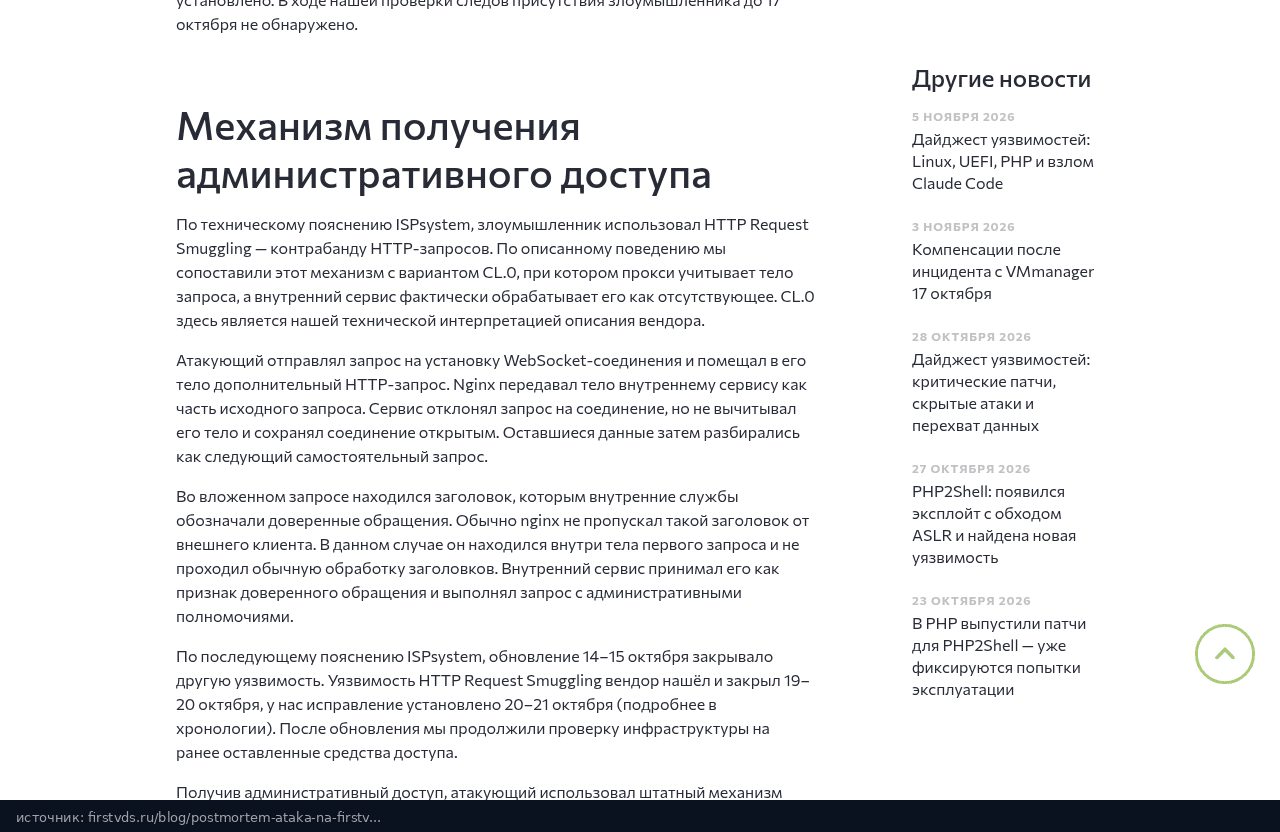
Исправление от этой схемы ISPsystem выпустила 19 октября в 21:00 МСК (хотфиксы 2026.05.2-8 и 2026.09.1-4), а 20 октября вышла аккуратная версия без урезанных функций. 23 октября компания выпустила обновления безопасности для всей линейки: VMmanager 6 stable 2026.05.2-12 и regular 2026.09.1-8, а также DCImanager 6, BILLmanager 6 и DNSmanager 6. В них же обновлён nginx с исправлениями CVE-2026-15176, CVE-2026-97205 и CVE-2026-93479. По данным ISPsystem, после патча от 19 октября взломов на обновлённых установках не было.
Для тех, у кого свой nginx перед websocket-сервисами, ISPsystem отдельно советует присмотреться к директиве client_body_early_read. С ней можно блокировать такие запросы для HTTP/1.1 и HTTP/2 и появилась в nginx 1.31.5 от 2 сентября 2026 года. В стабильной ветке 1.30.6 её пока нет.

FirstVDS поставил исправление 20 и 21 октября. К 23 октября в VMmanager сменили пароли всех учётных записей, от клиентских до административных. Искать оставленные злоумышленником бэкдоры помогал Kaspersky Virus Removal Tool с обновлёнными правилами.
Что сделать клиенту FirstVDS
Если вам пришло уведомление о затронутых серверах, FirstVDS советует считать данные на них скомпрометированными. Скопированные пароли и ключи работают, пока их не сменят. Порядок такой:
- сменить пароли root и других пользователей, баз данных, панелей и приложений;
- перевыпустить SSH-ключи, API-ключи и токены облаков, репозиториев, платёжных систем и ботов, а старые отозвать;
- пройтись по
.envи строкам подключения к базам и заменить секреты, в том числе от внешних сервисов; - если на сервере лежали ключи или seed-фразы криптокошельков, перевести средства на новые кошельки;
- проверить журналы входов, пользователей,
authorized_keys, cron и службы systemd.
Переустановка сервера ключи и токены внешних сервисов не отзывает, их меняют отдельно. Потом можно заняться компенсациями: тикет на перерасчёт, если сервер простаивал, и код VMM6_INCIDENT в личном кабинете, если поддержка отвечала дольше 12 часов.
В итоге FirstVDS возвращает деньги только за простой и даёт до 500 ₽ за долгое ожидание поддержки, а за утёкшие данные и потраченное на смену ключей время не платит. Уязвимость в VMmanager 6 ISPsystem закрыла 19 и 20 октября, FirstVDS поставил исправление 20 и 21 октября. Перерасчёт оформляется тикетом, бонус кодом в личном кабинете, и делать стоит только после того, как сменены все секреты с затронутых серверов.
