

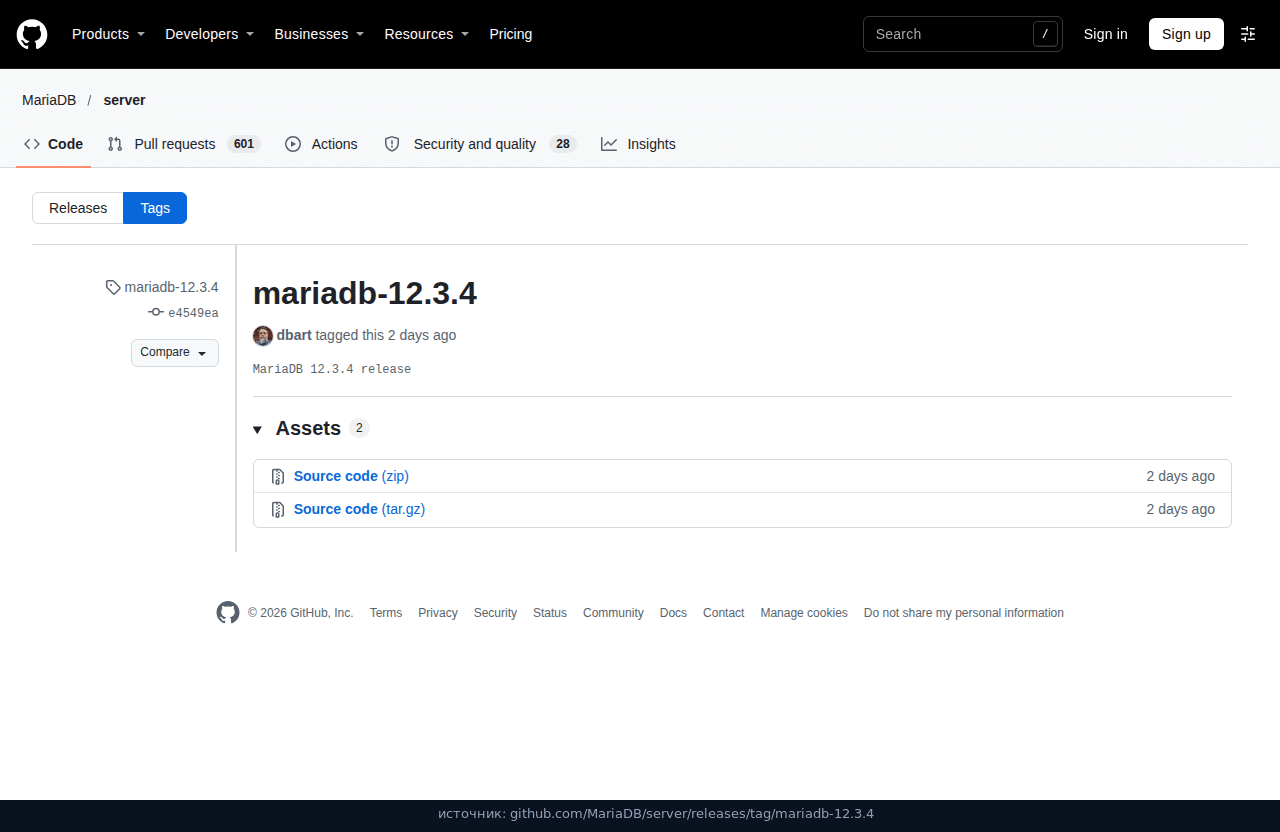
13 ноября 2026 Daniel Bartholomew поставил в репозитории MariaDB/server тег mariadb-12.3.4. В сообщении тега одна строка: MariaDB 12.3.4 release. Тег указывает на коммит e4549ea от 9 ноября. Это слияние ветки 11.8 в 12.3, его собрал Oleksandr Byelkin. Файл VERSION на теге короткий: мажор 12, минор 3, патч 4, зрелость stable.
Между тегами mariadb-12.3.3 и mariadb-12.3.4 в сравнении репозитория 531 коммит. Среди них слияния из 10.11, 11.4 и 11.8, не только правки, написанные прямо в 12.3. Для сайта на WordPress номер имеет смысл, если сервер уже на этой ветке. Пакет дистрибутива и сборка из репозитория MariaDB живут отдельно: apt install --only-upgrade принесёт 12.3.4 только когда apt-cache policy mariadb-server уже видит эту версию. Если в policy другая линейка, тег ваш mysqld не обновляет, и переезжать на 12.3 из-за одного патча не нужно.
OPTIMIZE TABLE раздувал файлы
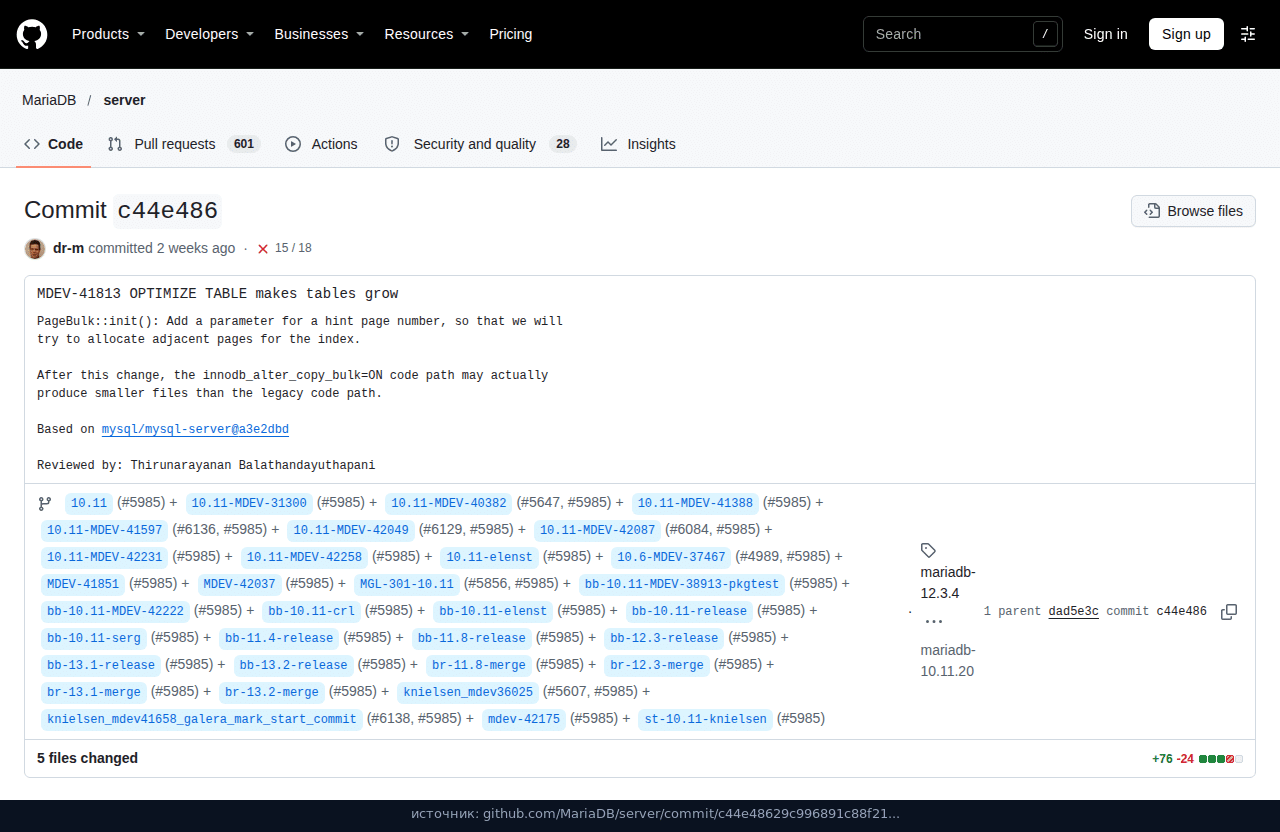
На WordPress таблицы wp_posts и wp_postmeta со временем пухнут, и их прогоняют через OPTIMIZE TABLE. В ветке 12.3 до этого патча тот же оператор умел делать файл больше. Это MDEV-41813. В PageBulk::init() добавили подсказку номера страницы, чтобы индекс получал соседние страницы, а не россыпь по файлу. При innodb_alter_copy_bulk=ON новый путь может собрать файл меньше, чем старый.
Рядом лежат правки операций, которых на обычном сайте нет, пока их не включили сами. На таблице с системным версионированием UPDATE мог оставить битый индекс (MDEV-39306). REPLACE в такую таблицу записывал неверное значение хранимой генерируемой BLOB-колонки (MDEV-41621), а триггер AFTER UPDATE читал не то NEW у виртуальной BLOB-колонки (MDEV-41493). Длинное уникальное значение, столкновение хеша и индексированный виртуальный blob на UPDATE тоже вели к битому индексу (MDEV-41617). ALTER TABLE ... IMPORT TABLESPACE мог сломать MVCC, то есть снимок транзакции начинал видеть не те строки (MDEV-41669). После DDL представление чтения иногда отдавало не те данные, если определение таблицы перечитали (MDEV-41694). У таблиц WordPress системного версионирования нет. Эти номера про базы, где его включили или возят файлы tablespace руками.
Имя базы до пароля и кто видит список баз
До проверки пароля клиент может передать имя базы флагом CLIENT_CONNECT_WITH_DB. MDEV-42025: сервер брал эту строку без ограничения длины и сразу начинал преобразование. Имя длиннее допустимого всё равно недействительно, поэтому теперь его обрезают до SAFE_NAME_LEN+1 ещё до преобразования. php-fpm шлёт короткое имя из wp-config.php. Порт при этом слушает всех, кто до него достучался, не только локальный сокет сайта.

SHOW DATABASES вёл себя щедрее, чем нужно. MDEV-40730: учётка, у которой есть только GRANT OPTION и нет других прав на схемы, видела имена всех баз. Право выдавать права само по себе схемы не открывает. Это правка следом за MDEV-37951. Учётка WordPress такое право обычно не имеет. Смотреть стоит там, где на одном сервере заведены отдельные учётки «только раздавать GRANT».
Короткий служебный пакет мог уронить процесс. MDEV-41504: COM_FIELD_LIST без разделителя между именем таблицы и шаблоном. Шаблон начинался на байт дальше конца пакета, длина заворачивалась в огромное число, сервер читал далеко за пакет и мог упасть. Теперь такой пакет отклоняют. Запросы WordPress идут другим типом пакета. Field list шлют старые клиенты и часть утилит, а принимает его тот же mysqld.
MDEV-41431: LOAD_FILE проверял is_secure_file_path() по одному пути, а открывал другой. Право FILE учётке сайта не нужно. Если оно уже выдано, патч как раз про это расхождение проверки и открытия.
MDEV-37214 меняет CREATE OR REPLACE USER. Раньше оператор сначала удалял учётку, потом проверял новое определение. Ошибка на втором шаге, например неизвестный плагин пароля, стирала пользователя и не попадала в binlog. На мастере учётки уже нет, на реплике она ещё есть. Теперь определение проверяют заранее. Не вышло, старая учётка на месте. Вышло, замена собирается как новая строка: прежние пароль, лимиты, настройки SSL и блокировка не переносятся. После замены заново строят связи ролей, иначе SHOW GRANTS мог упасть на учётке, которой роль уже выдали.
У плагина caching_sha2_password не было потолка длины пароля, MDEV-41655. Шифрование RSA ключом 2048 бит с отступом PKCS1 OAEP всегда даёт шифртекст 256 байт, открытый текст длиннее 214 байт в него не влезает. Пароли, которые всё равно не смогут пройти проверку, сервер теперь отвергает. Строки из wp-config.php до этого потолка не доходят. Правка про плагин и про слишком длинную строку от клиента.
unix_socket, binlog и каталог данных
Плагин unix_socket пускал туда, куда не следовало. Коммит от 31 октября описывает цепочку так: CONNECT, FederatedX и Spider открывают локальный сервер через unix-сокет и подставляют учётки из CREATE TABLE. Сокет видел uid самого mysqld, поэтому вход шёл как пользователь ОС, под которым крутится сервер. В коммите это названо прямо: mysql@localhost и полные права, если установка собрана так по умолчанию. Хватало права создать такую таблицу. Теперь аутентификацию отклоняют, когда pid на другом конце сокета совпадает с pid самого сервера. На старом FreeBSD младше 13 pid соседа не получить, там остаётся прежнее поведение.
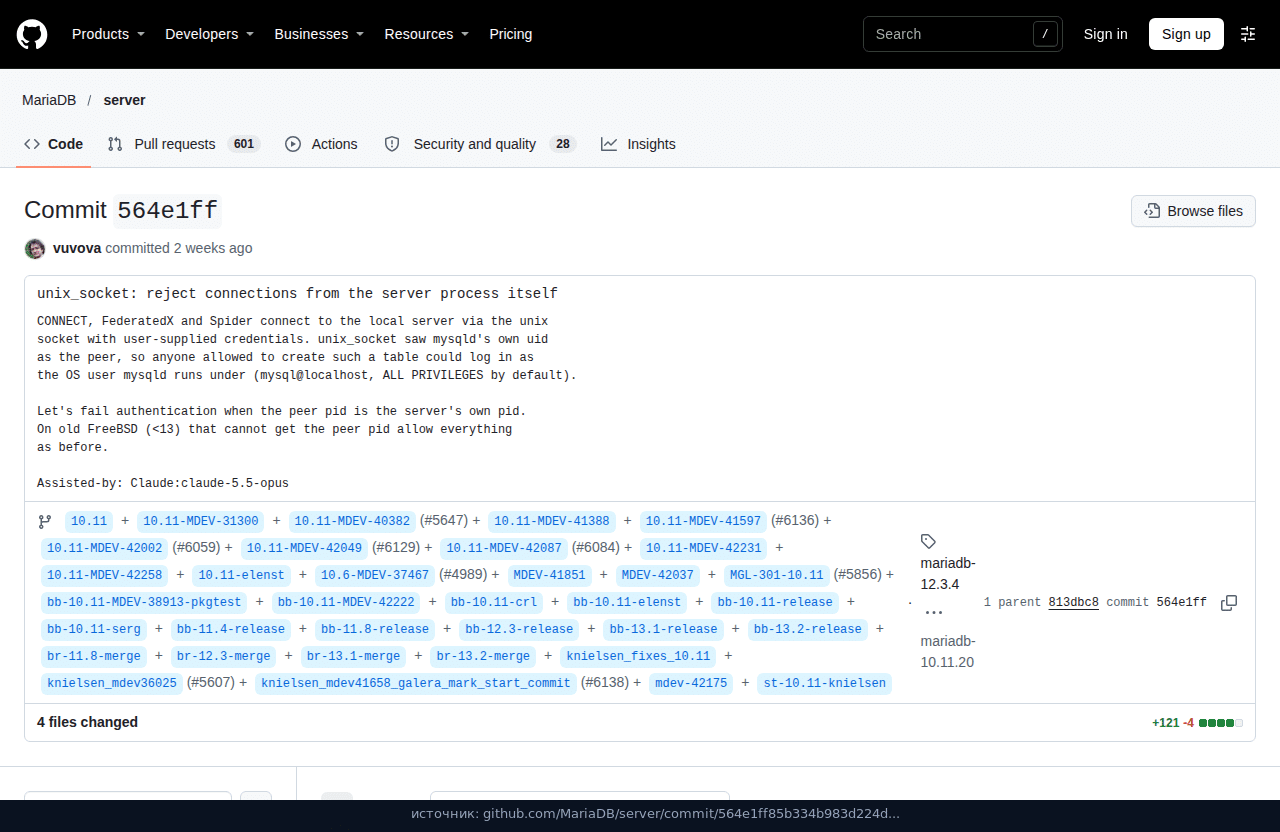
WordPress так не ходит. php-fpm подключается пользователем из wp-config.php, это другой процесс, не сам mysqld. Перестанет работать схема, где таблица CONNECT, Federated или Spider логинится на этот же экземпляр через unix_socket.
MDEV-41803. mariadb-binlog --raw брал имя файла из события Rotate и дописывал его к каталогу --result-file. Сервер, с которого читают журнал, мог подставить путь с каталогом и заставить утилиту писать файл снаружи. Теперь имя с каталогом отклоняют. У обычного сервера в Rotate голое имя файла, локальная выгрузка своего журнала из-за этого не должна встать.
У mbstream проверка пути, которая уже была при создании файла, теперь стоит и на кусках REMOVE и RENAME (MDEV-41467). mariadb-backup —backup падал, если имя базы или таблицы в файловой системе разъезжалось почти до 255 байт: буфер пути не рос (MDEV-40862). Слишком длинный путь больше не превращается в относительный внутри живого каталога данных. Для открытия файла включён MY_SAFE_PATH.
Длинное имя представления уезжало ещё дальше. fn_format() при нехватке места в пути молча выкидывал каталог, и CREATE VIEW писал файл .frm вне каталога базы. Теперь сервер отвечает ER_IDENT_CAUSES_TOO_LONG_PATH и файл не создаёт.
MDEV-41140 про скрипты пакета. postinst, preinst, скрипт rpm и mysqld_safe при смене владельца в /var/log/mysql и /var/lib/mysql шли по символическим ссылкам. Теперь не идут. У каталога логов правят только верхний уровень, подкаталоги не трогают. В rpm-скрипте убрали chmod по базе прав. Если внутри этих каталогов лежали ссылки, после обновления пакета владелец цели может остаться прежним. Чужая ссылка больше не получает chown от root.
Плагин DuckDB внутри сервера в этой сборке выключен. В CMake у MYSQL_ADD_PLUGIN стоит DISABLED, а в debian/autobake-deb.sh блок, который подкладывал пакет плагина, закомментирован. Коммит прямо говорит: встроенную сборку отключают в пользу внешней. Таблицам WordPress этот движок не нужен. Если SHOW ENGINES уже показывал DuckDB, до обновления пакета посмотрите, на чём остаются такие таблицы. Пакет 12.3.4 тот же встроенный плагин не привезёт.
Разбор PROXY protocol v1 стал строже, MDEV-41691. Строка не длиннее 107 байт вместе с CRLF и заканчивается именно на CRLF, не на голый LF. Между полями ровно один пробел. Порт десятичный, не больше 65535, без знака и без ведущих нулей. Байты NUL и неизвестное семейство адресов отклоняют. Это про сервер, перед которым стоит прокси с таким заголовком.
Ветка 12.3 на VPS
Сначала версия и репозиторий. Потом копия каталога конфигурации, обычно это /etc/mysql, и дамп всех баз. Потом обновление только пакетов mariadb-server и mariadb-client, без смены ветки и без нового репозитория «заодно».
mariadb --version
apt-cache policy mariadb-server
sudo cp -a /etc/mysql "/root/mysql-etc-$(date +%F)"
sudo mariadb-dump --single-transaction --routines --events --all-databases > "$HOME/mariadb-before-12.3.4.sql"
sudo apt update
sudo apt install --only-upgrade mariadb-server mariadb-client
systemctl status mariadb --no-pager
mariadb --version
После apt посмотрите, что сервис mariadb снова в состоянии active. Соединения с базой на время перезапуска пропадут. nginx перезагружать не нужно, php-fpm тоже: пул откроет новые соединения сам. Ребут VPS ради точечного патча не нужен.
Журнал читается так: sudo journalctl -u mariadb -n 80 --no-pager или файл /var/log/mysql/error.log, если он у вас на этом пути. mariadb-upgrade запускайте только если сервер сам написал, что таблицы пора обновить. Пока такой строки нет, не гоните обновление системных таблиц вручную. В конце снова mariadb --version. Нужна 12.3.4. Другой номер значит, что пакет пришёл не из той линейки, которую показывает тег.
Если Galera нет, правки wsrep этот экземпляр не затрагивают. Если кластер есть, среди коммитов MDEV-41450: DDL в режиме TOI обрывал очистку InnoDB, и purge мог крутиться без конца.
Патч толстый из-за слияний младших веток, а не потому что 12.3 сломали за одну ночь. На VPS решение короткое. Сервер уже на 12.3 из репозитория MariaDB: дамп, пакет, журнал. Линейка другая: этому тегу на нём некуда вставать.

