

20 ноября 2026 Alessandro Fael Garcia в блоге NGINX выложил NGINX Gateway Fabric 2.9. Образ и Helm-чарт с тегом 2.9.0 публикуют в ghcr.io. Это релиз контроллера Gateway API: кого пускать на маршрут, как обновляется сертификат listener и что можно дописать в stream.
Пакет nginx в Ubuntu и Debian этот релиз не подменяет. На VPS, где сайт отдаёт php-fpm, остаётся nginx из репозитория дистрибутива. Меняется кластер, в котором вход уже принимает Gateway Fabric. В списке совместимости Kubernetes 1.35, 1.36 и 1.37, Gateway API 1.7.0 и Gateway API Inference Extension 1.6.2.
В открытой части то, ради чего 2.9 вообще ставят. Ключ клиента на маршруте. Сертификат без reload nginx. Сниппеты для TCP и UDP. Control plane читает Secrets только из выбранных namespace. Зона памяти upstream может быть auto. У TLSRoute появились веса, как у HTTP и gRPC. До чарта есть отдельная ловушка: Gateway API 1.7 меняет cookie прилипания сессии.
Ключ клиента на маршруте
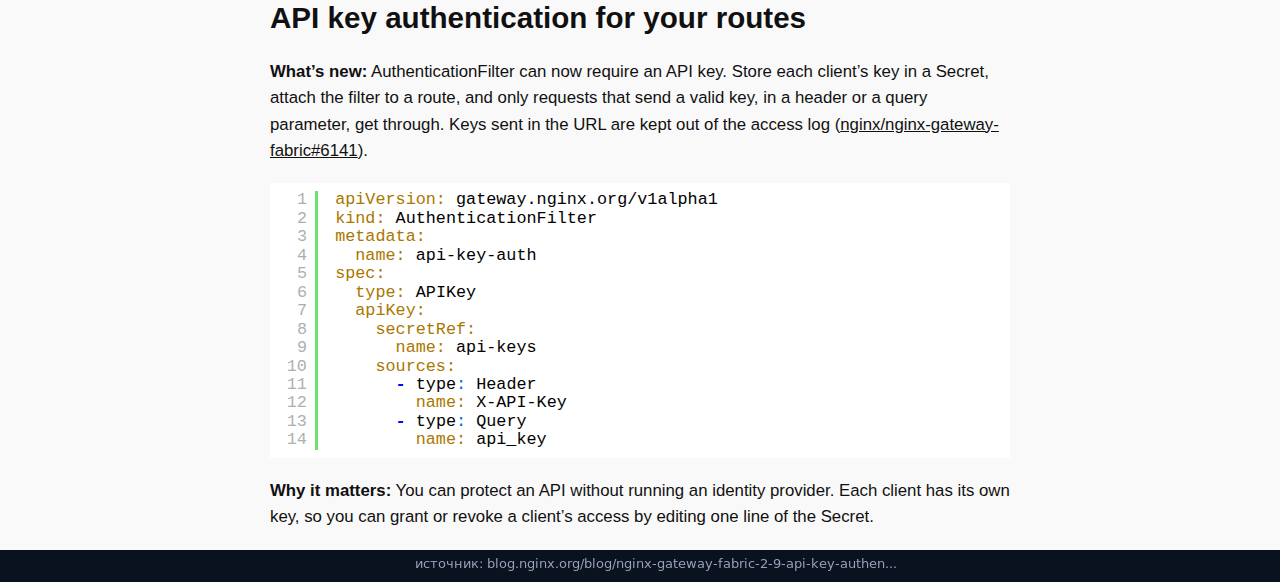
AuthenticationFilter получил тип APIKey. API прежний, gateway.nginx.org/v1alpha1. Ключи лежат в Secret, фильтр крепится к маршруту, без верного ключа запрос до сервиса не доходит. В примере из релиза Secret называется api-keys, фильтр api-key-auth. Откуда брать ключ, список sources: заголовок X-API-Key и query-параметр api_key. Ключ из URL в access log не попадает. Это pull 6141.
Свой провайдер учёток для такого API не обязателен. Новому клиенту дописывают строку в Secret, отключённому ту же строку убирают.
Query NGINX прячет только в своём access log. В адресной строке ключ остаётся, его может утащить Referer, его увидит история браузера. Для рабочего API лучше заголовок. Параметр в том же фильтре можно оставить, пока отлаживаете клиента.
apiVersion: gateway.nginx.org/v1alpha1
kind: AuthenticationFilter
metadata:
  name: api-key-auth
spec:
  type: APIKey
  apiKey:
    secretRef:
      name: api-keys
    sources:
      - type: Header
        name: X-API-Key
      - type: Query
        name: api_key
Сертификат listener без reload
Смена сертификата у listener больше не перезагружает nginx. Типичный случай из релиза: cert-manager продлил сертификат по расписанию, Fabric применяет новый сам. Pull 6163.
На Gateway, где listener много, плановые продления раньше собирались в пачку reload. Теперь сертификат от reload отвязан. Правка маршрута, сниппета или фильтра по-прежнему собирает конфиг. Речь только про сертификат listener.
SnippetsPolicy на TCP и UDP
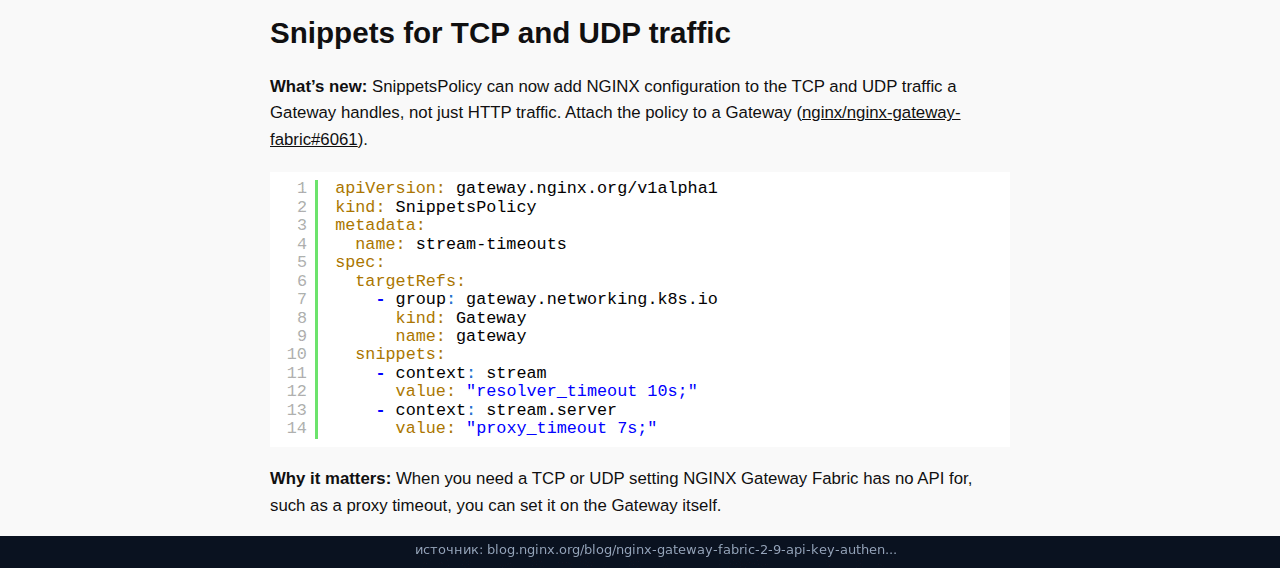
Сниппеты для HTTP уже были. В 2.9 SnippetsPolicy вешается на Gateway и дописывает конфиг в трафик TCP и UDP. Pull 6061. В примере два контекста. В stream директива resolver_timeout 10s. В stream.server директива proxy_timeout 7s. Группа цели gateway.networking.k8s.io, kind Gateway, имя gateway.
Так закрывают настройку, для которой у Gateway API поля нет, а в nginx директива есть. Таймаут прокси на stream как раз такой случай. Текст value уходит в data plane как есть: опечатка в кавычках станет опечаткой nginx.
apiVersion: gateway.nginx.org/v1alpha1
kind: SnippetsPolicy
metadata:
  name: stream-timeouts
spec:
  targetRefs:
    - group: gateway.networking.k8s.io
      kind: Gateway
      name: gateway
  snippets:
    - context: stream
      value: "resolver_timeout 10s;"
    - context: stream.server
      value: "proxy_timeout 7s;"
Secrets только из своих namespace
Три сужения, все про то, какие Secrets видит control plane.
Список namespace задаётся в Helm-чарте. Сделал mzimry, pull 6180. Селектор по метке, который приехал в 2.8, тоже стал значением чарта. Его добавил dollarsmoney, pull 6179. Собственные Secrets control plane эту метку больше не требуют, после рестарта выдача конфигурации из-за неё не встаёт. Pull 6236.
На общем кластере control plane читает Secrets, которые нужны его Gateway, а не секреты каждой команды в кластере.
Зона upstream и веса TLSRoute
Размер зоны памяти upstream ставится в auto. Fabric меряет зону по числу endpoints: расширяет, когда их больше, и сжимает, когда upstream стал меньше. Pull 5979. Один размер на вырост раньше держали с прицелом на самый большой upstream. На мелких память простаивала, а когда endpoints всё же перерастали зону, она переставала их вмещать.
Веса добрались до TLSRoute. Соединения делятся между несколькими backend так же, как у HTTPRoute и GRPCRoute. Режим не важен: nginx может терминировать TLS сам или пропускать его дальше. Pull 6062. Канарейка TLS-сервиса и переключение на вторую версию теперь сдвиг веса.
Cookie сессии после Gateway API 1.7
Сначала CRD Gateway API 1.7.0, потом сам Fabric. В 1.7 у cookie прилипания появился path, Fabric эту версию API поддерживает. Оба сдвига сессии и переход на 1.7 лежат в pull 6191.
Cookie по умолчанию садится на путь /. Если приложение жило за счёт того, что cookie была только на path своего маршрута, путь задают явно, поле sessionPersistence.cookie.path.
Имя cookie переехало. Было sessionPersistence.sessionName, стало sessionPersistence.cookie.name. Старое поле в манифестах меняют до обновления. Иначе клиент и Gateway разойдутся в том, как называется cookie, и прилипание разъедется тихо.
В чарте Gateway и listener можно описать как map. Тогда values перекрывает одно поле и не заставляет копировать весь список. Сделал owaisaamir, pull 6002. На ServiceMonitor data plane вешаются свои метки и аннотации, и Prometheus, который выбирает ServiceMonitor по метке, его находит. Pull 6209.
В data plane Open Source nginx подняли с 1.31.7, как было в Fabric 2.8.0, до 1.31.9.
Когда маршрут молчал
Несколько починок про одно и то же ощущение: объект в кластере есть, трафика нет.
Nginx отверг конфиг. Control plane пробует снова, Gateway показывает сбой, пока попытка не пройдёт. Pull 6039. Процесс nginx в поде остановился. Контейнер data plane перезапускается, а не остаётся со старым конфигом. Pull 6160. Один агент не отвечал и держал все следующие обновления. Это закрыто в NGINX Agent 3.12.4, issue 5774.
TLSRoute терял hostname, если несколько listener делили одно имя на разных портах. Fabric такие соединения закрывал. Починил somaz94, pull 6182. ListenerSet брал имя listener, которое уже есть у Gateway. Маршрут, повешенный на весь Gateway, снимался, status оставался пустым. Это locker95, pull 6237.
Вебхук зеркала реестра подменял образ пода, и под оставался без конфигурации. Тоже somaz94, pull 6193. У HTTPRoute и GRPCRoute в status теперь видно backend, у которого нет готовых endpoints. Pull 6093. Hostname от контроллера балансировщика, в примере AWS Load Balancer Controller, сохраняется в status Service рядом со статическим IP Gateway. Pull 6125.
Успех в лог пишут, только когда конфиг отправили в nginx. Раньше строка успеха появлялась и когда слать было нечего. SidharathBansal, pull 5875. Аннотация чарта со двоеточием в значении, пример из релиза owner: platform-team, ломала ресурс NginxGateway или GatewayClass на рендере. Починил Alja9, pull 6113.
Запись status ушла в фон, control plane больше не ждёт каждый такой запрос. Pull 6166. Телеметрия считает AccessPolicy на Gateway и на маршрутах. Pull 6218. Сам список IP и сетей появился в Fabric 2.8.0.
Для inference в data plane свой модуль endpoint picker под Gateway API Inference Extension. Nginx отвечает picker на каждый запрос, большой inference-запрос больше не упирается в лимит размера. Pull 6083. Версия расширения в списке совместимости: 1.6.2.
Каталог Nutanix и то, что на Plus
Fabric внесли в каталог партнёров Nutanix Kubernetes Platform. Линия в каталоге начинается с 2.8.0, эту версию проверяли на Nutanix Kubernetes Platform 2.18 с Kubernetes 1.35, новые релизы идут следом. Pull каталога 86 и pull Fabric 6178. Кто ставит компоненты NKP из этого каталога, оттуда же ставит и Fabric.
Хвост релиза собран отдельно и требует F5 NGINX Plus, F5 AI Guardrails, F5 WAF for NGINX, F5 NGINX One Console или F5 Policy Lifecycle Manager.
Если AI Guardrails не ответил, можно выбрать отказ или пропуск запроса. Pull 6158. Образы Plus везут NGINX Plus R37.3 и F5 WAF for NGINX 5.16.2. Бандл политики WAF, который пришёл из NGINX Instance Manager, берётся собранный активным компилятором, не более старым. Pull 6188.
С флагом --watch-secret-label-selector метка больше не нужна лицензии Plus, CA, клиентским SSL Secrets и ключу data plane консоли NGINX One. Она по-прежнему нужна Secrets хранилища Policy Lifecycle Manager, если те лежат вне namespace control plane. Тот же pull 6236.
Образ 2.9.0
Тег и у контейнера, и у чарта один: 2.9.0, реестр ghcr.io. Полный список изменений лежит в релизе v2.9.0, установка расписана в гайде NGINX. Порядок из upgrade notes короткий. Сначала CRD Gateway API 1.7.0. Потом чарт. Поля cookie, если прилипание уже используется, поправить в манифестах до этого, не после.
В сборке Open Source nginx 1.31.9, в сборке Plus версия R37.3. NGINX пишет, что в обеих есть исправления из уведомления F5 от 18 ноября 2026. На nginx вне кластера это уведомление уже разобрано отдельно.
Ключ, сертификат без reload и stream-сниппет есть в открытой сборке. Всё, что завязано на cookie сессии, сверяют с путём / и с новым именем поля до обновления. Иначе клиенты останутся на старой cookie, а Gateway уже ждёт другую.
