

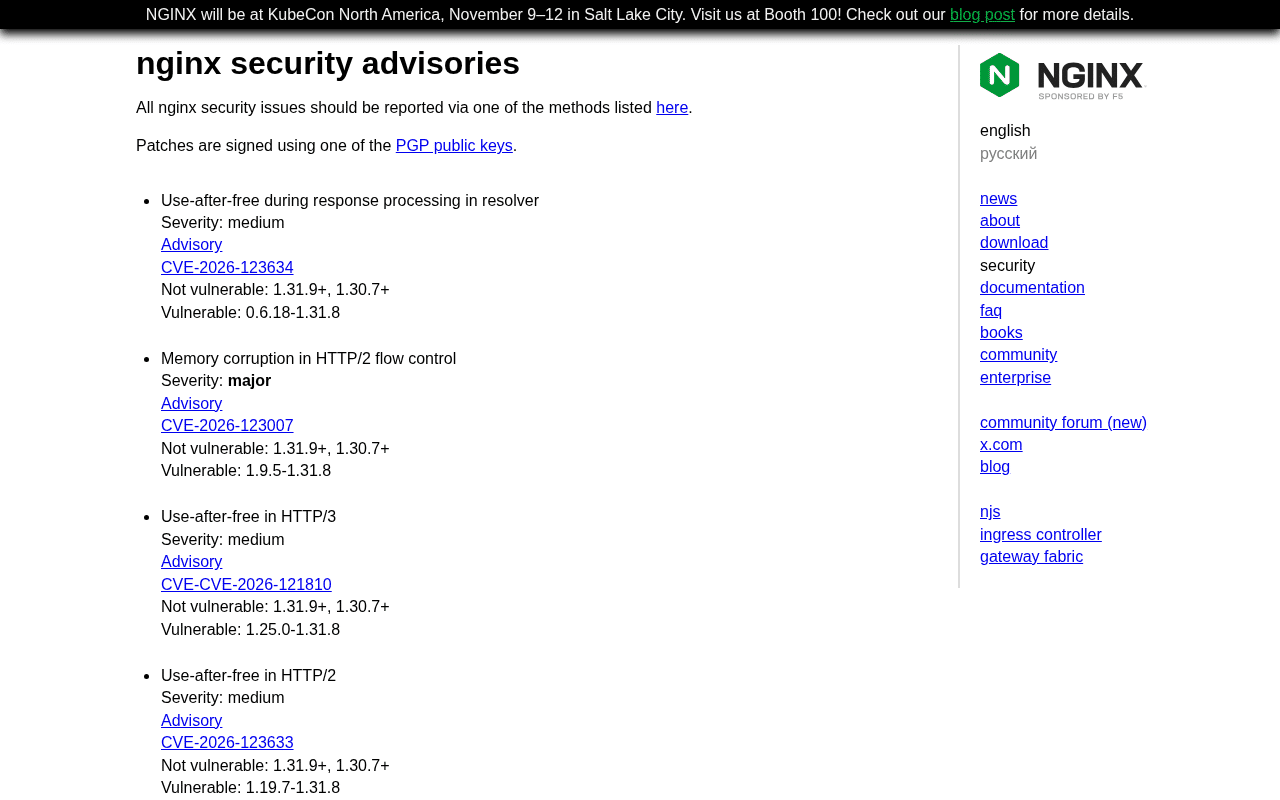
18 ноября 2026 года проект nginx выпустил версии 1.30.7 (stable) и 1.31.9 (mainline) с исправлениями сразу десяти уязвимостей. Две из них самые неприятные: CVE-2026-123633 и CVE-2026-123007 в коде HTTP/2. Через них можно без логина и пароля испортить память рабочего процесса nginx и запустить на сервере свой код.
Грозит это всем, у кого nginx с включённым HTTP/2 смотрит прямо в интернет. Почти любой сайт на HTTPS сегодня работает именно так. Уязвимы версии с 1.9.5 по 1.31.8, то есть практически все, что сейчас стоит на серверах. Патч есть, но не во всех дистрибутивах он уже доехал.
Кто нашёл и почему об этом столько шума
Подробный разбор опубликовала Wiz Research. По её словам, те же ошибки независимо друг от друга нашли и отправили в F5 ещё четыре команды: Ikotas Labs, Metnir, Rapid7 и Xint. Wiz искала баги своим ИИ-сканером кода Wiz Atlas, а возможность запуска кода исследователи подтверждали с помощью моделей Gemini 4 Carbon и ChatGPT 5.6 Sol.
Wiz ставит эту историю в один ряд с PHP2Shell, о которой сама сообщала месяцем раньше, и Java4Shell, раскрытой 17 ноября. Везде одна картина: старые ошибки работы с памятью в коде на C, которые годами никто не замечал, а теперь их находят сразу несколько команд с помощью нейросетей. Ошибке с окном отправки больше десяти лет, она появилась в 1.9.5 в 2015 году. Ошибке с освобождённой памятью почти шесть лет.
Масштаб Wiz оценивает так: nginx обслуживает больше 225 миллионов сайтов. Обе уязвимости по шкале CVSS 4.0 получили 9.2 балла, по CVSS 3.1 у них 8.1. Сам nginx оценивает CVE-2026-123007 как серьёзную (major), а CVE-2026-123633 как среднюю (medium), потому что для неё нужны особые условия.
Первая дыра: соединение закрывают посреди работы
CVE-2026-123633 есть в версиях с 1.19.7. nginx держит список простаивающих соединений, которые можно закрыть, когда свободные слоты заканчиваются. Атакующий отправляет только часть заголовков HTTP/2, и nginx, пока ждёт остаток, кладёт соединение в этот список.
Потом приходит вторая половина, запрос начинает обрабатываться, но соединение из списка никто не убирает. Когда nginx под нагрузкой открывает соединение к бэкенду и ему не хватает слотов, он может выбрать и закрыть как раз это соединение, хотя оно занято. Память освобождается, а запрос продолжает с ней работать. Это классическая ошибка use-after-free, из которой Wiz довела дело до запуска кода.
Для этой дыры нужно, чтобы nginx проксировал запросы на бэкенд (proxy_pass, fastcgi_pass и похожие) и при этом упирался в лимит worker_connections. Типичный nginx перед PHP-FPM или приложением под этот сценарий подходит.
Вторая дыра: счётчик окна отправки уходит за предел
CVE-2026-123007 связана с управлением потоком в HTTP/2. Клиент сообщает серверу, сколько данных готов принять, и nginx ведёт этот остаток в счётчике. Перед отправкой ответа его размер вычитается из счётчика. Если клиент отменяет запрос, nginx возвращает неотправленный объём обратно, но не проверяет, что счётчик не превысил разрешённый протоколом максимум.
Клиент параллельно просит увеличить окно кадрами WINDOW_UPDATE и отменяет запросы. Счётчик пробивает потолок, после чего проверка новых WINDOW_UPDATE ломается: из меньшего числа вычитается большее, результат превращается в огромное число, и счётчик можно раскручивать дальше. При отправке данных это значение читается как отрицательная длина, и на этапе TLS-шифрования nginx копирует память за пределами буфера. Так можно прочитать чужую память, испортить кучу и в итоге выполнить код.
Эта дыра опаснее первой: бэкенд не нужен. По данным Wiz, код удалось запустить на официальных сборках 1.31.7 и 1.31.8, которые просто отдают статические файлы по HTTPS на 64-битной системе.
Есть ли готовый эксплойт
Wiz свои эксплойты публиковать не стала. А вот Rapid7 выложила на GitHub рабочий пример для CVE-2026-123007. Он запускает код в чистом Docker-контейнере nginx 1.31.8, но условия у него лабораторные: около 128 ГБ трафика HTTP/2 через одно соединение, свежий рабочий процесс и определённая реализация memcpy в glibc. На занятом сервере или за прокси, который пересобирает кадры HTTP/2, этот пример, скорее всего, не сработает.

Атак в реальной сети на 18 ноября, по данным CERT-EU, замечено не было. Но публичный код уже есть, и после PHP2Shell понятно, что сканеры появляются быстро. Тянуть с обновлением не стоит.
Какие версии нужны
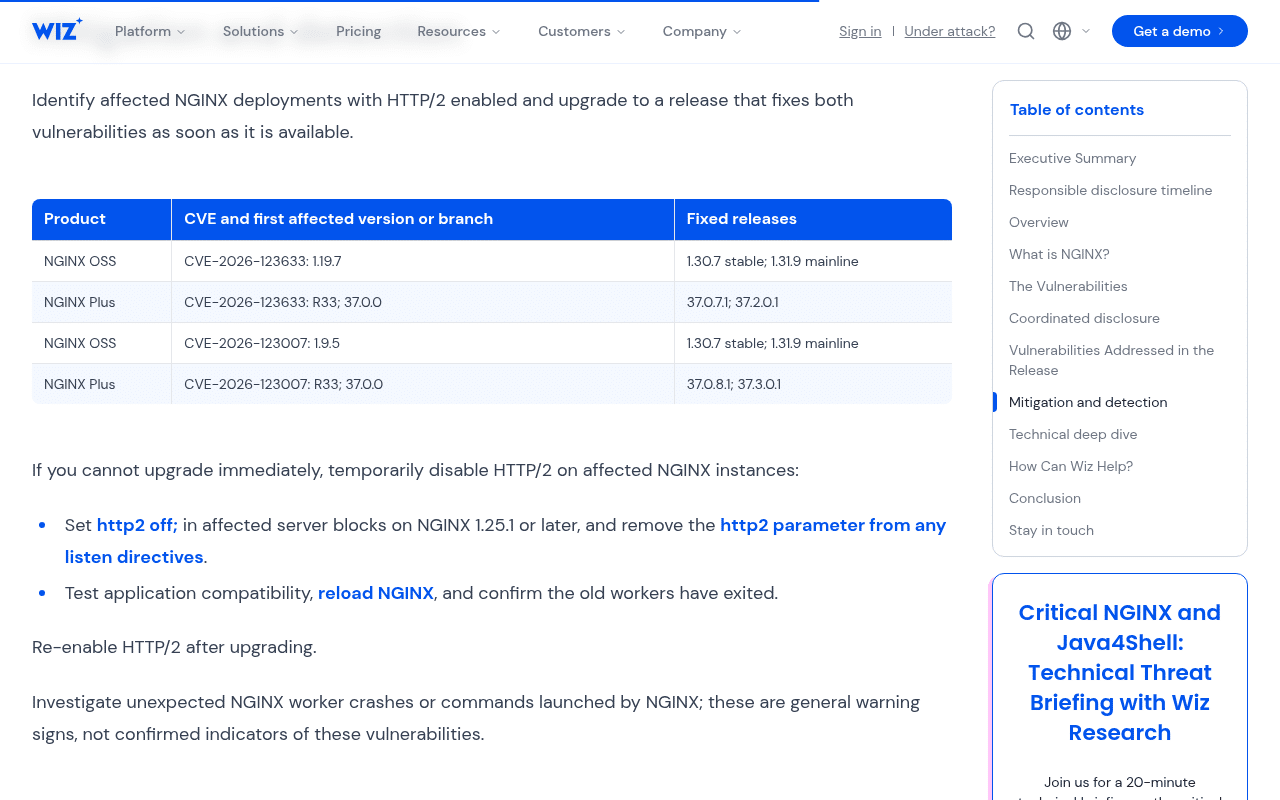
- NGINX Open Source: 1.30.7 в ветке stable или 1.31.9 в ветке mainline. Обе дыры закрыты в обеих версиях.
- NGINX Plus, CVE-2026-123633: 37.0.7.1 или 37.2.0.1.
- NGINX Plus, CVE-2026-123007: 37.0.8.1 или 37.3.0.1.
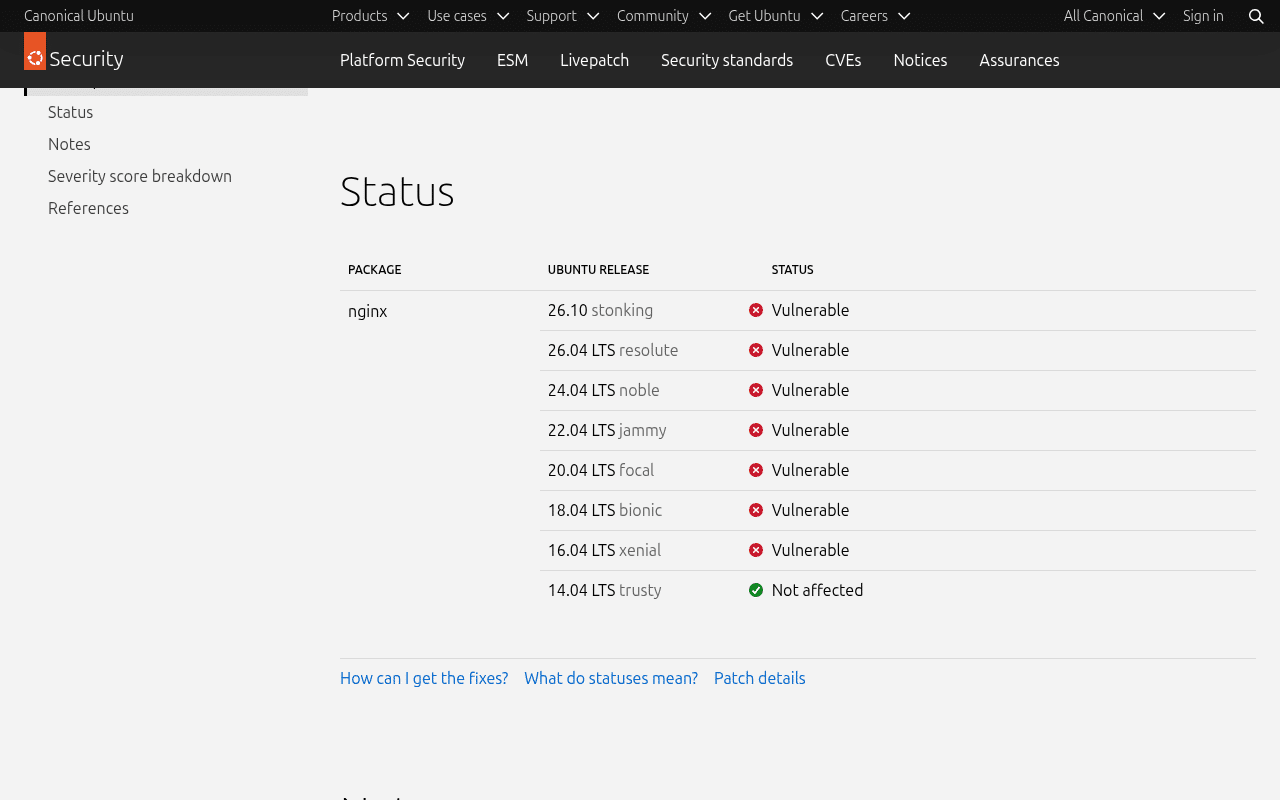
Отдельно про пакеты из дистрибутивов. Ubuntu и Debian обычно не меняют номер версии, а переносят исправления в свои сборки. На 18 ноября трекер Ubuntu показывал nginx уязвимым во всех поддерживаемых выпусках, исправленного пакета ещё не было. Поэтому обычный apt upgrade на Ubuntu может ничего не дать. Быстрее всего поставить nginx из официального репозитория nginx.org, где 1.30.7 и 1.31.9 уже лежат, или выключить HTTP/2 до выхода пакета.
Что делать
Сначала узнать версию и проверить, включён ли HTTP/2. Если вторая команда что-то нашла, HTTP/2 работает.
nginx -v
grep -Rn http2 /etc/nginx
# то же по итоговому конфигу, с учётом всех include
sudo nginx -T 2>/dev/null | grep -nE 'http2|listen'
Для CVE-2026-123633 ещё важно, проксирует ли nginx запросы на бэкенд:
sudo nginx -T 2>/dev/null | grep -nE '(proxy|fastcgi|uwsgi|scgi|grpc)_pass'
На Ubuntu и Debian полезно заглянуть в список изменений пакета. Если там нет номеров этих CVE, исправление в сборку ещё не перенесли:
apt changelog nginx 2>/dev/null | grep -E 'CVE-2026-123007|CVE-2026-123633'
Лучший вариант: обновиться до 1.30.7 или 1.31.9 либо до пакета дистрибутива, где эти CVE закрыты. Если прямо сейчас это невозможно, временно выключите HTTP/2. В nginx 1.25.1 и новее это делается директивой http2 off в каждом блоке server, а слово http2 нужно убрать из всех директив listen:
server {
    # было: listen 443 ssl http2;
    listen 443 ssl;
    http2 off;
    ...
}
После правки проверить конфиг и перечитать его. Затем убедиться, что старые рабочие процессы действительно завершились: время запуска всех worker process должно быть новым. Старый процесс, который дорабатывает долгие соединения, продолжает обслуживать HTTP/2 по прежним правилам.
sudo nginx -t && sudo nginx -s reload
ps -o pid,lstart,cmd -C nginx
После обновления HTTP/2 можно включить обратно.
Что смотреть в логах
Надёжных признаков взлома пока не опубликовано. Wiz, JFrog и CERT-EU советуют обращать внимание на три вещи: внезапные падения рабочих процессов nginx, странные процессы, запущенные от пользователя nginx или www-data, и долгие HTTP/2-соединения с большим объёмом данных и потоком кадров WINDOW_UPDATE. Падение воркера скорее говорит о попытке атаки, чем об успешном взломе, но повод разобраться есть.
grep "exited on signal" /var/log/nginx/error.log
# процессы-потомки nginx и всё, что запущено от www-data
ps -u www-data -o pid,ppid,lstart,cmd --forest
Если перед сервером стоит CDN, который сам принимает HTTP/2, часть атаки он может погасить. Но это не защита, если сервер по-прежнему отвечает на 443-м порту напрямую по своему адресу.
В том же выпуске nginx закрыл ещё несколько уязвимостей: в HTTP/3, резолвере, почтовом прокси, модуле stream и обработке тела запроса по TLS 1.3. Про прошлую порцию исправлений я писал в заметке про nginx 1.31.7 и 1.30.6, и это ещё один повод не застревать на старых версиях.
Итог простой. Если nginx с HTTP/2 смотрит в интернет, его нужно обновить до 1.30.7 или 1.31.9 либо до исправленного пакета дистрибутива. Пока обновления нет, выключите HTTP/2 и проверьте, что старые воркеры ушли.

