

19 ноября 2026 года проект PHP в своём архиве новостей выпустил обновления безопасности: 8.5.13, 8.4.28, 8.3.37 и 8.2.36. В тот же день вышла новая ветка 8.6.0, в ней те же исправления. В ChangeLog для 8.5.13 и 8.6.0 перечислены 18 уязвимостей. В более старых ветках закрыли только те, которые к ним относятся: 14 в 8.4.28, 13 в 8.3.37 и 12 в 8.2.36.
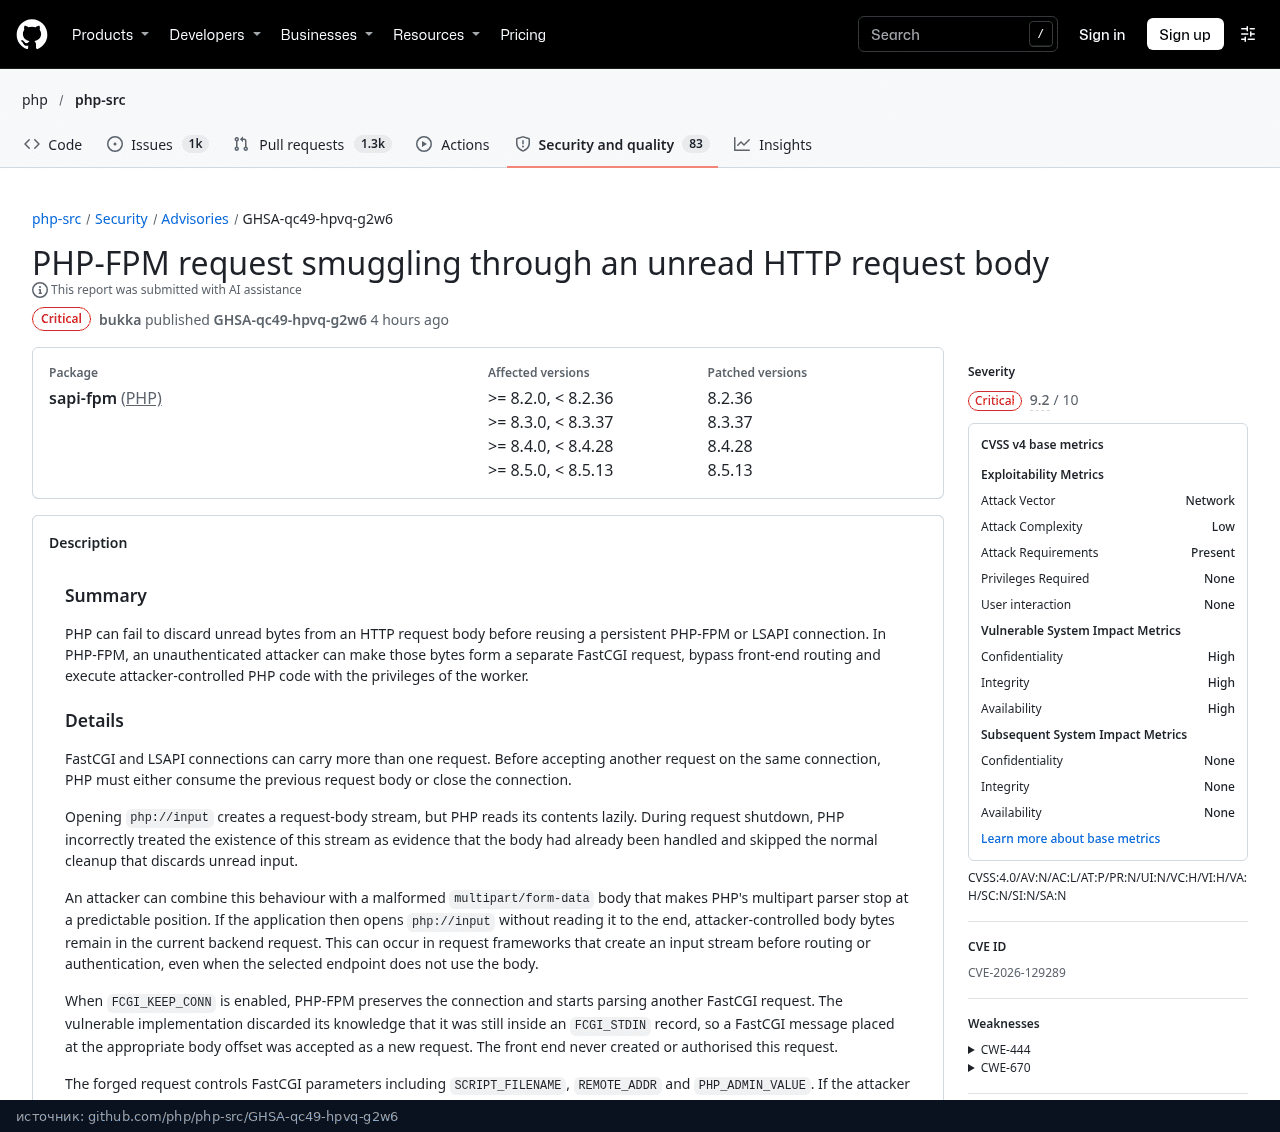
Самая опасная, CVE-2026-129289 в PHP-FPM, получила оценку 9.2 по шкале CVSS 4.0. Если веб-сервер держит постоянное соединение с PHP-FPM, посторонний без логина и пароля может подсунуть скрытый FastCGI-запрос и запустить свой PHP-код от имени рабочего процесса.
Это касается серверов, где включено повторное использование соединений с PHP-FPM. В nginx это директива fastcgi_keep_conn on, в Apache, в модуле mod_proxy_fcgi, параметр enablereuse=on. То же самое, если HAProxy или LSAPI оставляют соединение открытым. В обычных настройках nginx и Apache соединение после каждого запроса закрывается, и показанная атака на PHP-FPM в таком случае не срабатывает. Для LSAPI консультация подтверждает сбой последующих запросов, но не запуск произвольного кода тем же способом, что в PHP-FPM.

За день до релиза команда безопасности PHP предупредила, что критические ошибки требуют нестандартной конфигурации или редких схем работы. Патч всё равно стоит поставить: в этом выпуске есть и другие опасные дыры, не только эта.

Как устроена CVE-2026-129289 в PHP-FPM
Ошибка живёт в PHP с версии 5.6.0. Если приложение открывает поток php://input и не дочитывает тело запроса до конца, PHP при завершении запроса может не выбросить остаток. Когда соединение с PHP-FPM оставляют открытым (флаг FCGI_KEEP_CONN), эти байты воспринимаются как новый FastCGI-запрос, который веб-сервер не создавал и не проверял.
В таком скрытом запросе можно задать параметры вроде SCRIPT_FILENAME, REMOTE_ADDR и PHP_ADMIN_VALUE. Если известен путь к существующему PHP-файлу, через allow_url_include и auto_prepend_file=php://input рабочий процесс выполнит присланный код. Изменённые настройки администратора могут остаться и для следующих запросов к тому же процессу.
Для атаки нужны оба условия: постоянное соединение и код, который открывает php://input, но не дочитывает его. По словам PHP, так бывает во фреймворках, которые создают поток ввода до маршрутизации и проверки входа, даже на адресах, где тело запроса не используют. Пароль, порча памяти и особые настройки PHP для этого не нужны. Подробности собраны в консультации GHSA-qc49-hpvq-g2w6 и в записи CVE-2026-129289.

Какие версии поставить
Поставить нужно исправление своей ветки и перезапустить PHP-FPM: 8.5.13, 8.4.28, 8.3.37 или 8.2.36. Для 8.1 и более старых веток отдельного выпуска в этот день не было.
Пока пакет не доехал, для CVE-2026-129289 достаточно выключить повторное использование соединений с PHP-FPM: оставить fastcgi_keep_conn выключенным, убрать enablereuse=on или настроить фронтенд так, чтобы он закрывал соединение после каждого запроса. Дочитывать php://input до конца PHP не считает надёжной единственной защитой: при ошибках и при завершении запроса непрочитанные байты всё равно могут остаться. Слушатель PHP-FPM или LSAPI лучше не выставлять в интернет.
В том же выпуске закрыты и другие серьёзные ошибки: запуск кода через сессии, порча памяти в кэше часовых поясов, повышение прав через epoll в PHP-FPM, обход подписи PHAR. Их набор зависит от ветки, поэтому лучше ориентироваться на ChangeLog своей версии.
Исходники уже лежат на php.net. Пакеты Ondřej Surý к вечеру 19 ноября уже содержали 8.5.13, 8.4.28, 8.3.37 и 8.2.36. В репозиториях Ubuntu пакета 8.5.13 пока нет, там по-прежнему 8.5.4.
В октябре PHP уже закрывал две критические уязвимости. Похожая по опасности история на этой неделе была и у nginx в HTTP/2.
Если PHP-FPM стоит за nginx или Apache со стандартными настройками, показанная атака через постоянные соединения вас не бьёт. Обновиться всё равно стоит: 18 дыр в 8.5 и десяток с лишним в более старых ветках закрывают не только её. Нужные версии: 8.5.13, 8.4.28, 8.3.37 или 8.2.36.

