

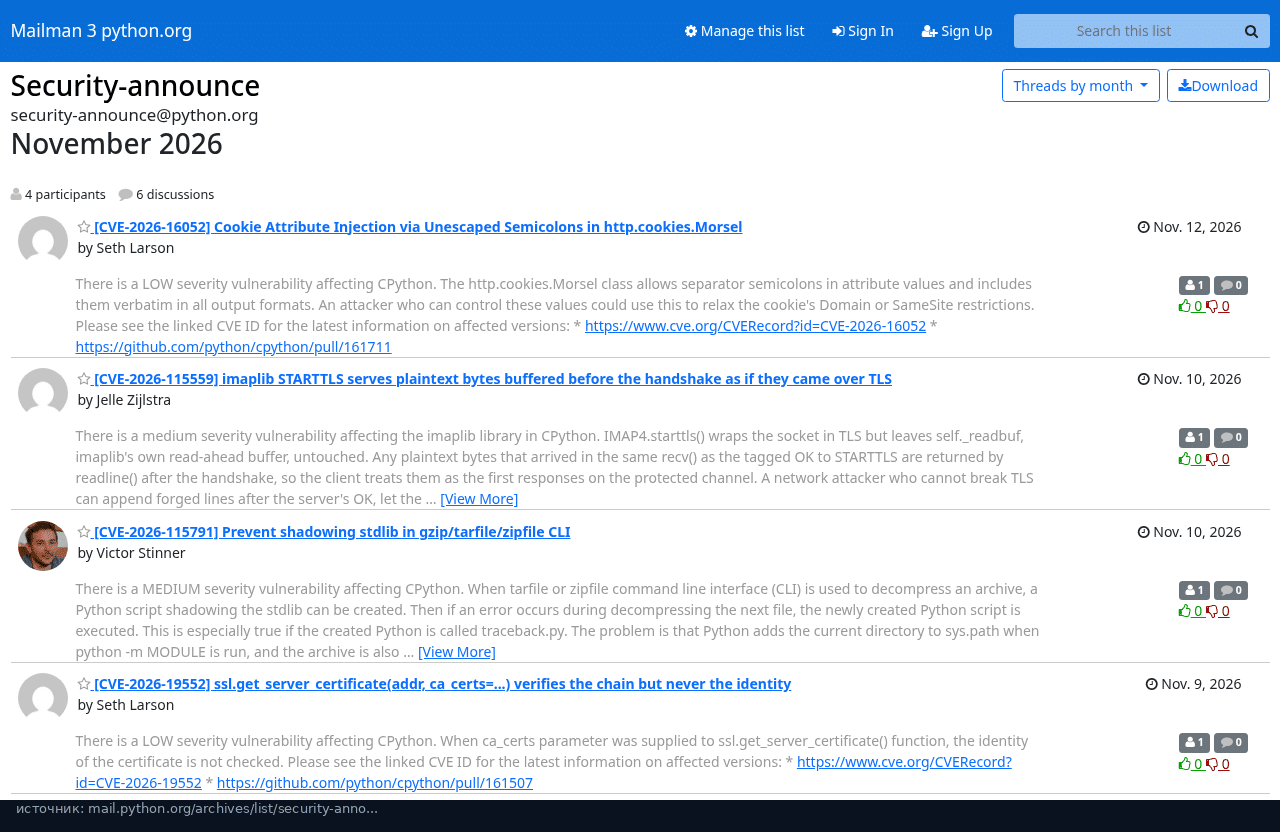
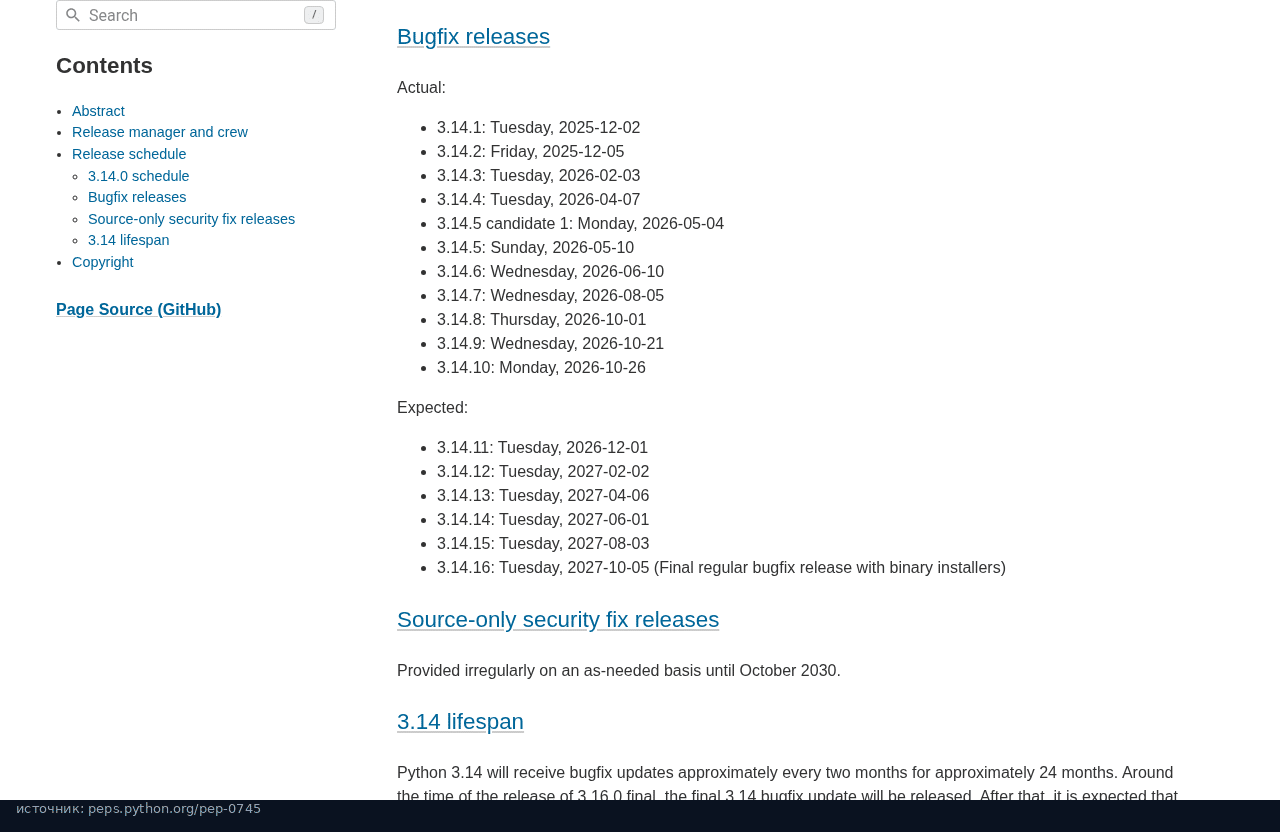
С 7 по 12 ноября в рассылке безопасности python.org security-announce появились пять новых уязвимостей в стандартной библиотеке CPython. Они касаются почтового клиента imaplib, распаковки архивов через python -m tarfile и zipfile, работы с cookie и одной функции из модуля ssl. Исправления уже приняты в основную ветку, но в вышедших версиях Python их пока нет: следующие релизы 3.14.11 и 3.15.3 стоят в графике на 1 декабря.
Три уязвимости отнесены к средней опасности, две к низкой. Сервер с Python они сами по себе не открывают, но если у вас есть скрипты, которые забирают почту, распаковывают чужие архивы или обходят сайты с общим хранилищем cookie, до декабря стоит кое-что поправить руками.
Распаковка архива через python -m tarfile может запустить чужой код
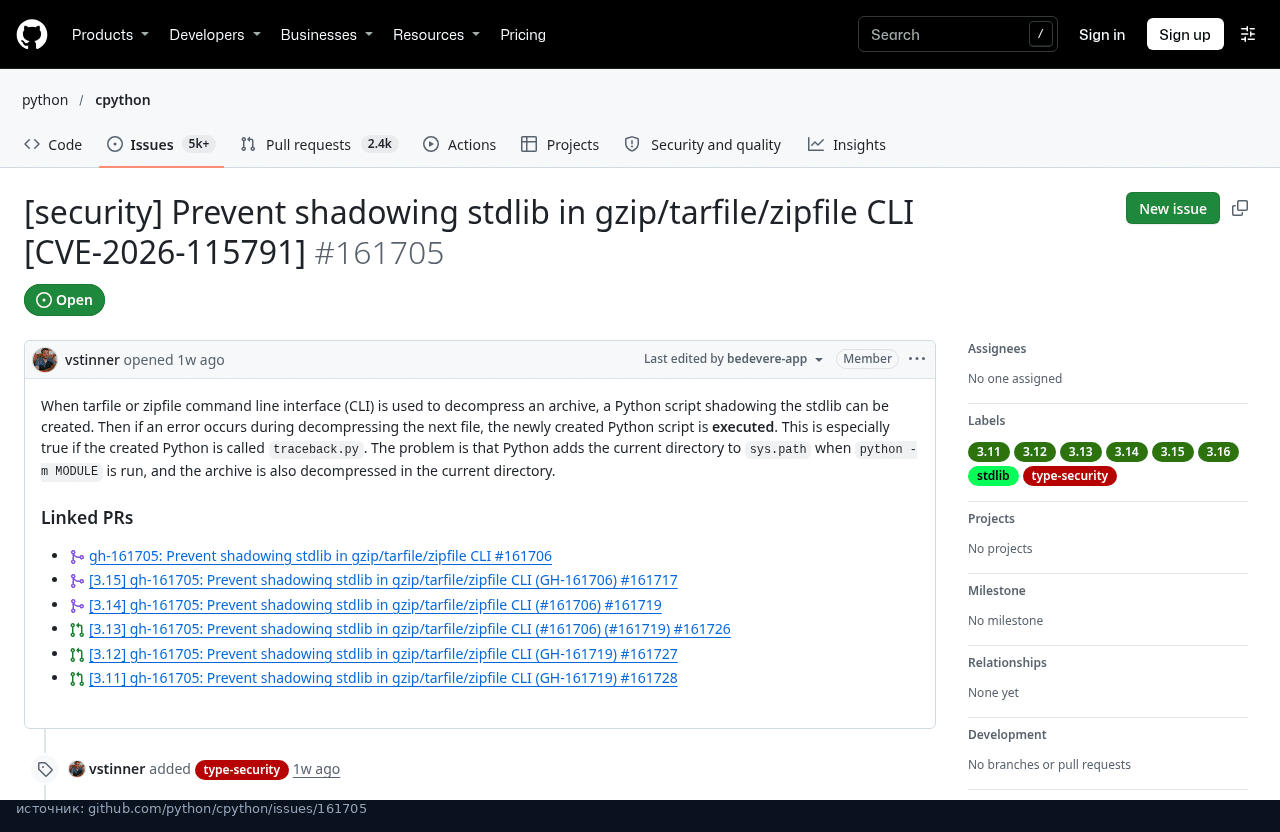
У модулей tarfile, zipfile и gzip есть режим командной строки: например, python -m tarfile -e archive.tar распакует архив в текущую папку. При запуске через python -m интерпретатор добавляет текущую папку в начало пути поиска модулей. Если в архиве лежит файл с именем стандартного модуля, например traceback.py, и на следующем файле распаковка споткнётся об ошибку, Python загрузит этот файл из архива вместо настоящего модуля и выполнит его (CVE-2026-115791).
Опасность средняя (CVSS 5,3), затронуты все версии до 3.16. Исправление простое: при распаковке из командной строки текущая папка больше не попадает в путь поиска модулей. В ветки 3.14 и 3.15 правку уже перенесли, для 3.11, 3.12 и 3.13 она ещё ждёт слияния.
Пока обновления нет, чужие архивы удобнее распаковывать системными tar и unzip. Если нужен именно Python, запускайте его с ключом -P (он есть начиная с Python 3.11 и не добавляет текущую папку в путь поиска) и распаковывайте в отдельную пустую папку:
mkdir unpacked
python3 -P -m tarfile -e archive.tar.gz ./unpacked
imaplib в Python 3.14 и 3.15 может принять поддельный ответ после STARTTLS
Эта ошибка касается скриптов, которые забирают почту по IMAP на порту 143 и включают шифрование командой STARTTLS. Начиная с Python 3.14, imaplib держит собственный буфер прочитанных данных, и после перехода на TLS этот буфер не очищался. Злоумышленник, который сидит между клиентом и почтовым сервером, может дописать свои строки сразу после ответа сервера на STARTTLS. Шифрование он не взламывает и сертификат не подменяет, но клиент примет его строки так, будто они пришли уже по защищённому каналу (CVE-2026-115559).
Ошибка появилась вместе с поддержкой команды IDLE в 3.14.0, Python 3.13.13 её не содержит. Опасность средняя, CVSS 6,3. Проще всего защититься уже сейчас: подключаться к почте сразу по TLS на порту 993 через IMAP4_SSL, а не через STARTTLS.
import imaplib
import ssl

ctx = ssl.create_default_context()
with imaplib.IMAP4_SSL("imap.example.ru", 993, ssl_context=ctx) as m:
    m.login(user, password)
    m.select("INBOX")
Cookie: один сайт мог стереть куки другого
В http.cookiejar хранилище удаляло сохранённую cookie, если ответ присылал для неё уже просроченный заголовок Set-Cookie, и при этом не проверяло, имеет ли сайт право на этот домен (CVE-2026-124249). Получалось, что любой сайт мог стереть cookie другого сайта из общего хранилища. Такое общее хранилище по умолчанию использует HTTPCookieProcessor из urllib, так что ошибка касается парсеров и ботов, которые одним объектом CookieJar ходят по разным сайтам. Исправление уже вошло в 3.16.0a2 и в ветки 3.14 и 3.15. До выхода релизов проще всего заводить отдельный CookieJar на каждый сайт.
Вторая ошибка нашлась в http.cookies.Morsel, классе, который собирает заголовок Set-Cookie (CVE-2026-16052). Точка с запятой в значениях path, domain, samesite и version попадала в заголовок как есть. Если веб-приложение подставляет туда данные из запроса, можно дописать свои атрибуты: например, ослабить SameSite или распространить cookie на родительский домен. Опасность низкая (CVSS 2,3), и до обновления хватит простого правила: ничего из запроса не подставлять в атрибуты cookie без проверки.
ssl.get_server_certificate проверял подпись, но не имя сервера
Функция ssl.get_server_certificate() с параметром ca_certs проверяла, что сертификат подписан доверенным центром, но не проверяла, что он выдан именно тому хосту, к которому шло подключение (CVE-2026-19552). Документация при этом обещала полноценную проверку. Если на эту функцию опираются скрипты мониторинга сертификатов, подлинность сервера лучше проверять обычным TLS-соединением: контекст из ssl.create_default_context() сверяет и цепочку, и имя хоста. В 3.16.0a2 функцию уже исправили.
import socket
import ssl

ctx = ssl.create_default_context(cafile="ca.pem")
with socket.create_connection(("example.ru", 443)) as sock:
    with ctx.wrap_socket(sock, server_hostname="example.ru") as tls:
        cert = tls.getpeercert()
Когда выйдут исправленные версии
По графикам в PEP 745 и PEP 790 следующие версии 3.14.11 и 3.15.3 запланированы на 1 декабря. Для веток 3.11, 3.12 и 3.13 часть переносов ещё ждёт слияния. А 6 ноября в той же рассылке сообщили об ошибке режима FIPS в hashlib, которая есть только в Python 3.14.10.
До декабря хватит трёх простых мер: распаковывать чужие архивы системными tar и unzip или с ключом -P, забирать почту через IMAP4_SSL на порту 993 и не держать одно хранилище cookie на все сайты. Когда выйдут 3.14.11 и 3.15.3, останется обновить интерпретатор везде, где он стоит, включая Docker-образы и виртуальные окружения.

