

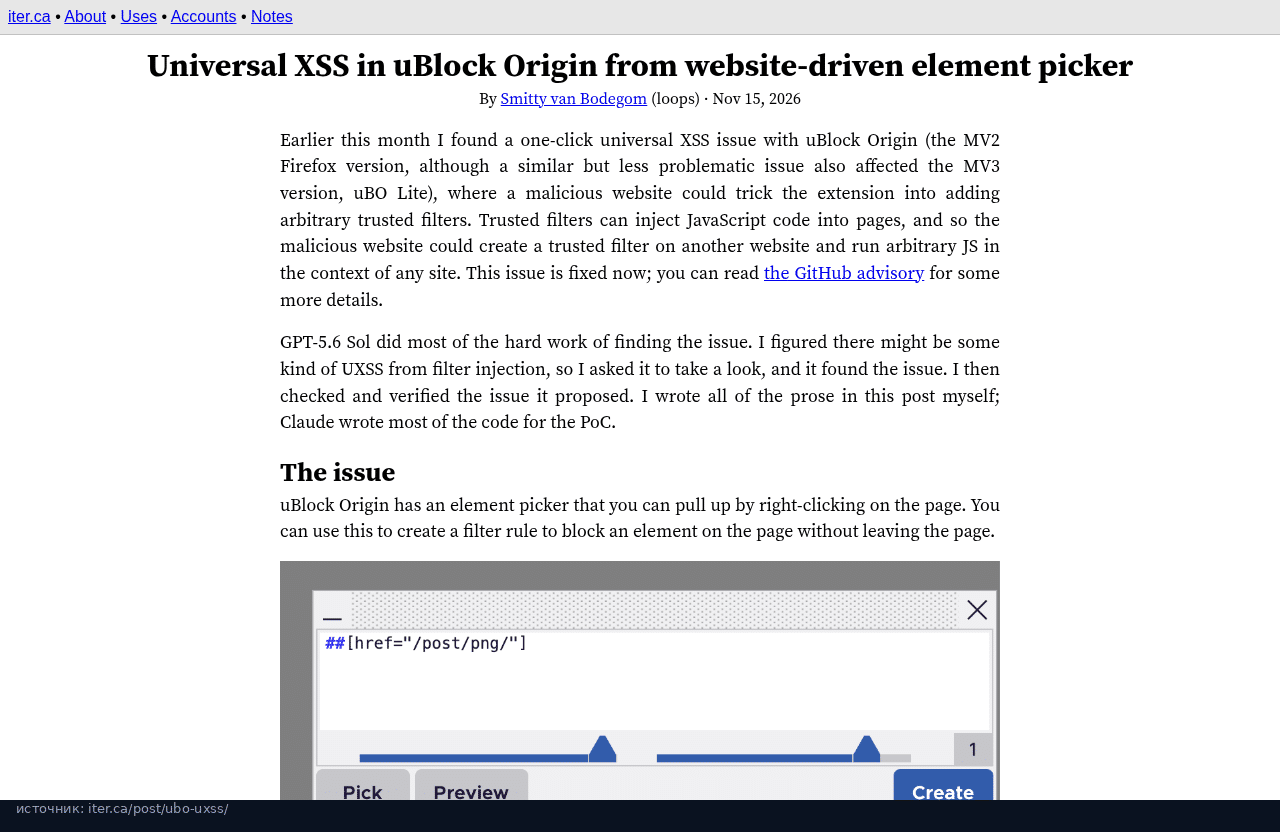
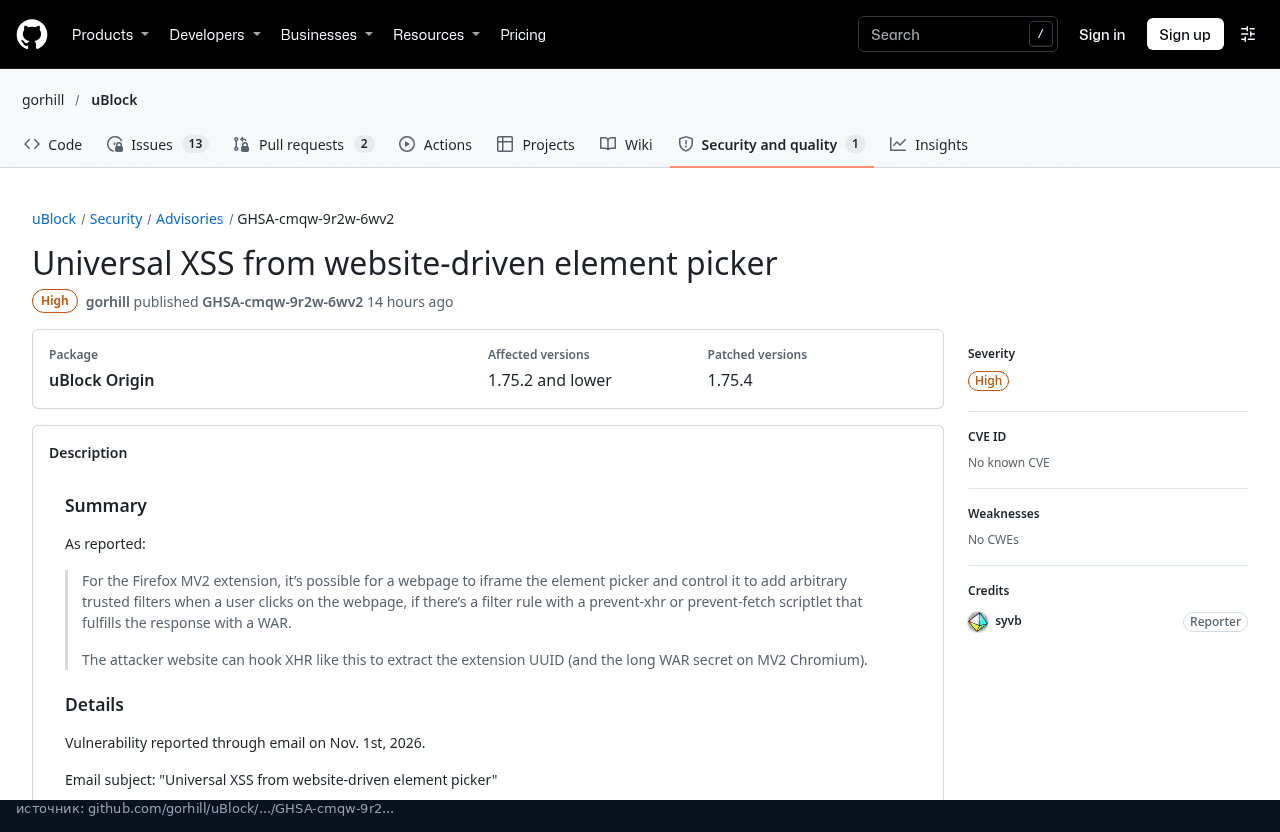
16 ноября OpenNET написал об уязвимости в блокировщике uBlock Origin. Один клик на странице злоумышленника может добавить новый фильтр, а этот фильтр уже запускает свой JavaScript в контексте любого сайта. Номер CVE пока не назначен. В описании на GitHub уязвимость отмечена как серьёзная (High) и затрагивает версии 1.75.2 и ниже.
В первую очередь это касается обычного uBlock Origin в Firefox, который по-прежнему работает на манифесте второй версии. Похожая проблема есть и в uBlock Origin Lite на манифесте третьей версии для Chromium, но и OpenNET, и автор разбора пишут, что там она менее опасна. Автор расширения указывает исправление в 1.75.4 от 3 ноября. В выпуске 1.76.0 от 8 ноября добавили проверку создаваемого фильтра и временно запретили правила, связанные с war:. Актуальная стабильная версия на 15 ноября это 1.76.4, её и ставьте.

Как устроен один клик
В uBlock Origin есть инструмент выбора элемента на странице, Element picker. Его вызывают из контекстного меню и сразу добавляют своё правило блокировки, не уходя со страницы. Интерфейс показывается через iframe и загружает служебную страницу дополнения по адресу вроде moz-extension://UUID/web_accessible_resources/epicker-ui.html. Эта страница разговаривает с фоновым процессом дополнения и может сохранять новые фильтры.
Атаку 15 ноября разобрал исследователь Smitty van Bodegom в своём разборе. Страница злоумышленника узнаёт служебный адрес пикера, встраивает его в невидимый iframe, сама подставляет нужный фильтр и ставит этот iframe поверх обычной кнопки, например согласия на cookie. Пользователь кликает по видимому запросу, а нажатие попадает на невидимую кнопку Create. Фильтры, которые создаёт пикер, считаются доверенными и могут вставлять на страницы JavaScript. На практике это значит, что можно перехватывать вводимые данные, подменять номера криптокошельков или ссылки для загрузки.
Как страница узнаёт адрес дополнения
Идентификатор дополнения, UUID, при установке в Firefox задаётся случайно, и без него служебную страницу не открыть. В стандартном наборе фильтров есть правила вроде no-fetch-if и prevent-xhr: они перехватывают запрос и вместо него отдают заглушку из ресурсов самого дополнения. Для этого дополнение делает запрос XMLHttpRequest по адресу moz-extension://UUID/.... Страница злоумышленника может перехватить этот вызов у себя. Чтобы правило сработало, достаточно обратиться к адресу вроде /adsbygoogle.js.
Дальше страница уже сама пишет пикеру сообщения и подсовывает ему фильтр. Обычно пикер не даёт добавлять скриптлеты, но во второе служебное поле, которое должно было содержать только тип запроса, можно вставить перевод строки и ещё одно правило. В этом правиле уже указывают чужой домен и доверенный скриптлет, который выполнит свой код.
Какие версии закрывают дыру
1 ноября исследователь написал автору расширения по почте. 2 ноября в 1.75.2 перестали использовать в скриптлетах методы XHR, которые страница может подменить. Исследователь показал ещё один способ узнать UUID, и 3 ноября в 1.75.4 пикер запускается только с проверенным секретным токеном. Автор расширения в переписке, которая позже вошла в описание на GitHub, написал, что этого должно хватить, и выпуск уже был в каталоге дополнений Firefox.
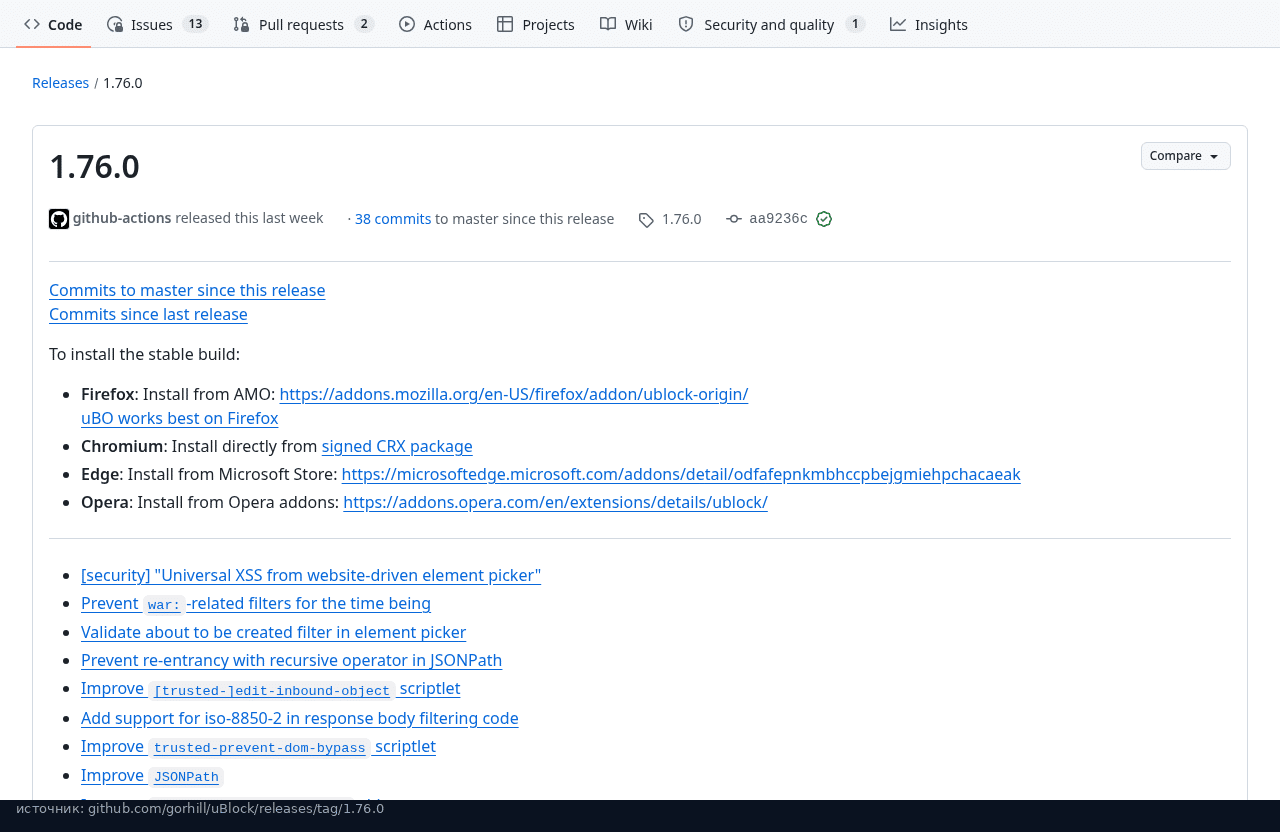
8 ноября в 1.76.0 добавили проверку фильтра, который собирается создать пикер, и временно запретили правила, связанные с war:. Именно этот выпуск OpenNET называет исправлением, и в его заметках есть отдельная строка про эту уязвимость.
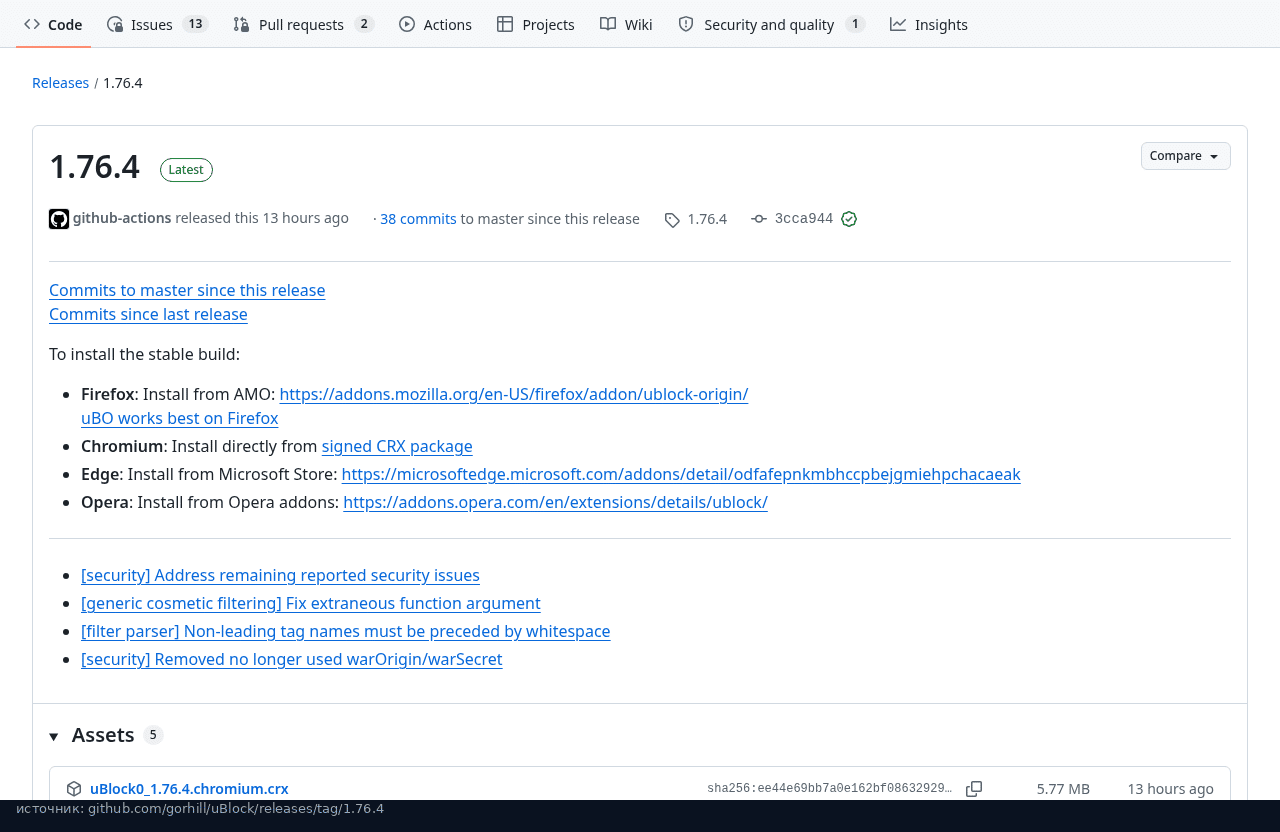
15 ноября вышла 1.76.4. В заметках к выпуску есть пункты про оставшиеся сообщения по безопасности и удаление больше не используемых warOrigin и warSecret. Это сейчас последняя стабильная версия. В Firefox обновление обычно приходит из каталога AMO, для Chromium автор выкладывает подписанный пакет CRX на странице релиза.
Если uBlock Origin стоит и номер ниже 1.76.4, обновите его сегодня.

