

В октябре 2026 года WordPress выпустил 7.1.3, о чём сообщил в объявлении команды WordPress. В обновлении семь исправлений безопасности и четыре обычных исправления. Разработчики рекомендуют установить его без промедления, а на сайтах с поддерживаемым фоновым обновлением процесс запускается автоматически.
Какие проблемы закрыты
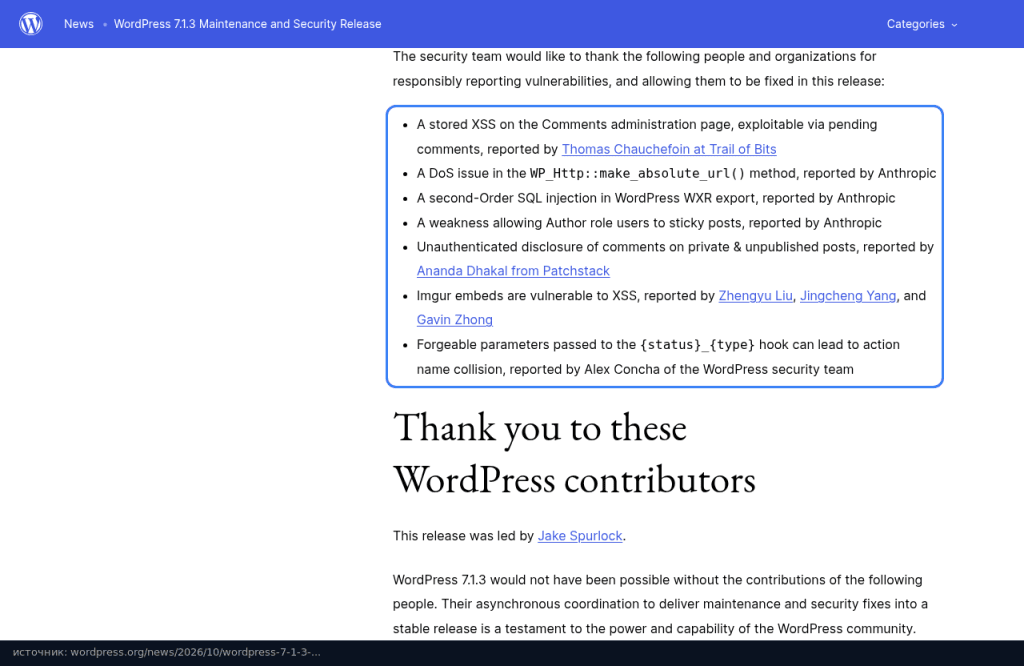
Одна из ошибок позволяла сохранять вредоносную разметку через ожидающие модерации комментарии и выполнять её на странице управления комментариями. Отдельно исправлен XSS в обработке вставок Imgur. Оба случая связаны с тем, как недоверенные данные доходят до браузера, но относятся к разным участкам ядра.
Исправлены отказ в обслуживании в WP_Http::make_absolute_url() и SQL инъекция второго порядка при экспорте WXR. В последнем случае опасное значение может сначала сохраниться, а сработать позже в другом процессе. Поэтому безопасность нельзя оценивать только по тому, что происходило в момент первоначального ввода.
Ещё одна правка устраняет возможность для роли Author закреплять записи. Это нарушение границы полномочий, даже если оно не даёт полного управления сайтом. Кроме того, закрыто раскрытие комментариев к приватным и ещё не опубликованным материалам без авторизации.
Седьмое исправление касается подделываемых параметров хука {status}_{type}, которые могли приводить к совпадению имён действий. Такой дефект находится глубже интерфейса редактора, но остаётся частью общего обновления безопасности ядра.
Обновление ядра не заменяет обновление плагинов
Исправления 7.1.3 относятся к WordPress. Наличие новой версии ядра само по себе не устраняет отдельную уязвимость календаря, формы или конструктора магазина. Их версии и рекомендации нужно проверять независимо.
Практический порядок обычный: иметь свежую рабочую резервную копию, установить доступное обновление и проверить основные сценарии сайта. Для магазина это оформление заказа и оплата, для сайта с регистрацией вход и восстановление доступа, для редакции публикация и модерация.
Если используются автоматические обновления, полезно убедиться в результате по фактической версии. Само включение настройки ещё не доказывает, что конкретная установка завершилась успешно. Ошибка прав на файлы или проблема фоновых задач может помешать процессу.
Что со старыми ветками
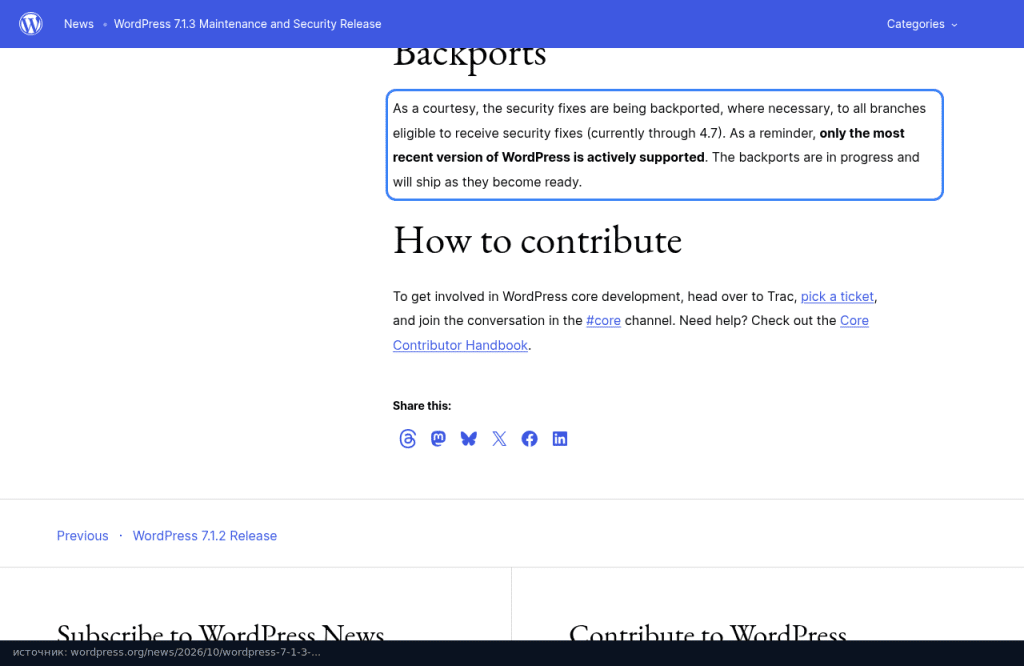
Команда переносит необходимые исправления в ветки, ещё получающие security backport, вплоть до 4.7. При этом активно поддерживаемой остаётся только самая новая версия WordPress. Наличие отдельного обратного переноса не делает старую установку равноценной современной по всему набору изменений.
Для сайта на старой ветке стоит планировать не только очередной патч, но и проверенный переход на актуальную версию с совместимыми темой и плагинами. WordPress 7.1.3 закрывает конкретный набор ошибок и даёт понятную причину не откладывать обслуживание ядра.
По теме также: В Super Forms можно удалить каталоги сайта. Обновитесь и проверьте настройки.

