

11 ноября проект Apache HTTP Server выпустил версию 2.4.71 и закрыл критическую уязвимость CVE-2026-119618 в модуле mod_http2. Она есть в выпусках с 2.4.55 по 2.4.70 включительно. Если на сервере включён HTTP/2, человек из сети без пароля может испортить память процесса и выполнить свой код с правами веб-сервера.
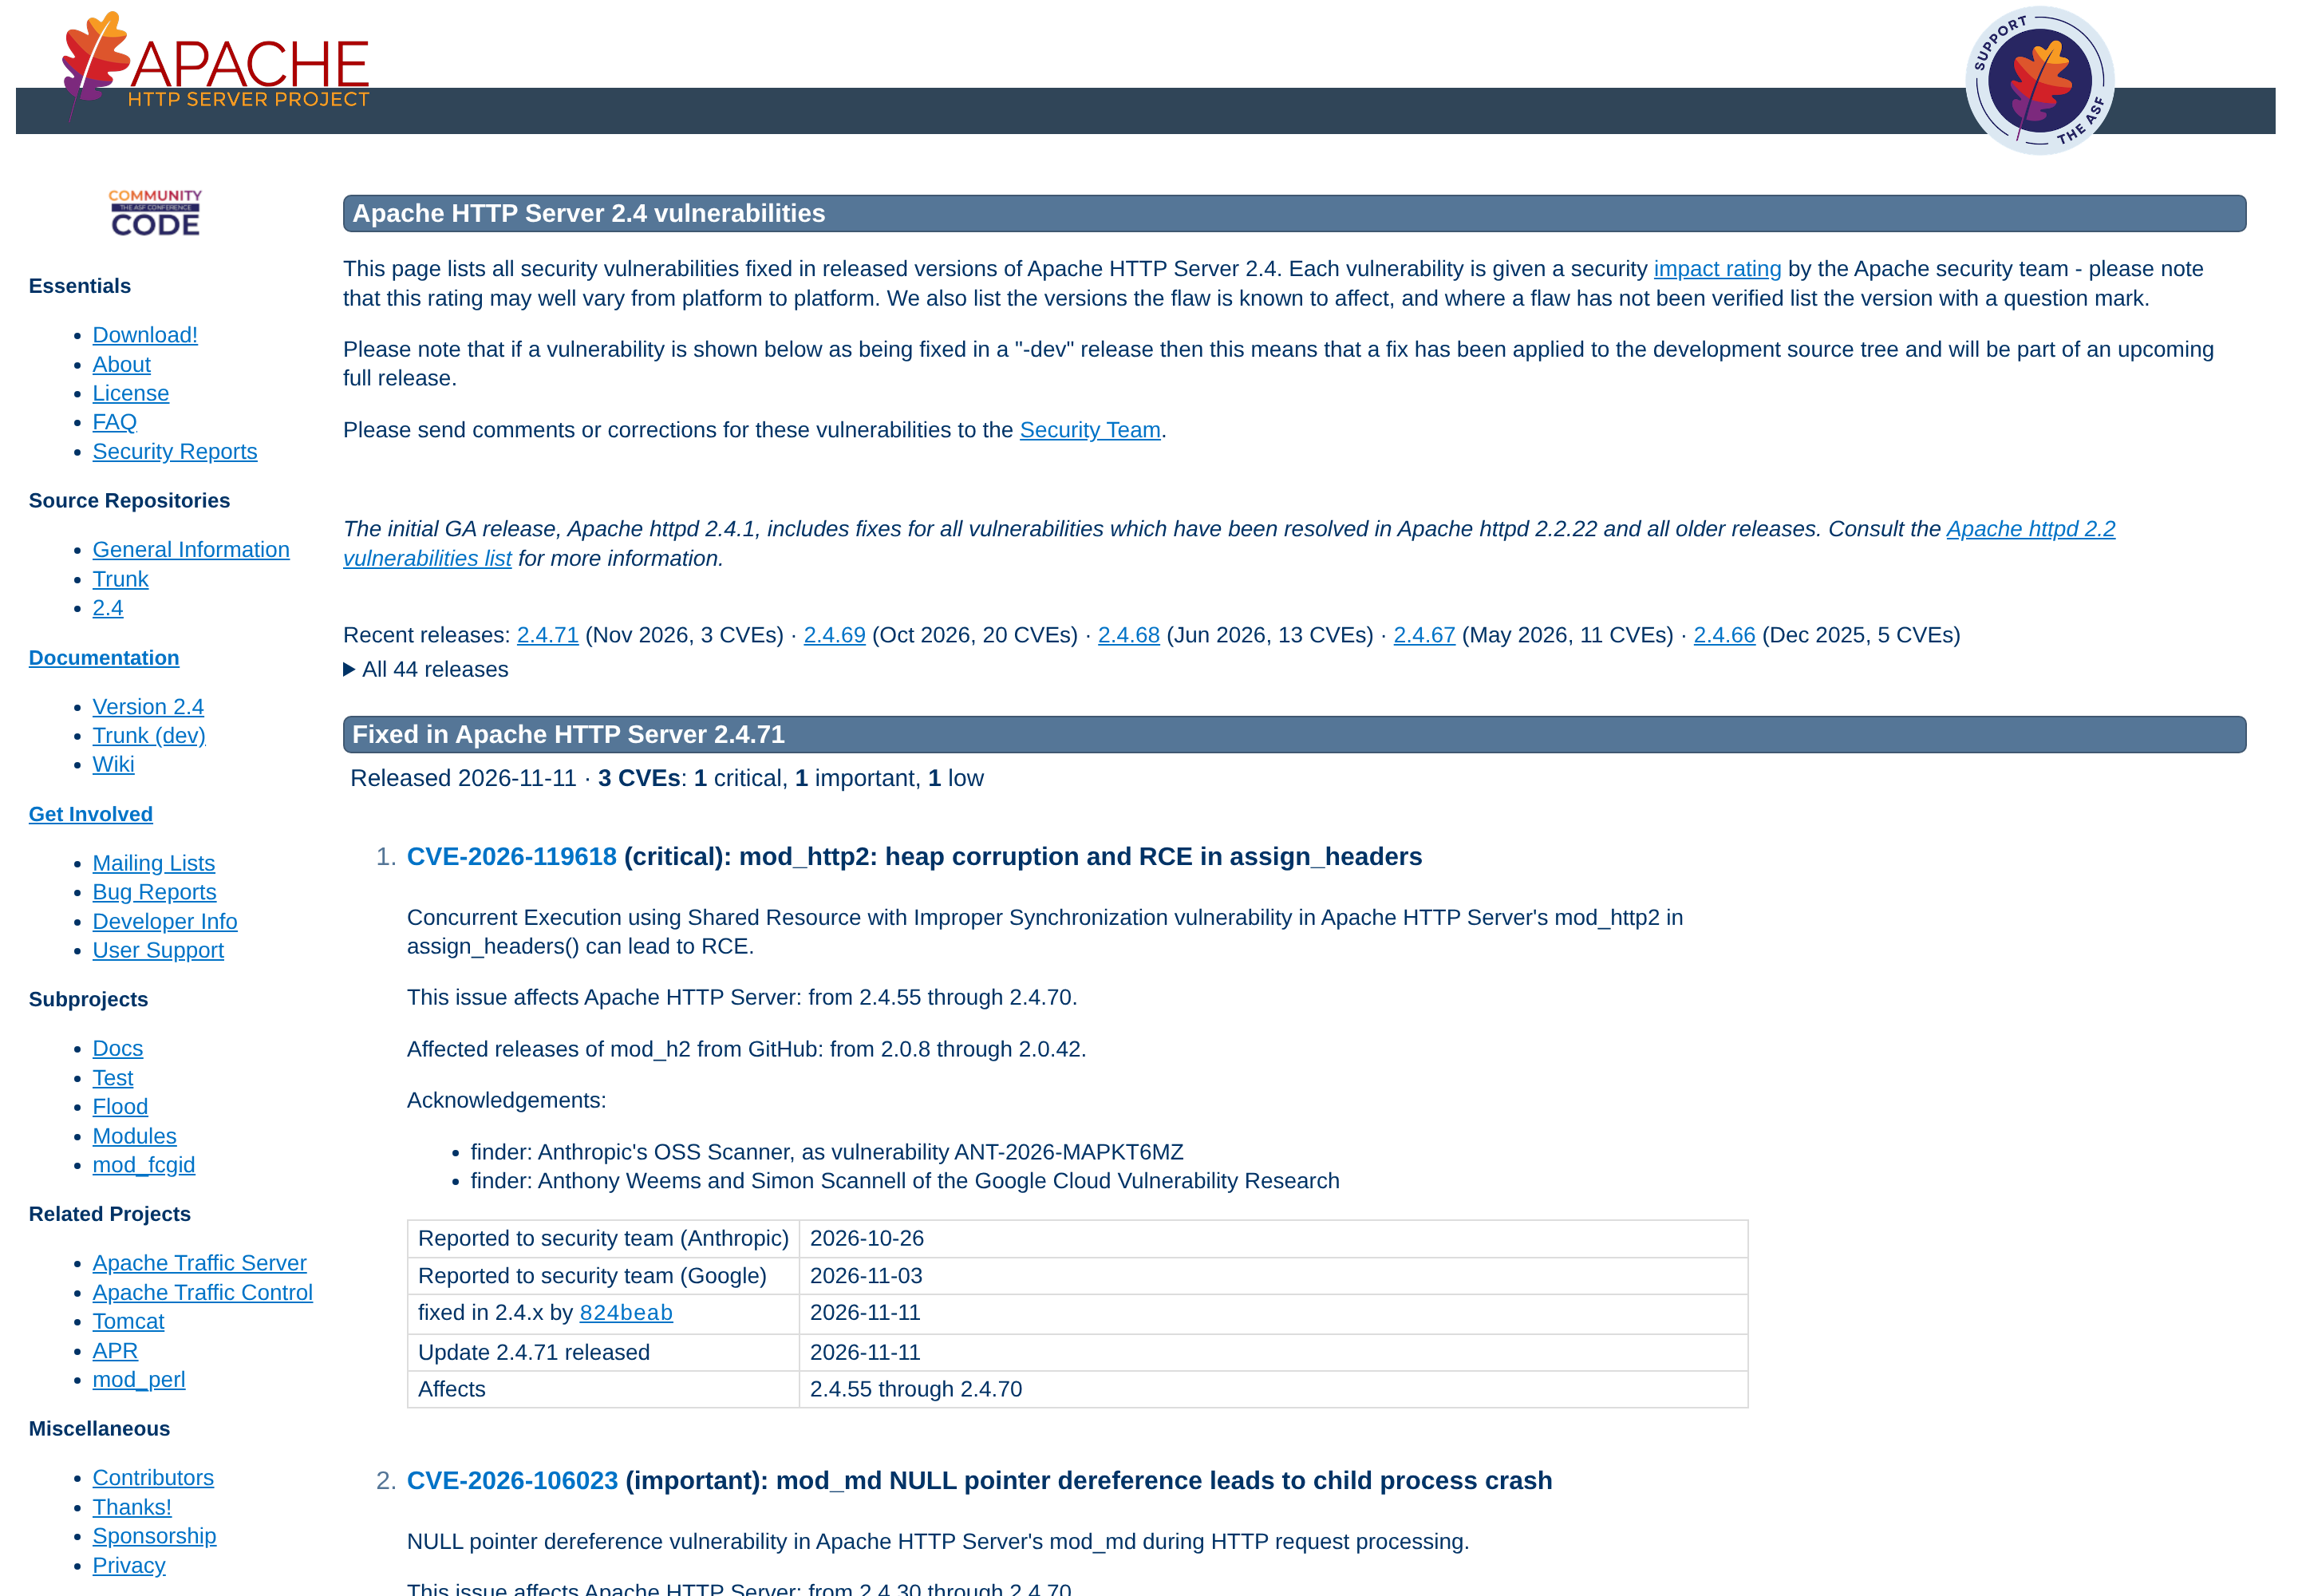
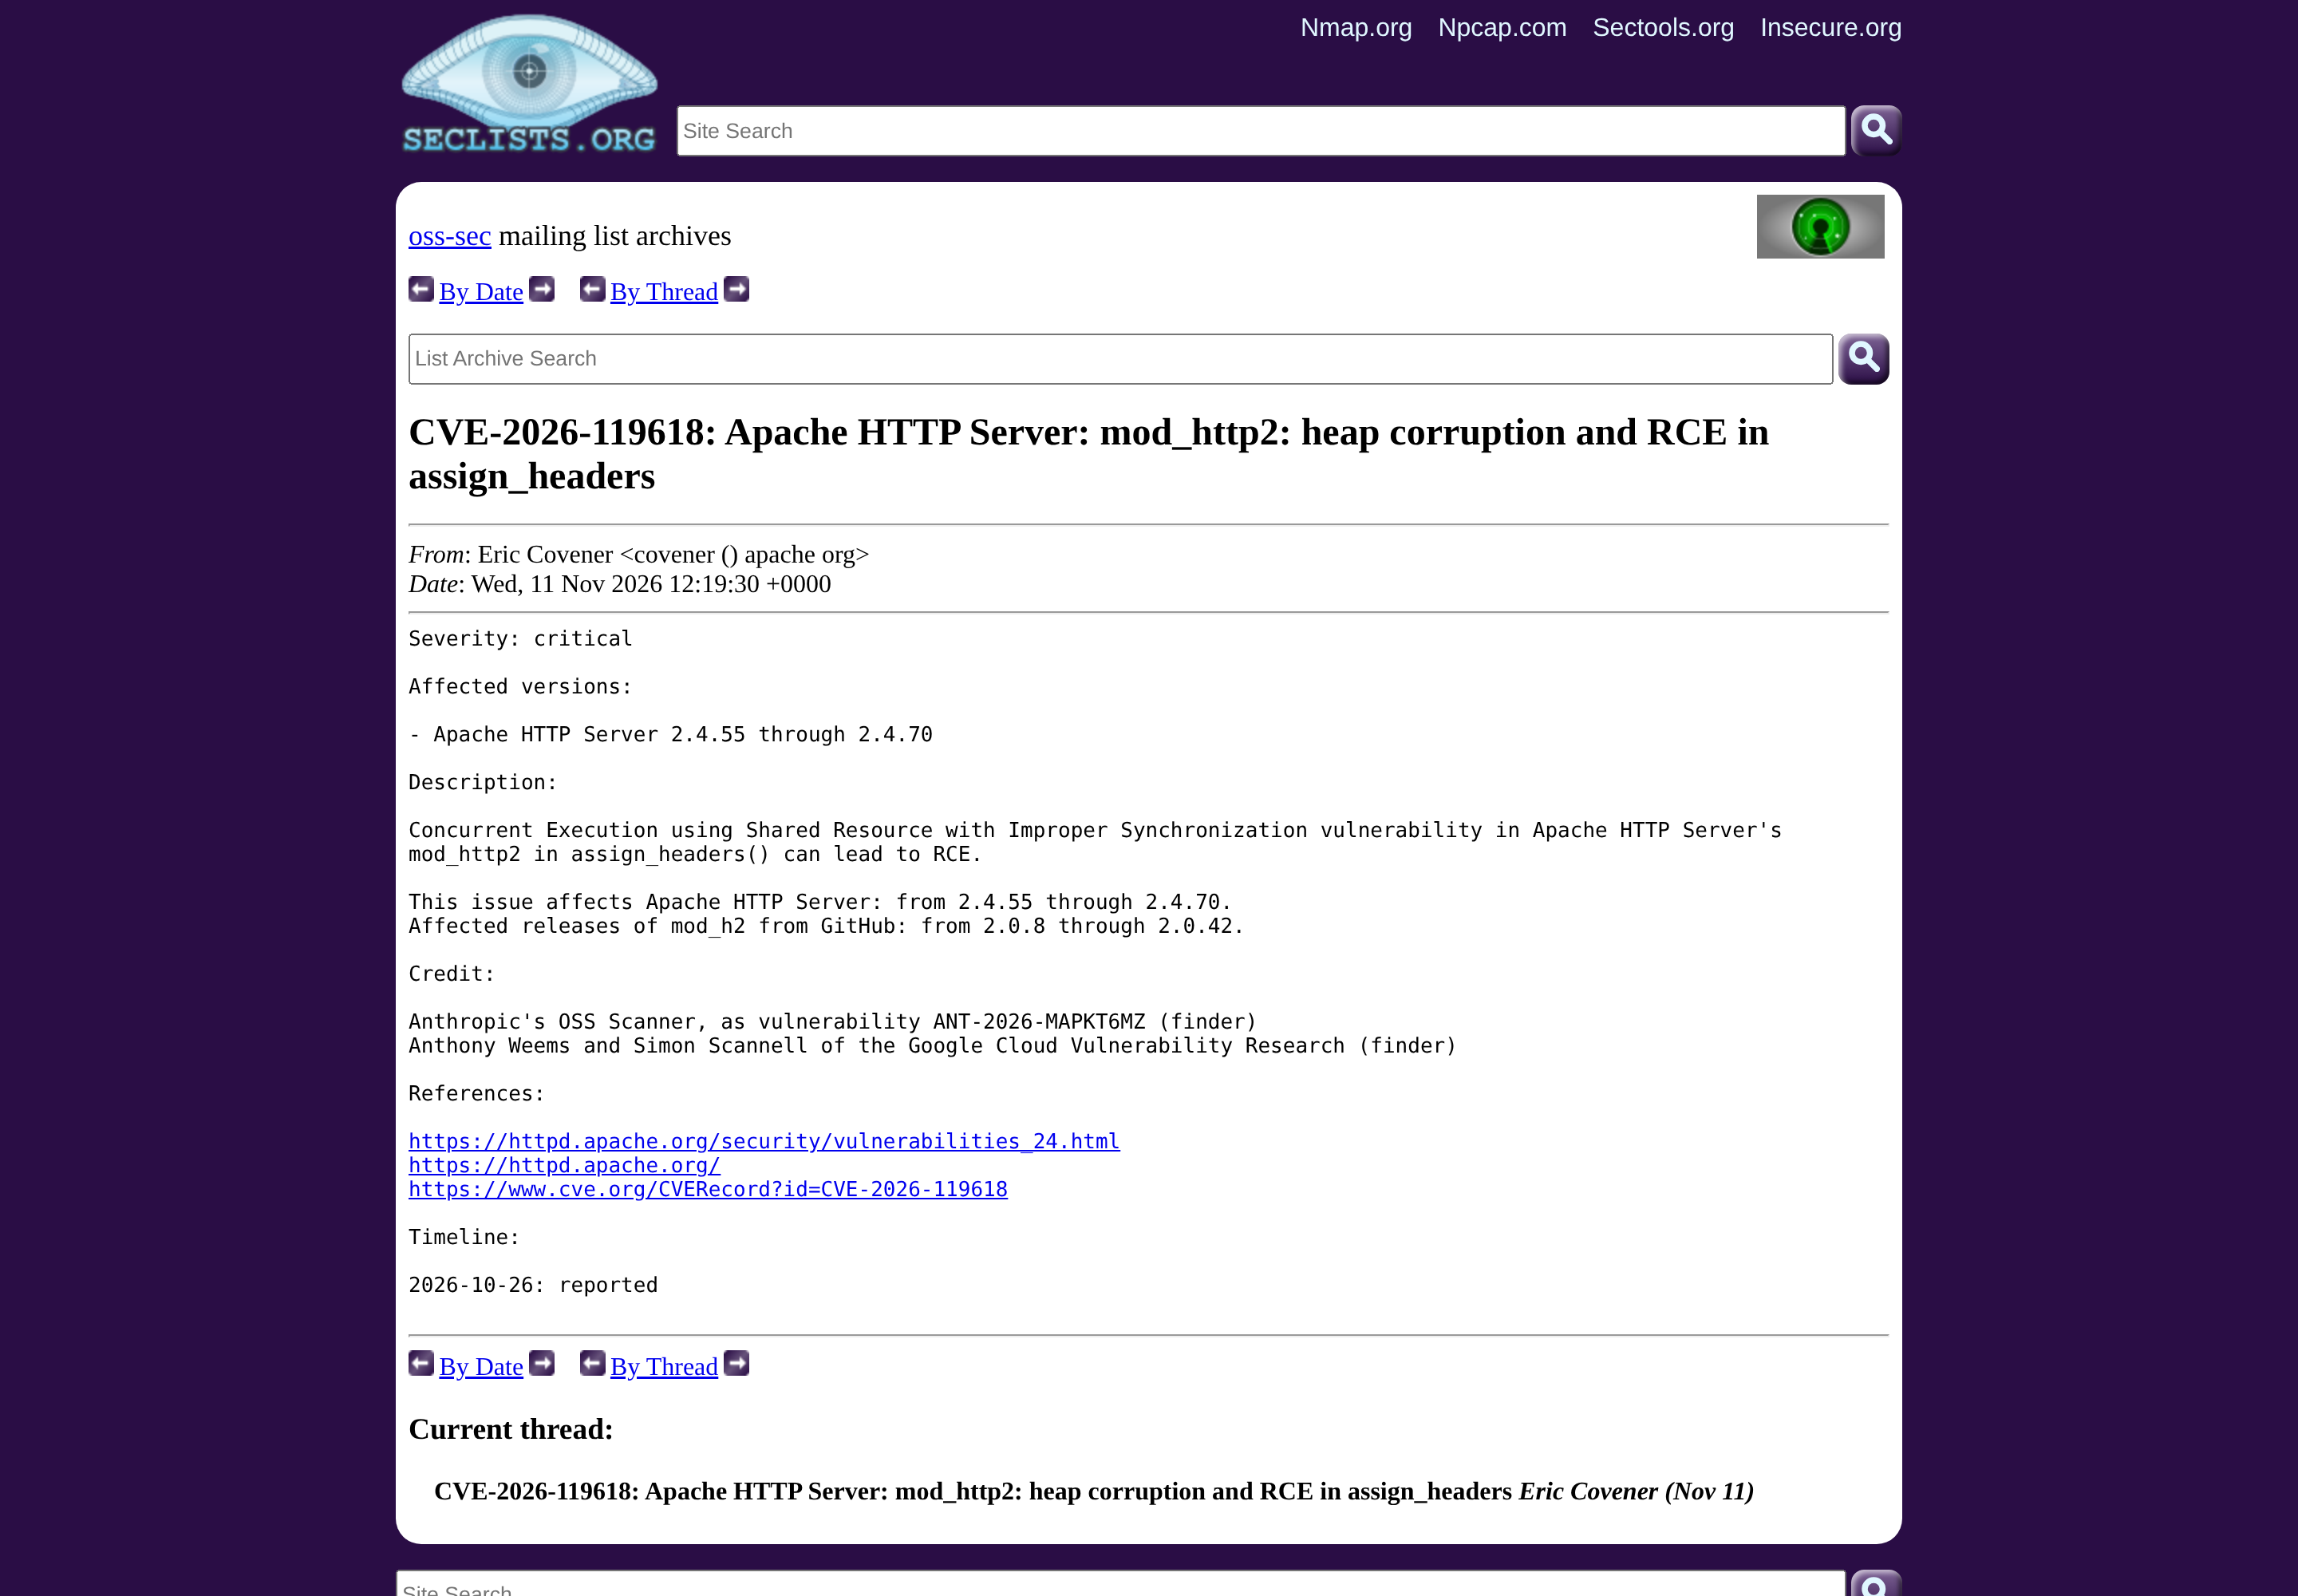
assign_headers(), версии с 2.4.55 по 2.4.70. Источник: httpd.apache.org/security/vulnerabilities_24.html.Проблема в том, как модуль разбирает заголовки. Потоки, которые одновременно обрабатывают запросы по одному HTTP/2-соединению, неверно синхронизируют доступ к общей памяти, и из-за этого портится куча. 11 ноября Эрик Ковенер (Eric Covener) разослал анонс в oss-security и тоже поставил серьёзность critical. Первыми дыру нашли Anthropic OSS Scanner под номером ANT-2026-MAPKT6MZ, об этом команде безопасности Apache сообщили 26 октября. Независимо ту же ошибку 3 ноября прислали Энтони Уимс (Anthony Weems) и Симон Сканнелл (Simon Scannell) из Google Cloud Vulnerability Research. Исправление вошло в 2.4.71 в тот же день, когда вышел релиз, 11 ноября.
Отдельно выпускаемый модуль mod_h2 с GitHub тоже затронут: версии с 2.0.8 по 2.0.42.
Дыра открывается только если загружен mod_http2 и в директиве Protocols указаны h2 или h2c. Если сервер отвечает только по HTTP/1.1, эта уязвимость его не касается. Так прямо сказано в бюллетене Red Hat RHSB-2026-017.
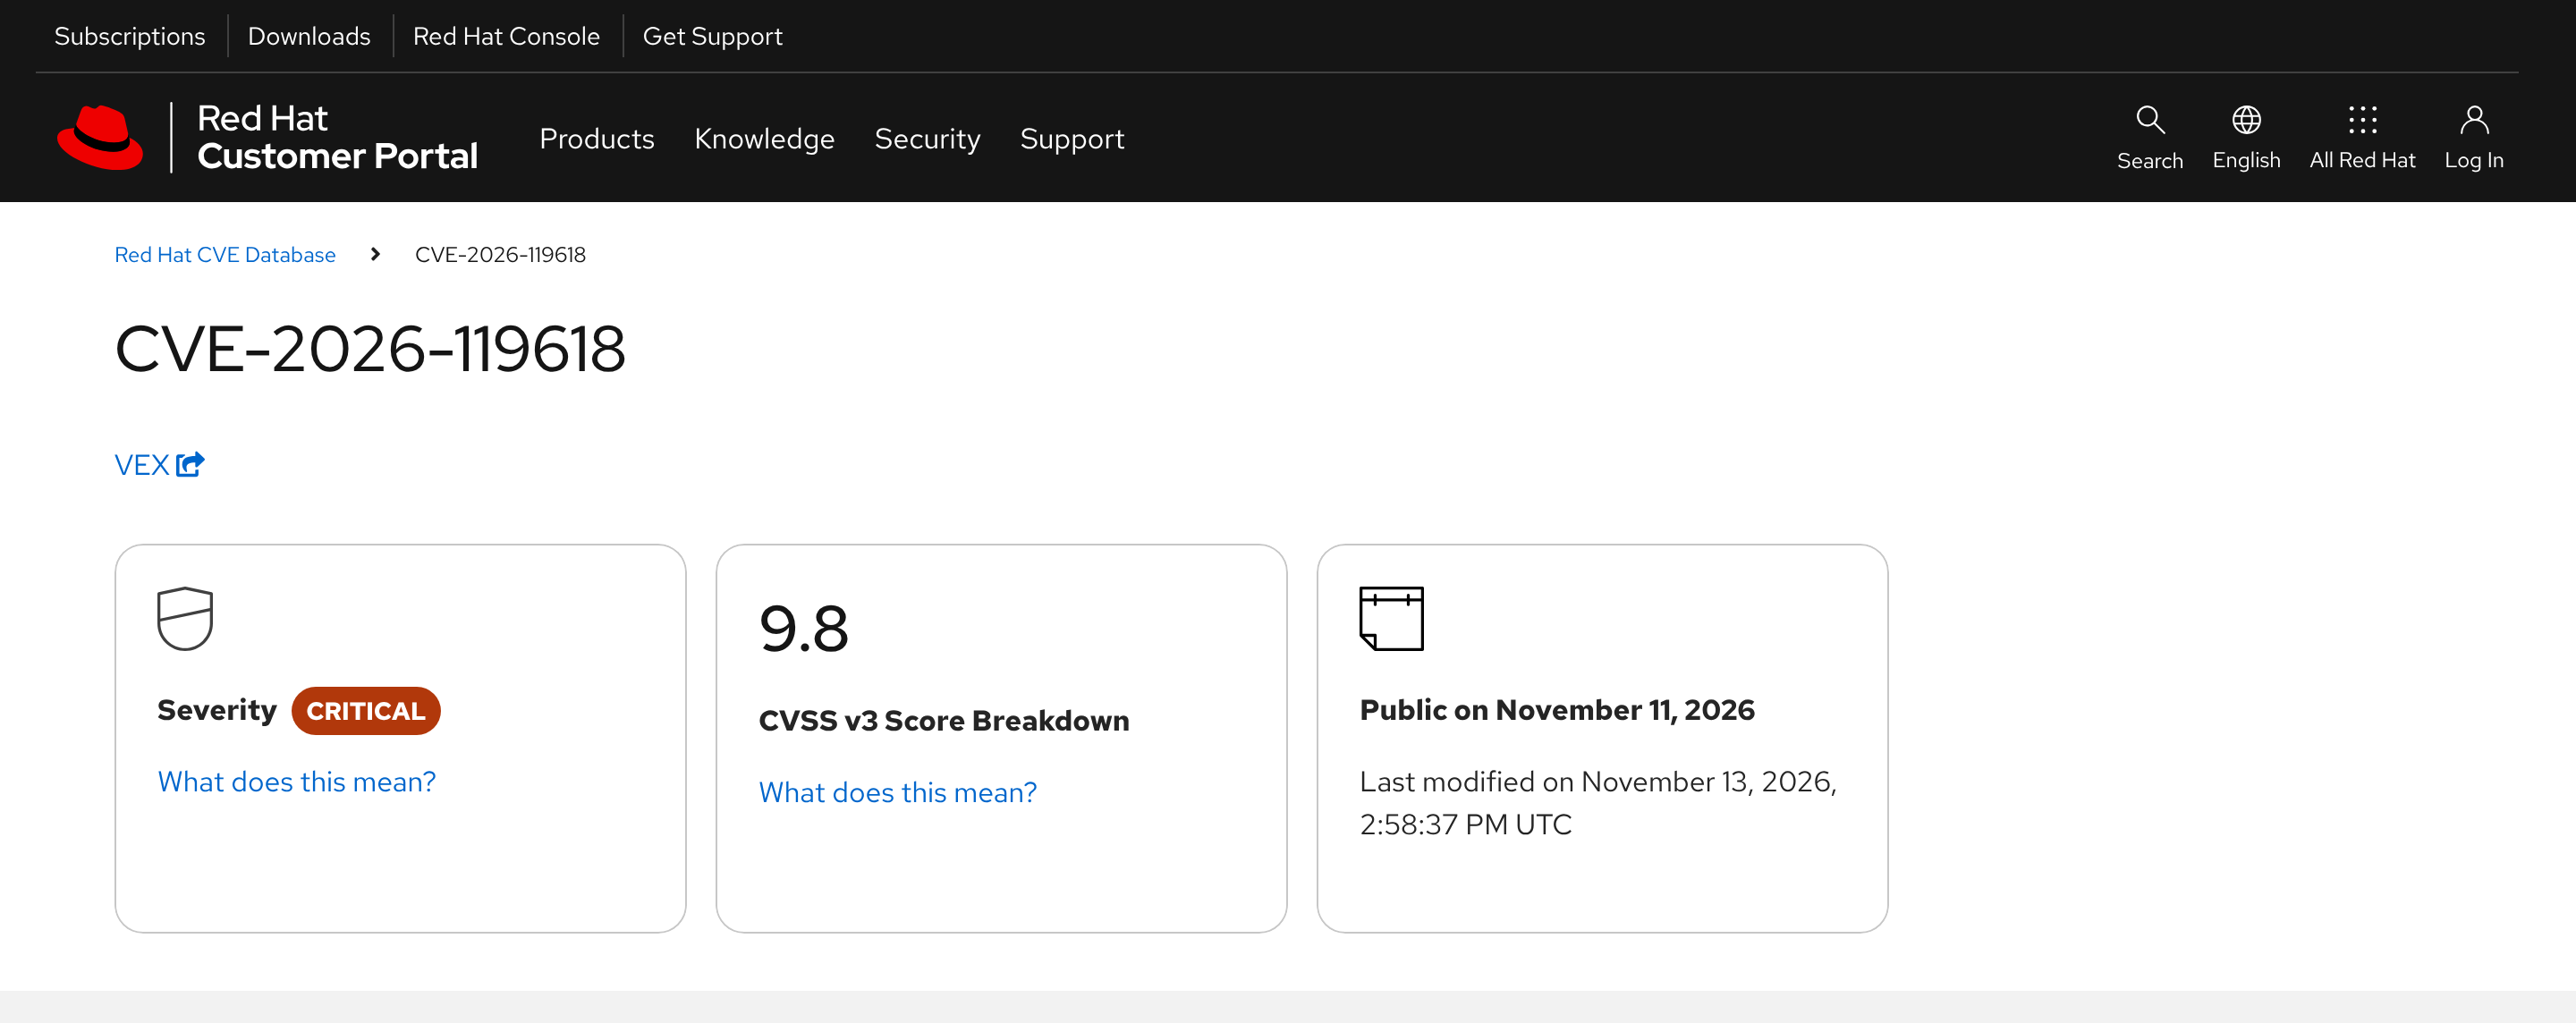
Оценки серьёзности расходятся. В записи CVE стоит 8.1, сложность атаки там указана как высокая. Red Hat для самой уязвимости ставит 9.8 и пишет, что публичные исследования показали рабочую атаку на сервер с включённым mod_http2 в обычной конфигурации. Для пакетов mod_http2 в RHEL 9 и RHEL 10 серьёзность снижена до Important: там каждый поток HTTP/2 берёт память из отдельного аллокатора, и воспользоваться дырой заметно сложнее. По словам Red Hat, RHEL 8 и более ранние выпуски не затронуты, потому что в них модуль старше 2.0.8 и уязвимого кода нет.
В том же 2.4.71 закрыты ещё две дыры: CVE-2026-106023 в mod_md (важная, обнуление указателя и падение дочернего процесса, версии с 2.4.30 по 2.4.70) и CVE-2026-109163 в mod_vhost_alias (низкая, переполнение стека на один байт, только 2.4.69 и 2.4.70).
Какие пакеты уже вышли
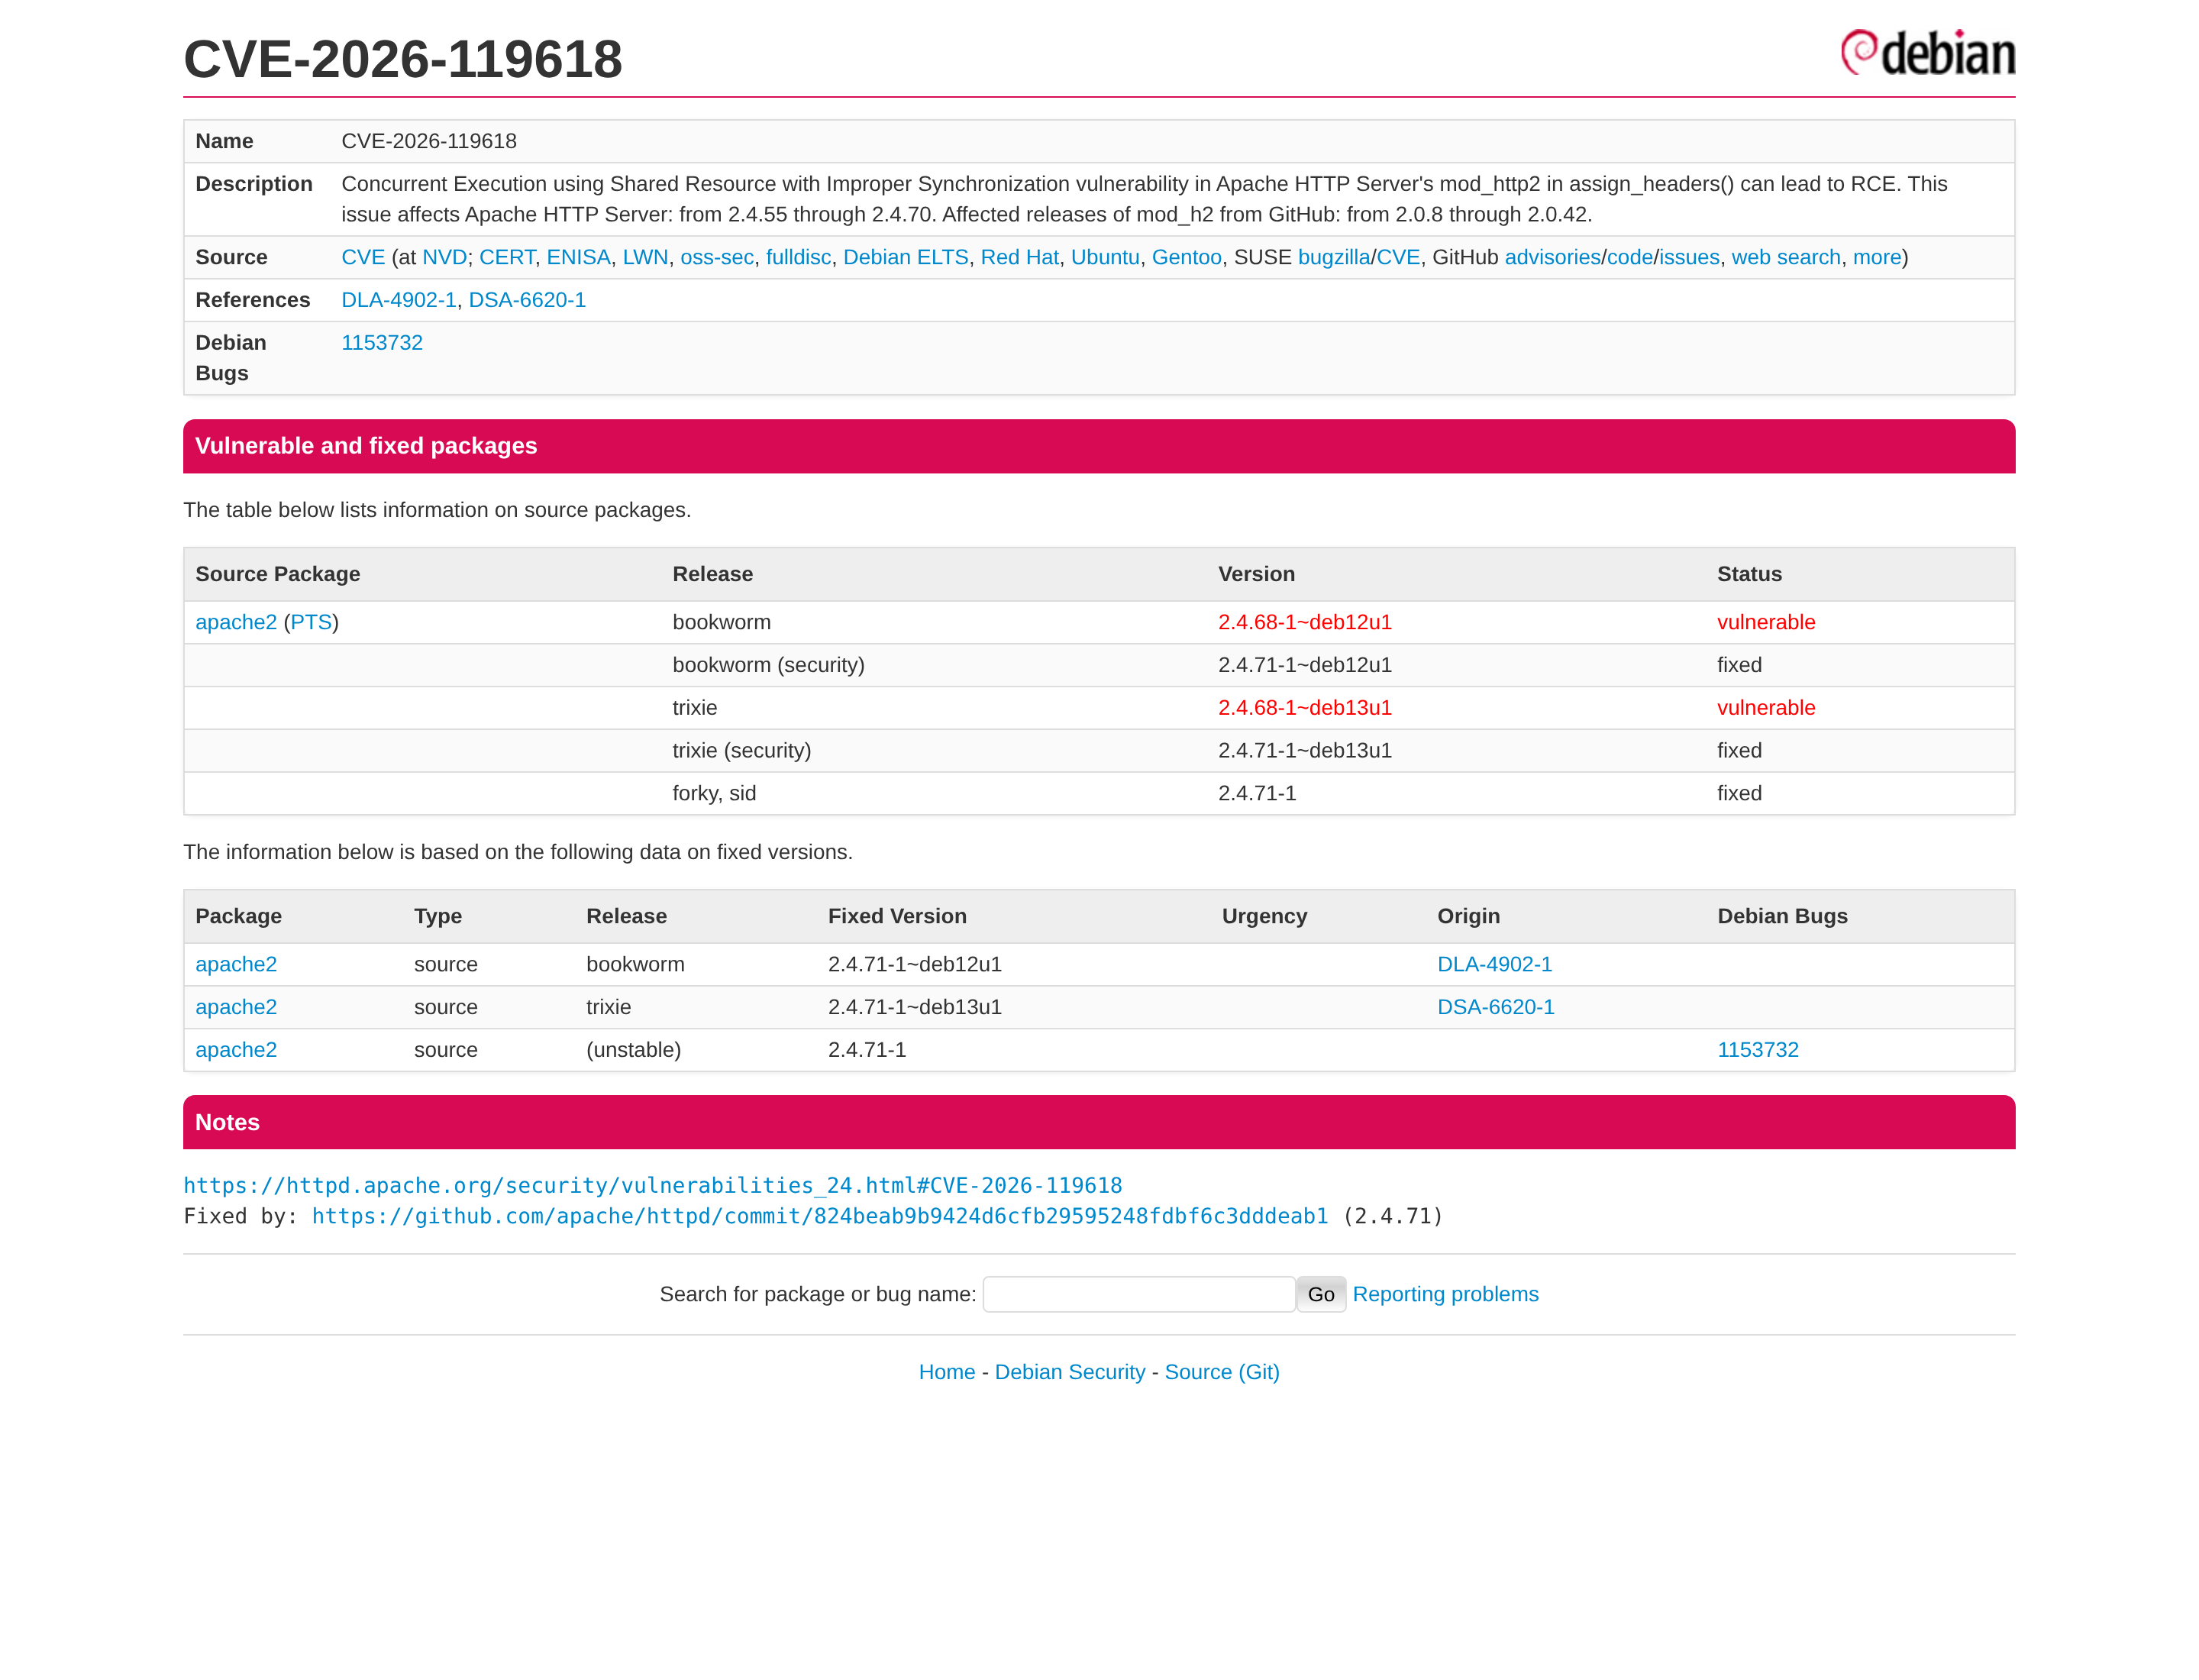
12 ноября дистрибутивы выложили обновления. В DSA-6620-1 для Debian 13 (trixie) исправление в пакете apache2 версии 2.4.71-1~deb13u1. Для Debian 12 (bookworm) то же исправление пришло в DLA-4902-1: apache2 версии 2.4.71-1~deb12u1. Оба пакета уже в security-репозиториях.
В Ubuntu вышло уведомление USN-9090-1. Для этой дыры исправлены пакеты apache2:
- Ubuntu 26.10: 2.4.68-1ubuntu6.2
- Ubuntu 26.04 LTS: 2.4.66-2ubuntu2.8
- Ubuntu 24.04 LTS: 2.4.58-1ubuntu8.19
- Ubuntu 22.04 LTS: 2.4.52-1ubuntu4.27
- Ubuntu 20.04 LTS: 2.4.41-4ubuntu3.23+esm11, только с Ubuntu Pro
На странице CVE у Ubuntu для 18.04, 16.04 и 14.04 стоит отметка Not affected. В том же USN для этих выпусков всё же есть пакеты, но они закрывают другие дыры из того уведомления, не эту.
В Red Hat Enterprise Linux 9 исправление в пакете mod_http2-2.0.26-7.el9_9.1, бюллетень RHSA-2026:98981 от 11 ноября. В RHEL 10 это mod_http2-2.0.29-5.el10_3.1, RHSA-2026:98978. В RHSB-2026-017 среди затронутых продуктов указан также Red Hat JBoss Core Services 1.
Как проверить и что делать
Сначала посмотрите версию сервера и загружен ли модуль HTTP/2:
apachectl -v
# в Debian и Ubuntu чаще apache2ctl -v
httpd -v

apachectl -M | grep http2
# или apache2ctl -M | grep http2
Потом проверьте, есть ли в конфигурации h2 или h2c:
# Debian и Ubuntu
grep -r Protocols /etc/apache2/

# RHEL и близкие системы
grep -r Protocols /etc/httpd/conf/ /etc/httpd/conf.d/
Если модуль загружен и в Protocols есть h2 или h2c, сервер нужно обновить. В Debian и Ubuntu:
sudo apt update
sudo apt install --only-upgrade apache2
sudo systemctl restart apache2
В RHEL обновляется отдельный пакет модуля:
sudo dnf upgrade mod_http2
sudo systemctl restart httpd
Если поставить обновление сразу нельзя, временно уберите h2 и h2c из директивы Protocols и оставьте только HTTP/1.1:
Protocols http/1.1
После правки перезапустите Apache. По словам Red Hat, современные браузеры и обычные HTTP-клиенты сами переходят на HTTP/1.1, страницы при этом могут открываться медленнее. Проверить, что HTTP/2 выключен, можно так (подставьте адрес своего сайта):
curl -kI --http2 https://localhost
Если в первой строке ответа HTTP/1.1, протокол выключен. Если HTTP/2, он ещё работает. Этот способ проверки приведён в бюллетене Red Hat.
Если у вас Apache с 2.4.55 по 2.4.70 и включён HTTP/2, ставьте 2.4.71 или пакет дистрибутива. Если пакет поставить сразу нельзя, до обновления выключите HTTP/2.
Читайте также


