

16 ноября 2026 в репозитории MariaDB/server появился тег mariadb-11.4.14. Его поставил dbart в 17:42 UTC, коммит e6b2d842af. Это стабильный выпуск длинной ветки 11.4, не новая мажорная линия. В заметках к релизу версия помечена как Stable (GA), а саму ветку 11.4 держат до мая 2029. Там же она названа развитием 11.3.
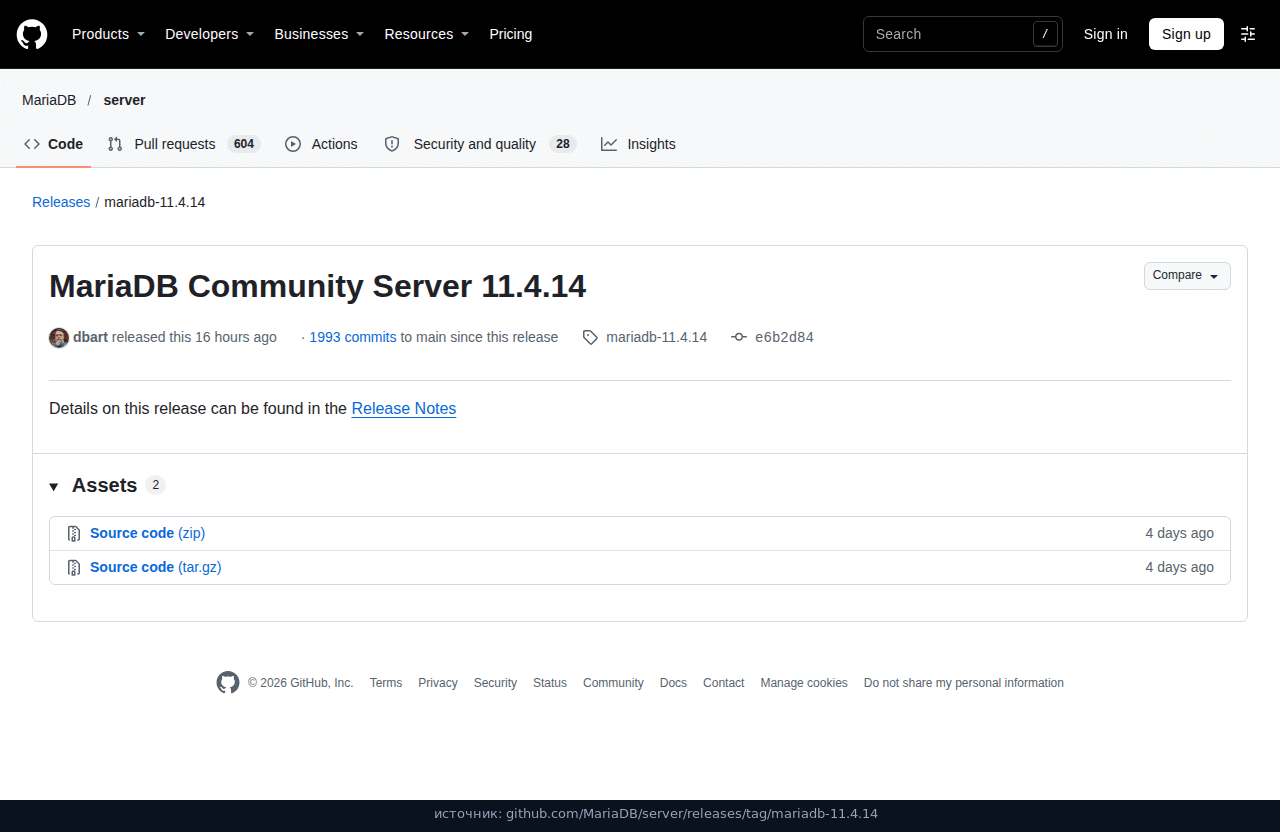

Changelog начинается с прямой строки: в 11.4.14 вошли все исправления MariaDB 10.11.20. Коммит тега датирован 9 ноября и чинит assertion в Create_tmp_table::finalize, который потеряли при слиянии 10.11 в 11.4. Страницу релиза открыли 16-го. Сборку можно забрать со страницы загрузки mariadb.org, на неё же ведёт ссылка из заметок.

Ветка 11.4 до мая 2029
Номер имеет смысл, если mysqld уже из линейки 11.4 и пакеты приходят из репозитория MariaDB. WordPress, nginx и PHP-FPM из-за этого патча не переписывают. Меняется сервер базы: новый бинарник встаёт в память только после рестарта службы. reload здесь не про то.
apt install --only-upgrade принесёт 11.4.14 только когда apt-cache policy mariadb-server уже видит этого кандидата. Пока в policy другая линейка, тег ваш сервер не обновляет. На Ubuntu 24.04 штатный архив часто остаётся на 10.11, а 11.4 подключают отдельным репозиторием. Схема подключения та же, что в заметке «Как подружить MariaDB 11.4 с Ubuntu 24.04». Переезжать на 11.4 с 10.11 или с 12.3 из-за одного патча не стоит: это смена ветки, с дампом и проверкой сайта, не флаг --only-upgrade.
InnoDB после убитого DDL
Если процесс убили посреди DDL, InnoDB мог не подняться после этого. Это MDEV-40728. Несколько RENAME в одном восстановлении тоже могли не дать серверу стартовать (MDEV-41548). Жёстче тихий случай: восстановление могло записать поверх переименованной таблицы содержимое новой, которой отдали старое имя (MDEV-41318). Пока база не стартовала, это хотя бы видно в журнале. Когда она стартовала, а таблица «на месте», внутри могут быть чужие данные. Тогда смотрят дамп, снятый до падения, а не размер файла.
После DDL снимок транзакции иногда отдавал не те строки вместо ошибки ER_TABLE_DEF_CHANGED, если определение таблицы перечитали (MDEV-41694). На сайте это момент, когда плагин делает ALTER, а рядом идут запросы к wp_posts. Ошибка «определение изменилось» заставляет повторить запрос. Чужие строки в ответе так не поймать.
SELECT FOR UPDATE SKIP LOCKED по вторичному индексу мог пропустить строку, хотя блокировку на неё уже взяли: мешала транзакция, которая как раз фиксировалась (MDEV-40123). У обычного WordPress таких запросов нет. Есть они в своей очереди на базе, и патч как раз про этот пропуск.
На таблице с системным версионированием UPDATE мог оставить битый индекс (MDEV-39306). У таблиц WordPress этой опции нет. REPLACE в такую таблицу записывал неверное значение хранимой генерируемой BLOB-колонки (MDEV-41621), триггер AFTER UPDATE читал не то NEW у виртуальной колонки BLOB или TEXT (MDEV-41493). На UPDATE таблицы с несколькими индексированными виртуальными колонками запись уходила за границу выделенного буфера (heap buffer overflow), сервер мог упасть. Это MDEV-41667.
ALTER TABLE и OPTIMIZE TABLE раздували файлы InnoDB без нужды (MDEV-41813). На небольшом диске VPS это место. Панель, которая по расписанию гоняет OPTIMIZE по wp_postmeta, как раз этот путь. На секционированной таблице одновременный INSERT ... SELECT мог оставить счётчик AUTO_INCREMENT позади MAX(pk). Следующая вставка получала занятый id и падала с ER_DUP_ENTRY (MDEV-40995). Секций у типичного сайта нет. Они бывают у архива заказов или логов, который резали по диапазону.
Две настройки, без которых эти пункты не живут. Если задан innodb_buffer_pool_size_auto_min и пул не смог сжаться, когда Linux упёрся в память, InnoDB мог упасть (MDEV-40950). При innodb_encryption_threads=0 и нулевом лимите IOPS ротации шифрование зависало насовсем (MDEV-41055). Кто шифрование таблиц не включал, вторую не ловит.
Большие отображения памяти на Linux и Illumos теперь просят MAP_NORESERVE, чтобы дефолтный потолок innodb_buffer_pool_size_max (в заметке пример на 8 ТиБ) не резервировал эту память по-настоящему. Поведение --large-pages не меняли (MDEV-40921). На VPS с пулом в пару гигабайт конфиг из-за этого трогать не нужно.
SHOW DATABASES, CONNECT и рукопожатие
Учётка, у которой есть только право GRANT OPTION, через SHOW DATABASES видела имена всех баз (MDEV-40730). Одна база WordPress на VPS даёт короткий список. Несколько сайтов на одном сервере и учётка «только раздавать права» уже показывают чужие имена.
HANDLER READ не проверял право на колонку (MDEV-41099). WordPress так таблицы не читает. CREATE PROCEDURE слишком мягко проверял определителя (MDEV-41626). CONVERT TABLE ... TO PARTITION не проверял права на таблицу, куда переносит данные (MDEV-41432). LOAD DATA не проверял права на sequence (MDEV-41648). CREATE OR REPLACE USER не был атомарным и ломал репликацию: обрыв посреди замены учётки расходился с тем, что уехало в binlog (MDEV-37214).
До проверки пароля клиент может передать имя базы флагом CLIENT_CONNECT_WITH_DB. Сервер принимал это имя без ограничения длины и преобразовывал его (MDEV-42025). php-fpm шлёт короткое имя из wp-config.php. Порт 3306, открытый наружу, слушает всех, кто до него достучался. Закрытый порт патч не отменяет.
Движок CONNECT на сайте обычно не загружен. Если он есть в my.cnf, в этом выпуске сразу пачка. UDF jfile и bfile обходили FILE и secure_file_priv (MDEV-41608). REST обходил ту же защиту (MDEV-41641). Длинный OPTION_LIST у XML-таблицы при INSERT писал за конец стека (MDEV-41405). Слишком большой WHERE не помещался в рабочую область движка (MDEV-41193). Нет строки CONNECT в конфиге, эти пункты процесс не исполняет.
LOAD_FILE проверял один путь, а открывал другой (MDEV-41431). Нужно право FILE. Функция KDF() молча урезала большое число итераций PBKDF2 до слабого 32-битного значения (MDEV-41094). Это про вызов KDF в SQL, не про пароль пользователя WordPress.
Клиентские сертификаты сравнивались с REQUIRE ISSUER и REQUIRE SUBJECT посимвольно. OpenSSL 3.0 экранирует «/» и «+» обратным слешем, OpenSSL 1.1 и WolfSSL нет. После смены библиотеки рабочий GRANT мог перестать совпадать. Новый old_mode со значением X509_LENIENT_COMPARE при несовпадении пробует вариант со слешем и без. В заметках это помощь на время переезда, не постоянный режим: пока он включён, настоящий обратный слеш перед «/» или «+» уже не отличить от экранирования, и REQUIRE становится грубее (MDEV-41008). Вход по паролю с localhost этот режим не требует. caching_sha2_password при этом не ограничивал длину пароля по unix-сокету и по TLS (MDEV-41655).
Binlog и Galera на 11.4
Один VPS без реплики почти всё из этого раздела не заметит. Кроме умолчания, о котором сервер теперь пишет предупреждение. @@slave_connections_needed_for_purge вернули к 0, как в 10.11 (MDEV-38849). Ноль не задаёт срок хранения: когда подключается реплика, бинарные журналы можно вычистить автоматически. Предупреждение разовое. Если журналы нужны для точки восстановления или для реплики, которая бывает офлайн, переменную задают явно, а не оставляют умолчание.
PURGE BINARY LOGS не удалял неактивные файлы журнала (MDEV-41214). mariadb-binlog --raw брал имя выходного файла из события Rotate и не проверял его (MDEV-41803). В binlog могли не попасть виртуальные колонки, из-за этого ломалась совместимость со CDC (MDEV-41045). Признак semi-sync на реплике теперь помнится отдельно для каждого подключения, по @@rpl_semi_sync_slave_enabled на момент START SLAVE. Сама переменная и Rpl_semi_sync_slave_status не меняются (MDEV-32947).
Несколько заголовков proxy protocol теперь запрещены, соединение закрывается с ошибкой (MDEV-40878). Обрезанный заголовок первой и второй версии больше не разбирают «как есть» (MDEV-41508). Это про HAProxy или другой прокси перед портом базы. Обычный сокет php-fpm заголовок PROXY не шлёт.
Galera в этом выпуске меняет протокол. Внешний ключ на UUID, INET4 или INET6 мог дать незамеченный конфликт при параллельном применении и уронить узел или подвесить его. Исправление поднимает версию протокола репликации (MDEV-41012). Ключ длиннее 3500 байт тоже вёл к падению. После смены протокола такой ключ обрезают до 3500 байт. Пока идёт поочерёдное обновление, узлы сидят на старом поведении, пока все не перейдут на новую версию протокола (MDEV-41073). Половину кластера обновлять и оставлять так на неделю не стоит.
Внешний ключ на CHAR с многобайтной кодировкой реплицировался неверно и мог повесить узел или уронить его (MDEV-41028). Несколько DDL сразу на узле с GTID могли уронить его (MDEV-41075). DDL мог встать в тупик с потоком очистки InnoDB. Попытка прервать очистку раздувала память и заканчивалась зависанием кластера. Теперь очистке дают закончить до DDL (MDEV-41450).
Метод SST через rsync ошибался, если на доноре innodb_log_group_home_dir или aria_log_dir_path не совпадали с datadir (MDEV-36677). Тот же rsync умел синхронизировать все файловые системы, не только каталог данных (MDEV-40727). На машине с отдельным диском под бэкапы в передачу уезжало лишнее. Если SST длился дольше обычного, соединение донора и присоединяемого узла могли закрыть и узел снять (MDEV-40281). И rsync, и mariabackup в SST игнорировали db_ignore_dirs (MDEV-41490). После полного рестарта кластера wsrep_gtid_domain_id иногда сбрасывался в 0. Теперь его держат при всех способах старта (MDEV-38981).
Скрипт wsrep_notify из поставки заново разбирал учётные данные через eval и резал аргументы пароля (MDEV-41230). Пароль с пробелом или со спецсимволом здесь уже не одно значение. Если скрипт не включён, пункт мимо.
Дамп, каталог Debian и 13 CVE
mariadb-backup --backup падал, когда имя базы или таблицы раздувалось почти до 255 байт в файловой системе (MDEV-40862). С флагом --innodb-log-checkpoint-now он мог скопировать лишний журнал, начиная с предыдущей контрольной точки (MDEV-41166). Накат бэкапа, в котором создаётся файл данных InnoDB, в редких случаях срывался (MDEV-41152). У mbstream не хватало проверки пути в кусках REMOVE и RENAME (MDEV-41467). До смены бинарника спокойнее снимать логический дамп. Старый mariadb-backup как раз на длинных именах и на журнале в этом патче чинят.
mariadb-upgrade больше не снимает право EXECUTE с процедур и функций схемы sys, когда ставит эту схему заново (MDEV-39993). Внутри одной ветки 11.4 пакет обычно обновляет системные таблицы сам. Отдельный прогон нужен, если после рестарта в журнале службы ошибка про sys или про таблицы привилегий, а не перед каждым патчем «на всякий случай».
В правке для Debian симлинки внутри /var/log/mysql и /var/lib/mysql при починке владельца больше не обходят. Сами эти каталоги, если они симлинки, по-прежнему обходят. У журнала чинят только верхний уровень, не подкаталоги (MDEV-41140). Датадир, вынесенный одним симлинком с /var/lib/mysql на другой диск, эта фраза не отменяет. Симлинк уже внутри каталога, на отдельную таблицу, при починке владельца не пройдут. В той же заметке свежая установка RPM больше не снимает права группы и остальных с каталога системной базы.
Два пункта только про RPM, не про deb Ubuntu и Debian. auth_pam_tool терял бит setuid-root (MDEV-40690). Скрипт %pre безусловно ставил домашним каталогом уже существующего пользователя mysql путь /nonexistent (MDEV-41253).
В разделе Security заметок перечислены 13 CVE и балл CVSS 3.1. Выше остальных два номера с 7.5 и один с 7.4.
- CVE-2026-101796, 7.5
- CVE-2026-101679, 7.5
- CVE-2026-101775, 7.4
- CVE-2026-101802, 6.5
- CVE-2026-101794, 6.5
- CVE-2026-101747, 6.5
- CVE-2026-101725, 6.5
- CVE-2026-101608, 6.5
- CVE-2026-101619, 4.9
- CVE-2026-101618, 4.9
- CVE-2026-101617, 4.9
- CVE-2026-101614, 4.9
- CVE-2026-101615, 4.4
Пакет на VPS с WordPress
Сначала версия и репозиторий, потом дамп, и только потом пакет. Юнит на deb-сборке MariaDB обычно называется mariadb. Если systemctl status его не находит, служба может остаться под именем mysql. Рестарт чужого юнита просто ничего не сделает, сайт при этом не ляжет. После старта смотрят журнал: короткая ошибка соединения у WordPress бывает на секунды рестарта. Если база не поднялась, крутить PHP не нужно, смотрят journalctl.
mariadb --version
apt-cache policy mariadb-server
sudo mariadb-dump --single-transaction --routines --events --all-databases > ~/mariadb-before-11.4.14.sql
sudo apt update
sudo apt install --only-upgrade mariadb-server mariadb-client
sudo systemctl restart mariadb
sudo journalctl -u mariadb -n 80 --no-pager
Команды apt имеют смысл, когда policy уже предлагает 11.4.14 и текущая версия тоже из 11.4. Сокет в wp-config.php из-за патча не меняют: тот же localhost или /run/mysqld/mysqld.sock. Где обычно спотыкаются: обновляют не ту линейку, рестартуют без дампа, на Galera оставляют часть узлов на старом протоколе внешних ключей длиннее 3500 байт.
11.4.14 не меняет схему WordPress и не просит другой PHP. Это патч ветки, которую держат до мая 2029: восстановление InnoDB, рост файлов на OPTIMIZE, список баз для учётки с одним GRANT OPTION, имя базы в рукопожатии и таблица из 13 CVE. Ставить его туда, где уже стоит 11.4 и репозиторий эту версию отдал.

