

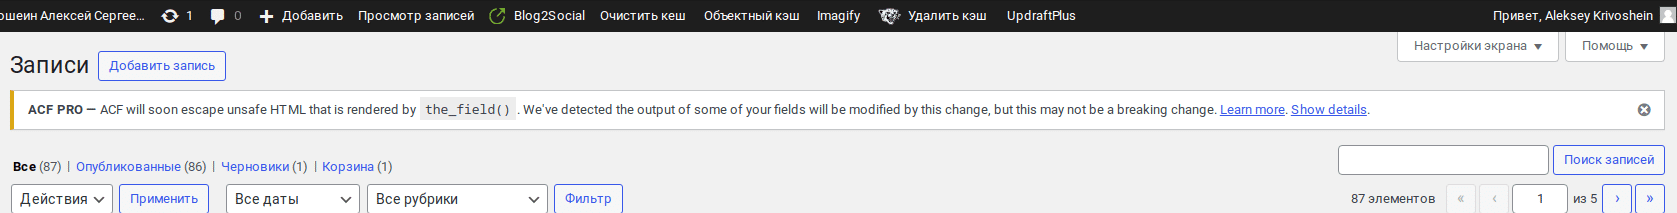
В январе 2024 года вышел ACF 6.2.5, и это был выпуск безопасности. Главное изменение: значения полей, которые выводятся шорткодом , теперь очищаются функцией WordPress wp_kses. Разберёмся, что это значит и что делать, если на сайте что-то пропало.
Почему это сделали
Шорткод выводит значение поля прямо в тексте записи. Раньше HTML из поля выводился как есть. Если у автора или редактора была возможность заполнять поля, он мог вставить туда <script> и выполнить свой JavaScript у посетителей и администраторов. Это классическая XSS-уязвимость.
Что такое wp_kses
wp_kses это функция WordPress, которая оставляет в HTML только разрешённые теги и атрибуты, а остальное удаляет. ACF использует набор правил для записей (wp_kses_post): можно ссылки, списки, картинки, заголовки, таблицы, но нельзя <script>, <iframe>, <style>, обработчики вроде onclick и часть атрибутов.
Что может сломаться
- Встроенные видео и карты через
<iframe>в текстовом поле. - Скрипты счётчиков и виджетов, которые хранились в поле.
- Формы и кнопки с атрибутами
onclickилиdata-*, которых нет в списке разрешённых.
С версии 6.2.5 ACF показывает в админке уведомление, если обнаружил, что очистка изменила вывод какого-то поля. С ACF 6.3 то же экранирование распространилось на the_field() и the_sub_field() в шаблонах.
Как исправить
Лучший вариант: выводить такое поле в шаблоне. В PHP используйте get_field() и сами решайте, как экранировать:
echo get_field( 'map_embed' ); // осознанно, если доверяете содержимому
Разрешить нужные теги. Через фильтр wp_kses_allowed_html можно добавить, например, iframe только для контекста ACF:
add_filter( 'wp_kses_allowed_html', function ( $tags, $context ) {
    if ( 'acf' === $context ) {
        $tags['iframe'] = [ 'src' => true, 'width' => true, 'height' => true, 'allowfullscreen' => true ];
    }
    return $tags;
}, 10, 2 );
Отключить экранирование для конкретного поля. ACF даёт фильтр acf/shortcode/allow_unsafe_html:
add_filter( 'acf/shortcode/allow_unsafe_html', function ( $allowed, $atts ) {
    return 'map_embed' === $atts['field'];
}, 10, 2 );
Делайте так только для полей, которые заполняют доверенные администраторы.
Сам шорткод можно отключить совсем в настройках ACF, если вы им не пользуетесь: меньше поверхности для атак.
Как правильно выводить поля ACF шорткодом, я показывал в отдельной заметке, а шаблоны на ACF с правильным экранированием разобраны в заметке об уникальных шаблонах страниц.

