

18 ноября 2026 команда WordPress в официальном объявлении сообщила о выходе версии 7.1.5. Это выпуск безопасности: в нём 20 исправлений, и разработчики рекомендуют обновить сайты сразу. Свой сайт krivoshein.site я уже обновил до 7.1.5.
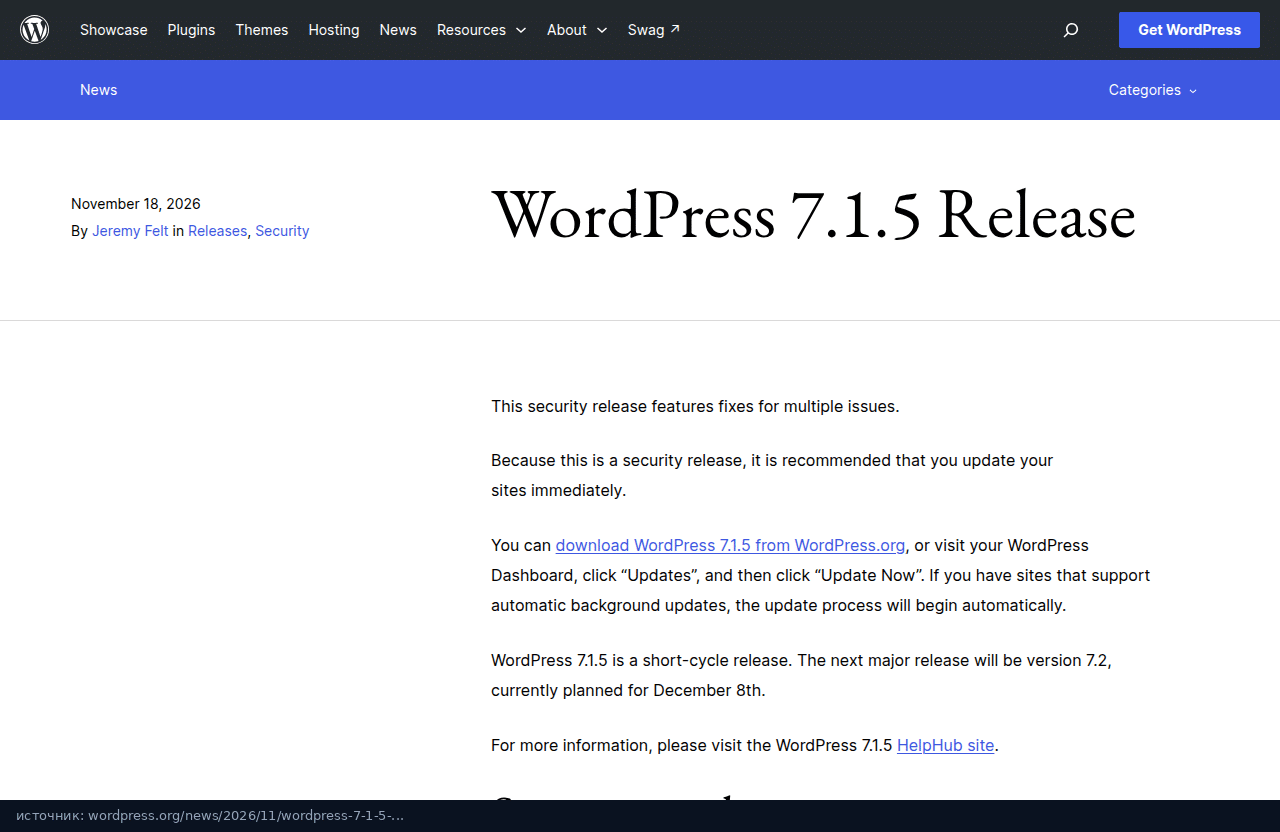
7.1.5 это короткий промежуточный выпуск. Следующий крупный, WordPress 7.2, сейчас намечен на 8 декабря. Подробности и список правок для старых веток собраны в документации по версии 7.1.5. Обновление ставится из раздела «Обновления» в консоли или скачивается с WordPress.org. На сайтах с фоновыми обновлениями процесс запускается сам.
Что закрыли в 7.1.5
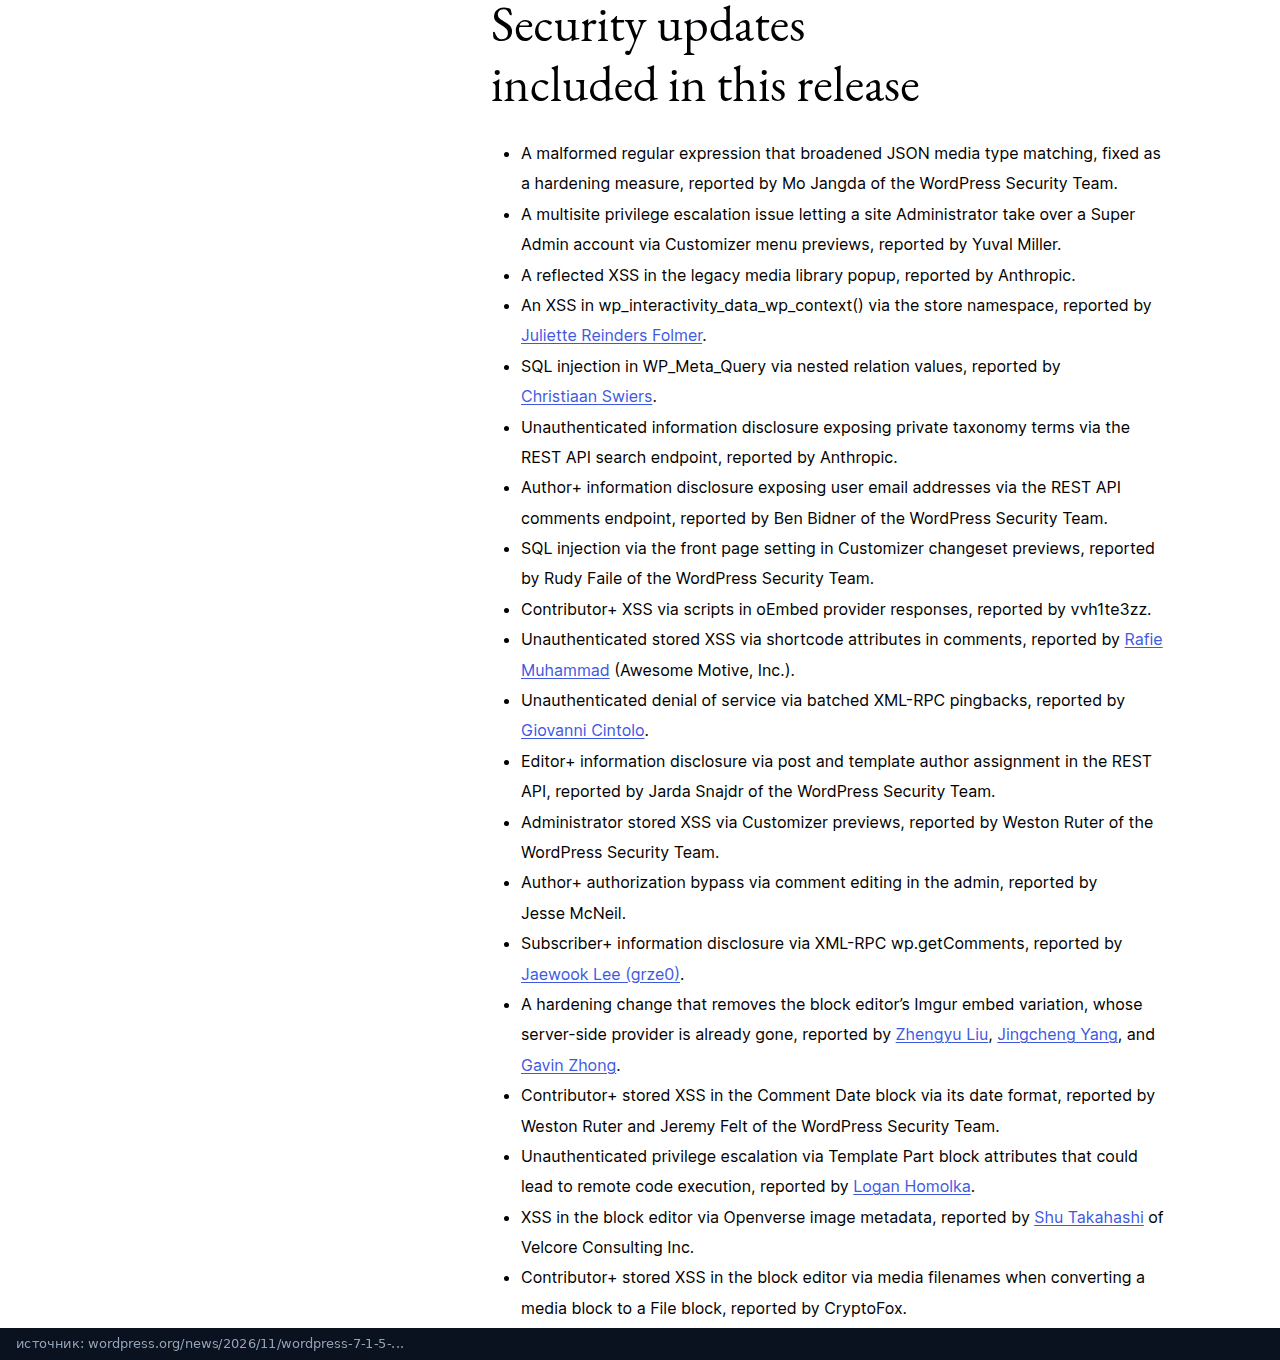
Самое серьёзное из исправлений работает без входа на сайт: через атрибуты блока Template Part можно повысить права, и это может привести к запуску кода на сервере. Ещё без учётной записи закрыты сохранённый XSS через атрибуты шорткодов в комментариях, отказ в обслуживании через пачки XML-RPC pingback и раскрытие закрытых терминов таксономий через поиск в REST API.
В сети Multisite администратор отдельного сайта мог захватить учётную запись супер-администратора через предпросмотр меню в Настройщике. Отдельно исправлены две SQL-инъекции: в WP_Meta_Query через вложенные значения relation и в предпросмотре наборов Настройщика через настройку главной страницы.
В списке есть и другие XSS: в старом окне медиатеки, в функции wp_interactivity_data_wp_context(), в ответах oEmbed для роли Contributor и выше, в предпросмотре Настройщика для администратора, в блоке даты комментария, в метаданных картинок Openverse и в именах файлов, когда медиа-блок превращают в блок «Файл». Для роли Author и выше исправлено раскрытие адресов почты через комментарии в REST API и обход проверки прав при правке комментариев в админке. Для редактора закрыто лишнее раскрытие данных при назначении автора записи и шаблона, для подписчика: через XML-RPC метод wp.getComments.
Два пункта команда называет мерами дополнительной защиты: исправлено регулярное выражение, из-за которого слишком широко совпадал тип JSON, и из редактора убран вариант вставки Imgur, потому что сервер этой вставки уже не работает.
Старые ветки тоже получили правки
В документации WordPress перечислены уже вышедшие сборки для старых веток: 7.0.9, 6.9.12 и дальше до 4.7.40. Ветки с 7.0 по 6.5 затронуты всеми 20 пунктами, у более ранних число меньше. WordPress 4.6 и старше обновлений безопасности уже не получают. Поддерживается только самая свежая версия ядра.
В том же объявлении сказано, что из комплекта корневых сертификатов в WordPress 7.0 убрали сертификаты длиной 1024 бита, и эта правка в рамках выпуска дошла до 6.9.12 и более ранних веток.
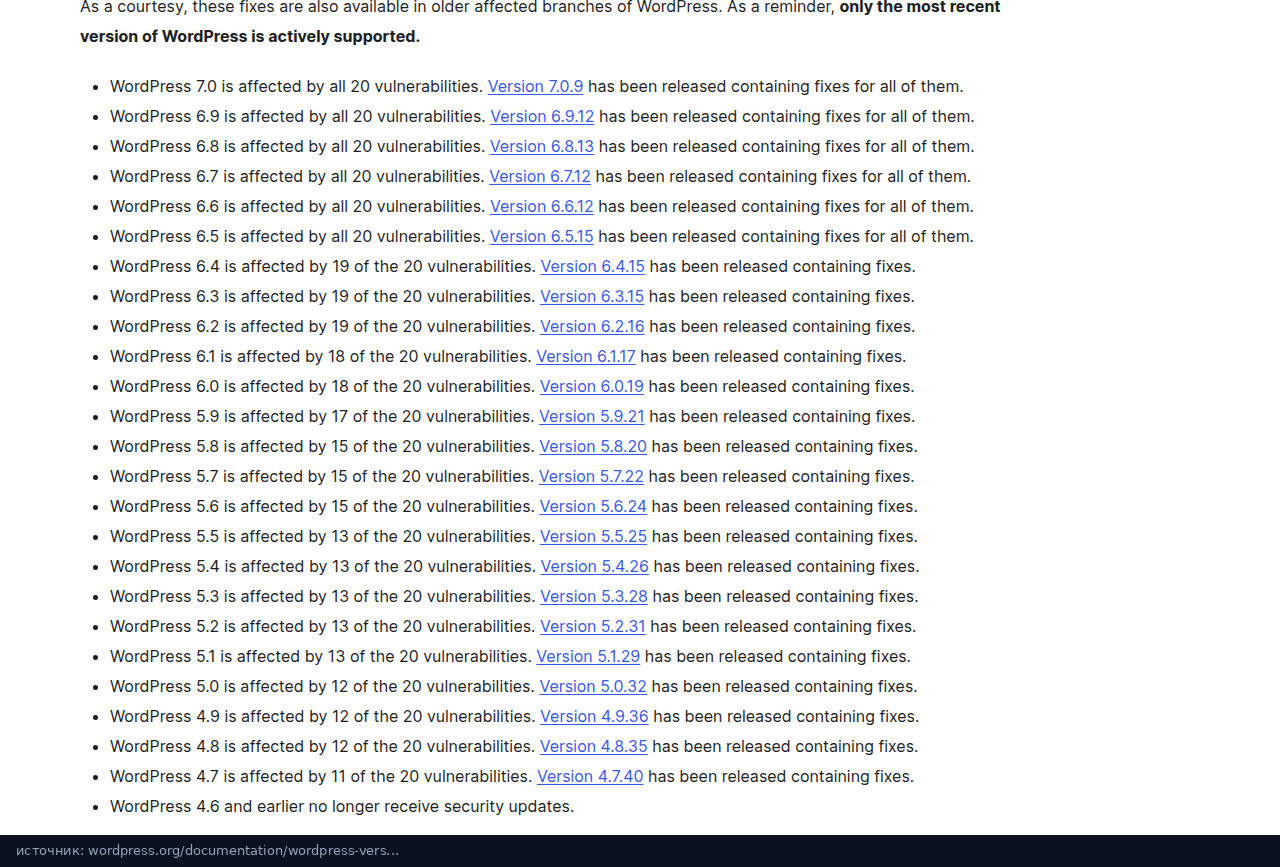
Если сайт на ветке 7.1, ставьте 7.1.5. Если ядро старше, берите соответствующую сборку из документации. Предыдущий разбор ветки 7.1 у меня был про выпуск 7.1.3, а о самой 7.1 «Mary Lou» я писал отдельно. Свой сайт я уже перевёл на 7.1.5.

