

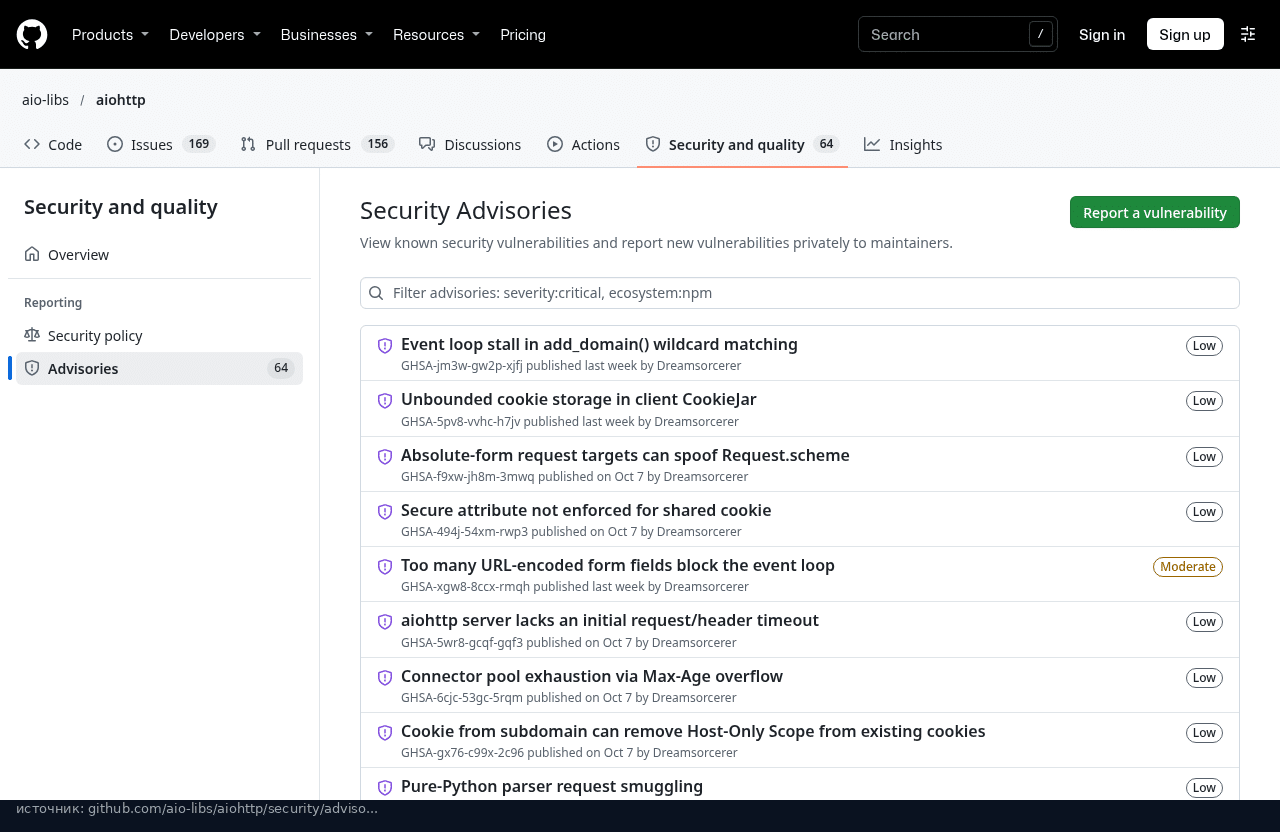
16 ноября в базе уязвимостей GitHub появились девять записей с номерами CVE для aiohttp, асинхронной библиотеки для HTTP-серверов и клиентов на Python. Сами разработчики опубликовали эти отчёты на странице безопасности проекта 8 ноября, а исправления выпустили ещё раньше, в версии 3.14.4 от 5 октября. Уязвимы все версии до 3.14.3 включительно.
Ни одна из девяти дыр не даёт украсть данные или выполнить чужой код. Зато почти все позволяют одним специально подготовленным запросом занять память или процессор так, что сервер перестаёт отвечать остальным. Это касается не только тех, кто сам пишет на aiohttp: библиотека часто приезжает зависимостью. Например, на ней работает aiogram, популярная библиотека для Telegram-ботов.
Почему один запрос может остановить весь сервер
aiohttp обслуживает все соединения в одном цикле событий asyncio. Пока он занят разбором одного тяжёлого запроса, остальные клиенты просто ждут. Поэтому даже ошибка, из-за которой обработка растёт не линейно, а квадратично, на практике превращается в отказ в обслуживании: атакующему не нужен ботнет, хватает нескольких запросов.
Вот уязвимости, которые бьют по серверу через разбор запросов:
- CVE-2026-128126: форма с огромным числом одинаковых полей.
Request.post()не ограничивал количество полей, а их добавление занимало квадратичное время. Хватало запроса в пределах обычного лимита на размер тела. - CVE-2026-128131: тело запроса или сообщение WebSocket, склеенное из множества сжатых кусков gzip, deflate или zstd. Пустые куски ничего не дают на выходе, поэтому лимиты на размер их не останавливали. Тем же способом злой сервер мог нагрузить клиента.
- CVE-2026-128127: часть multipart-формы в кодировке base64. При её чтении aiohttp мог загрузить в память всё оставшееся тело запроса в обход
client_max_sizeили надолго застрять в цикле. - CVE-2026-128124: маска домена в
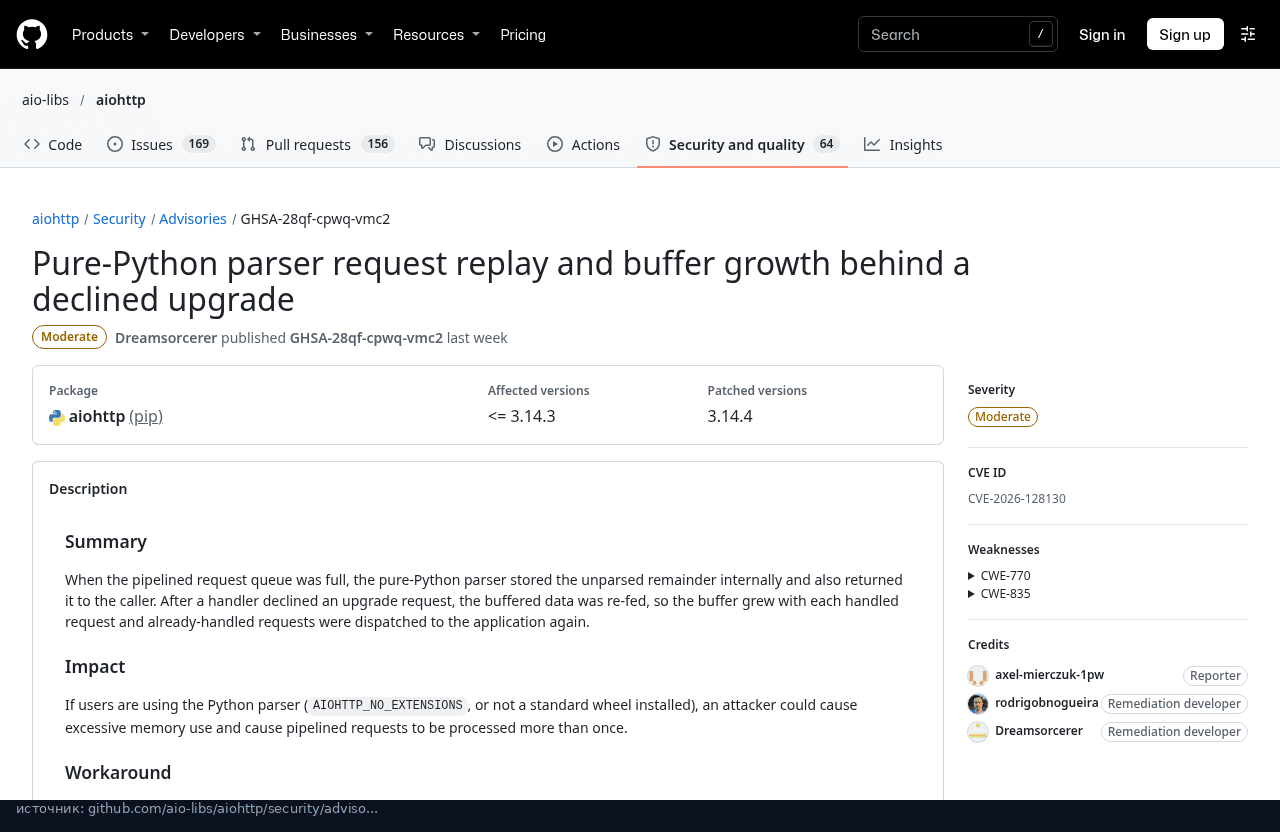
add_domain()с двумя и более звёздочками. Проверка длинного заголовка Host, который под маску не подходит, шла очень долго и блокировала цикл событий. - CVE-2026-128130: только для парсера на чистом Python. После отклонённого запроса на смену протокола уже обработанные запросы из той же очереди попадали в приложение повторно, а буфер рос с каждым запросом. В базе GitHub у неё самая высокая оценка из девяти, CVSS 8.2.
WebSocket и клиент: память кончается незаметно
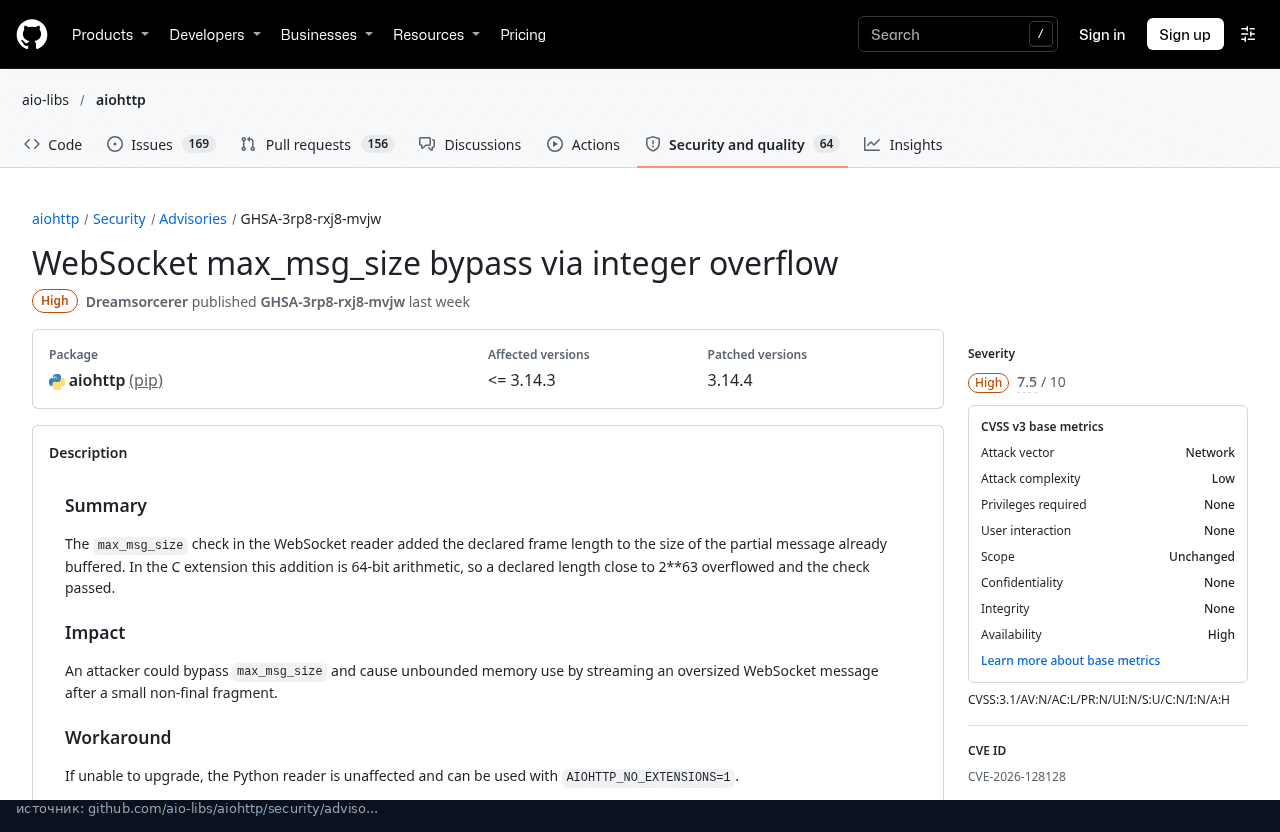
Ещё три уязвимости касаются WebSocket. Самая серьёзная, по оценке самих авторов, CVE-2026-128128: в C-расширении проверка max_msg_size складывала заявленную длину кадра с уже полученной частью сообщения, и при огромной заявленной длине сумма переполнялась. Проверка проходила, и сервер принимал сообщение без ограничения по размеру.
Две другие тоже про память. При обработке запроса на смену протокола, например рукопожатия WebSocket, сервер складывал всё, что приходило следом, в буфер без ограничений, пока обработчик не закончит работу (CVE-2026-128129). А очередь входящих сообщений WebSocket можно было переполнить множеством мелких или сжатых сообщений, потому что пустые сообщения не учитывались, а разбор кадров продолжался даже после паузы (CVE-2026-128132). Последняя работает в обе стороны: злой клиент может так нагрузить сервер, а злой сервер клиента.
Девятая уязвимость только клиентская (CVE-2026-128125). При разборе Set-Cookie незнакомые атрибуты вида имя=значение превращались в отдельные cookie, а CookieJar не ограничивал их количество. Сервер, к которому ходит ваш скрипт или парсер, мог раздуть хранилище cookie и заставить клиент отправлять огромный заголовок Cookie при каждом следующем запросе.
Сами разработчики aiohttp оценили одну уязвимость как высокую, пять как средние и три как низкие. В базе GitHub оценки строже: восемь высоких и одна средняя. По этой базе Dependabot присылает предупреждения в репозитории с уязвимыми зависимостями, так что они придут всем, у кого в зависимостях старый aiohttp.
Как проверить версию и обновиться
Сначала посмотрите, какая версия стоит и кто её притащил. В выводе pip строка Required-by покажет пакеты, которым нужен aiohttp:
pip show aiohttp
# или в окружении, которым управляет uv
uv pip show aiohttp
Если версия 3.14.3 или ниже, обновитесь. Исправления вошли в 3.14.4, но лучше сразу ставить последнюю 3.14.5 от 11 октября: в ней только исправление совместимости WebSocket с клиентами, которые неправильно помечают служебные кадры. aiogram 3.32 принимает любой aiohttp ниже 3.15, так что такое обновление ему не мешает.
pip install -U "aiohttp>=3.14.5"
# проект на uv
uv lock --upgrade-package aiohttp && uv sync

Отдельно проверьте, какой HTTP-парсер у вас работает. Обычно из стандартного колеса ставится быстрый парсер на C, но если aiohttp собран без расширений или задана переменная AIOHTTP_NO_EXTENSIONS, используется парсер на чистом Python, а его касается CVE-2026-128130:
python -c "import aiohttp.http_parser as p; print(p.HttpRequestParser.__module__)"
# aiohttp._http_parser: парсер на C
# aiohttp.http_parser: парсер на чистом Python
Что изменилось в 3.14.4 и если обновиться нельзя
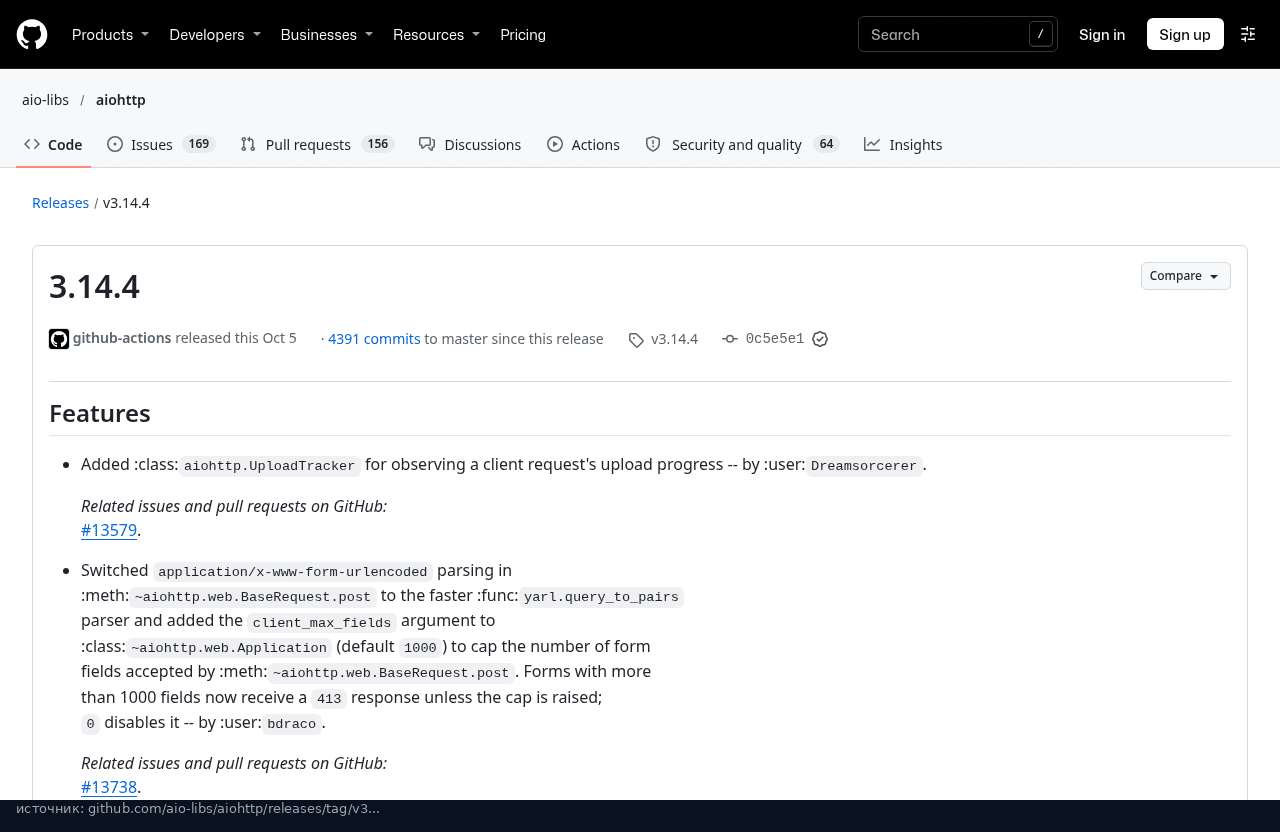
Кроме самих исправлений, в 3.14.4 появился параметр client_max_fields у web.Application. По умолчанию он ограничивает форму тысячей полей, а на форму побольше сервер отвечает кодом 413. Если у вас есть легитимные формы с тысячами полей, лимит нужно поднять явно, иначе после обновления они перестанут проходить.
Если обновиться прямо сейчас не получается, у части уязвимостей есть временные обходы из самих уведомлений:
- для
add_domain()оставить в маске домена не больше одной звёздочки; - для переполнения в
max_msg_sizeпереключиться на Python-парсер черезAIOHTTP_NO_EXTENSIONS=1, но у него своя уязвимость из этого же списка, поэтому это мера на день-два, а не решение; - для повторной обработки запросов, наоборот, вернуться на стандартный парсер на C.
Для остальных обходов нет, помогает только обновление.
Итог: если у вас крутится сервис, бот или скрипт на aiohttp, проверьте версию и поставьте 3.14.5. Риск здесь не в утечке данных, а в том, что сервис можно положить несколькими запросами, а клиент можно перегрузить ответом злого сервера. Похожая история недавно была и в самом Python: в стандартной библиотеке закрыли пять уязвимостей, исправленные версии выйдут в декабре.

